Category: Uncategorized

  • Detenidas 260 personas en 14 países africanos por estafas románticas y extorsión online

    Detenidas 260 personas en 14 países africanos por estafas románticas y extorsión online

    Interpol ha comunicado que ha llevado a cabo el arresto de 260 personas en 14 países distintos sospechosas de estar involucradas en estafas románticas y fraude online. 
    Durante la denominada Operación Contender 3.0, desplegada desde finales de julio a mediados de agosto, la policía ha identificado direcciones IP, infraestructuras digitales, dominios y perfiles en redes sociales vinculados a miembros de las organizaciones de estafadores.

    Dichas pistas y las detenciones posteriores también resultaron en la incautación de memorias USB, tarjetas SIM y documentos falsificados, y han sido cruciales para el desmantelamiento de 81 infraestructuras de ciberdelincuencia en toda África.Las unidades de ciberdelitos en toda África están informando de un fuerte aumento de los delitos digitales, como la sextorsión y las estafas románticas”, ha comentado Cyril Gout, director ejecutivo interino de los servicios policiales de Interpol, en un comunicado .

    Interpol asegura que el crecimiento de las plataformas en línea ha abierto “nuevas oportunidades” para que las redes criminales exploten a las víctimas, causándoles pérdidas financieras y daños psicológicos.

    La operación ha contado, igualmente, con el apoyo de empresas del sector privado del ámbito de la ciberseguridad, como Trend Micro y Group-IB.

    Detenidos por países

    Además, la organización policial ha compartido que las autoridades ghanesas han arrestado a 68 sospechosos de estafas románticas y sextorsión. Se les ha acusado de utilizar identidades falsas para engañar a las víctimas y obligarlas a pagar tarifas de envío falsas, así como de grabar vídeos explícitos en secreto para chantajearlas. 

    Otro país en el que se han hecho numerosos arrestos ha sido Costa de Marfil. En total se ha detenido a 24 sospechosos acusados de usar perfiles falsos para chantajear a víctimas con imágenes íntimas.

    Por otro lado, la policía ha hecho 22 arrestos en Senegal. En esta ocasión los ciberdelincuentes se habrían hecho pasar por celebridades en las redes sociales y plataformas de citas para estafar a más de un centenar de personas, embolsándose unos 34.000 dólares más o menos. 

  • Volvo, afectada por el ataque de ransomware a un proveedor de TI sueco

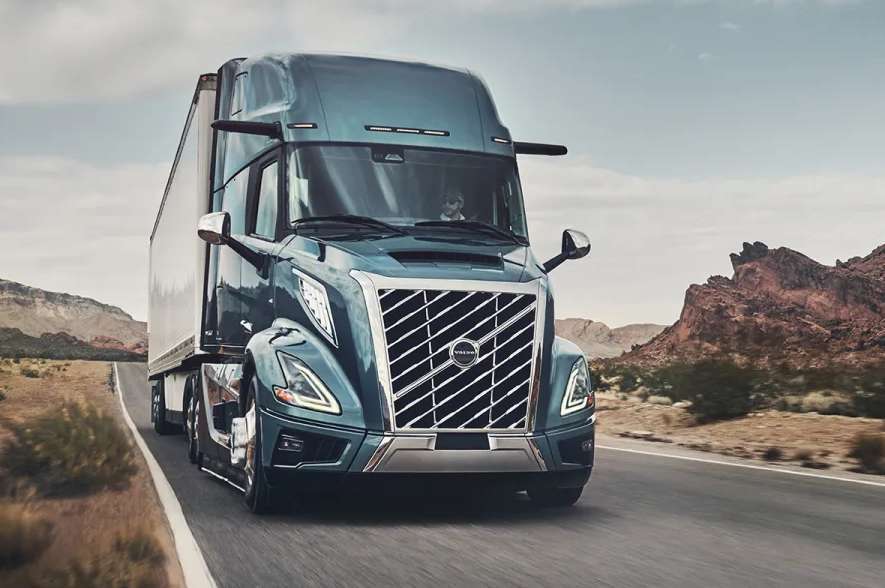
    Volvo, afectada por el ataque de ransomware a un proveedor de TI sueco

    En agosto, la compañía sueca de TI Miljödata fue víctima de un ataque de ransomware. Durante el mismo los piratas informáticos se hicieron con información personal de 25 empresas privadas. 
    El grupo de ransomware DataCarry se ha atribuido la responsabilidad del incidente, publicando los datos robados en su sitio en la dark web el pasado 13 de septiembre.

    Los datos filtrados incluyen aproximadamente 870.000 direcciones de correo electrónico únicas, junto con nombres, direcciones, números de teléfono, identificaciones gubernamentales, fechas de nacimiento y género. 

    En algunos casos, también se comprometieron datos laborales como identificaciones de empleados y registros de ausencias por enfermedad.

    Se desconoce la cifra de personas afectadas

    En un documento que la compañía ha enviado a la Oficina del Fiscal General de Massachusetts, Volvo Group North America reconoce que el incidente ha afectado a los nombres y números de Seguro Social de sus empleados. 

    La marca ha ofrecido a los afectados un año y medio de servicios gratuitos de protección de identidad y monitorización de crédito. Por el momento desde Volvo no han dado el conocer el número de personas afectadas por el incidente. 

    En 2023, Volvo ya fue víctima de una brecha de datos. El actor de amenazas Endurance Ransomware puso a la venta supuestos datos del fabricante, aunque en esta ocasión la víctima fue Volvo Cars.

  • ¿Está España preparada para una ciberguerra? La respuesta es No y estas son las causas

    ¿Está España preparada para una ciberguerra? La respuesta es No y estas son las causas

    Dudas y más dudas en un presente incierto. ¿Están los países europeos, y en particular España, listos para afrontar un conflicto de gran escala en el ciberespacio?
    Una inversión insuficiente frente a la magnitud del reto

    Uno de los principales problemas es la brecha en inversión. Según el informe de la Agencia Europea de Ciberseguridad (ENISA), en 2024 España destinó alrededor de 1.400 millones de euros a ciberseguridad, lo que supone apenas un 0,11% del PIB.

    En comparación, Estados Unidos superó los 20.000 millones de dólares en el mismo periodo, una cifra que representa casi un 0,9% de su PIB. Esta diferencia pone de relevancia que el esfuerzo español es todavía muy limitado en relación con la magnitud de la amenaza.

    La escasez de recursos también impacta en la capacidad de desarrollar tecnologías propias y depender menos de proveedores externos.

    Mientras que países como Alemania cuentan con empresas nacionales líderes en seguridad digital, España sigue confiando en gran medida en soluciones importadas, lo que debilita su autonomía estratégica.

    Brecha en talento y formación especializada

    Otro aspecto clave es la falta de profesionales cualificados. Un estudio de la consultora ISC2 señaló que en España existía en 2023 un déficit de más de 30.000 especialistas en ciberseguridad.

    Esta carencia limita la capacidad de las instituciones públicas y privadas para responder a ataques complejos y sostenidos en el tiempo.

    En contraste, Estados Unidos y Reino Unido han invertido de forma masiva en programas educativos específicos y en la creación de centros de excelencia que atraen a miles de estudiantes cada año. La Universidad de Oxford y el MIT son ejemplos de cómo se fomenta la formación de expertos de primer nivel.

    En España, aunque existen másteres y programas en universidades como la UPM o la Universidad de Deusto, el volumen y la especialización son aún insuficientes para cubrir las necesidades actuales.

    Dependencia de infraestructuras críticas vulnerables

    España cuenta con una alta dependencia de sectores estratégicos como la energía, el transporte y las telecomunicaciones. Según datos del Centro Criptológico Nacional, en 2023 más del 70% de los ciberincidentes detectados estuvieron vinculados a infraestructuras críticas.

    Esto es especialmente preocupante porque un ataque dirigido contra la red eléctrica o los sistemas de transporte podría paralizar parte del país en cuestión de horas.

    Francia y Alemania han reforzado la protección de sus infraestructuras mediante simulacros nacionales de ciberdefensa, en los que participan tanto fuerzas armadas como operadores privados.

    España ha iniciado ejercicios similares, pero con una escala mucho menor y sin la frecuencia que se observa en otros países europeos.

    Retrasos en la coordinación público-privada

    La ciberguerra no distingue entre sectores, y gran parte de la resiliencia de un país depende de la cooperación entre administraciones y empresas privadas. En España, la colaboración existe pero todavía se percibe fragmentada.

    Un informe del Real Instituto Elcano destacaba en 2024 que muchas pymes carecen de protocolos claros de ciberseguridad, lo que las convierte en puntos débiles dentro de la cadena de suministro nacional.

    Reino Unido, por ejemplo, ha establecido un marco de cooperación a través del National Cyber Security Centre, que ofrece asesoría, formación y alertas en tiempo real a empresas de todos los tamaños. España ha avanzado con el Instituto Nacional de Ciberseguridad (INCIBE), y pese a que su asignación presupuestaría es mucho menor que la de sus homólogos ingleses, intenta ofrecer una servicio integral a todo el tejido productivo.

    Escasa presencia en operaciones internacionales

    La capacidad de un país para enfrentar una ciberguerra también se mide por su papel en la cooperación internacional. España participa en programas de la OTAN y en iniciativas europeas, pero su contribución en términos de recursos humanos y tecnológicos es limitada.

    De acuerdo con la Comisión Europea, Alemania y Francia aportan más del doble de expertos y equipos de respuesta rápida que España en misiones conjuntas.

    Esta diferencia reduce la influencia española en la toma de decisiones estratégicas y evidencia la falta de liderazgo en el ámbito europeo. En un conflicto digital global, la falta de protagonismo puede traducirse en una menor capacidad de defensa coordinada.

    Un reto no de futuro inmediato, sino de presente

    Los datos son claros: muestran con claridad que España se encuentra rezagada frente a otras potencias en materia de preparación para una ciberguerra.

    La baja inversión, la carencia de talento especializado, la vulnerabilidad de las infraestructuras críticas y la limitada proyección internacional conforman un panorama preocupante.

    Para revertir esta situación, el país necesitaría multiplicar sus esfuerzos, tanto en términos presupuestarios como en la creación de programas educativos y tecnológicos.

    El crecimiento de las amenazas digitales no se va a detener. Al contrario.

  • El Gobierno prevé transponer la directiva europea de ciberseguridad NIS2 a finales de 2025, con más de un año de retraso

    El Gobierno prevé transponer la directiva europea de ciberseguridad NIS2 a finales de 2025, con más de un año de retraso

    El secretario de Estado de Telecomunicaciones e Infraestructuras Digitales, Antonio Hernando, ha asegurado que el Gobierno transpondrá la directiva europea de ciberseguridad –conocida como NIS2– a finales de este año.
    “La NIS2, después de todas las consultas (…) podrá estar aprobada en segunda vuelta en el Consejo de Ministros para finales de año”, ha asegurado Hernando en la jornada ‘Europa en la encrucijada: Un pulso a la soberanía tecnológica’, organizada por el sindicato UGT y en la cual han participado los primeros espadas de Telefónica, MasOrange, Vodafone España y Digi.

    Por otro lado, y en relación también con la regulación sectorial europea, Hernando ha rebajado las expectativas iniciales del Gobierno en torno a la Ley de Redes Digitales (Digital Network Act, DNA), una normativa que busca establecer un nuevo marco para la competencia en el mercado de las telecomunicaciones y en el segmento digital.

    Sobre ello, el secretario de Estado ha apuntado que desde el Ejecutivo se tenían unas expectativas de “mayor avance” en torno a este paquete regulatorio: “Nos tememos que va a ser un paquete regulatorio conservador”, ha remarcado.

    Por otro lado, Hernando ha reiterado el apoyo del Gobierno a las ambiciones del sector europeo de las telecomunicaciones de impulsar un proceso de consolidación a fin de crear compañías más grandes y que puedan abordar las multimillonarias inversiones que serán necesarias en los próximos años al calor del desarrollo de tecnologías como la inteligencia artificial (IA).

    “El tamaño sí importa para competir. Si queremos competir tenemos que ganar en robustez. Tanto en la Comisión Europea como en los reguladores de la competencia se ha insistido demasiado en la competencia y se han olvidado de otros aspectos que deben ser tenidos en cuenta, tanto en España como en la UE”, ha resaltado Hernando.

  • Mike Pompeo insta a Europa a “premiar a los innovadores” y a “construir un ecosistema tecnológico de referencia mundial”

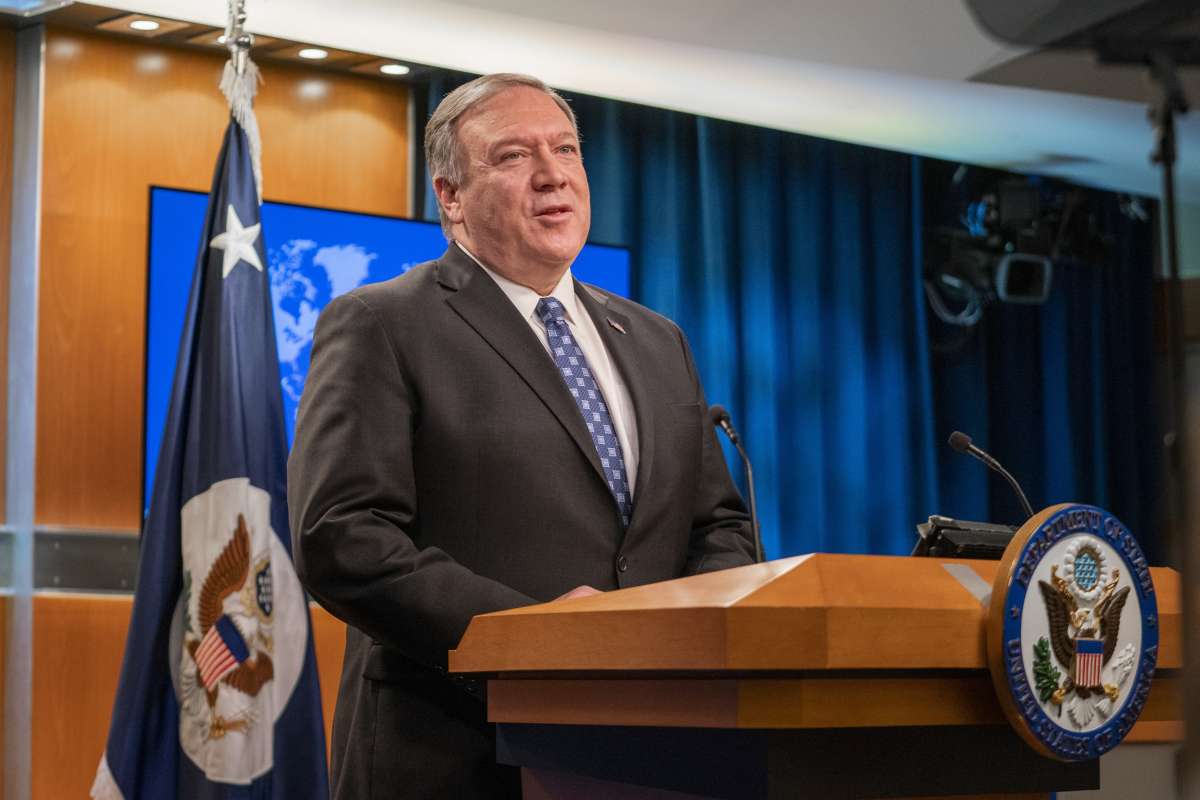
    Mike Pompeo insta a Europa a “premiar a los innovadores” y a “construir un ecosistema tecnológico de referencia mundial”

    Cybertech Europe ha clausurado su octava edición batiendo récord de ausencia, con un incremento del 20% respecto al año anterior, y consolidándose como un foro estratégico para el diálogo global sobre la seguridad digital.
    Tras dos intensas jornadas, el evento dejó una clara conclusión: la ciberseguridad ya no es una cuestión meramente técnica, sino un pilar estratégico de la transformación digital y de la resiliencia económica y social.

    Mike Pompeo: Europa debe reducir la burocracia y premiar a los innovadores

    Uno de los momentos más esperados fue la intervención de Mike Pompeo, exsecretario de Estado de EE.UU. (2018-2021) y exdirector de la CIA (2017-2018), quien ofreció un profundo análisis sobre el rol central que juega la ciberseguridad en el equilibrio geopolítico actual. Pompeo remarcó que Estados Unidos continúa siendo un motor de innovación, tanto militar como estratégica, manteniendo la tecnología en el epicentro de la seguridad internacional y la dinámica de poder.

    Si bien reconoció las diferencias entre ambas orillas del Atlántico, describió la relación entre EE.UU. y la Unión Europea como “intacta y duradera”, cimentada en valores compartidos y en un compromiso mutuo para enfrentar las amenazas de los poderes autoritarios. Pompeo también subrayó que la IA está llamada a desempeñar un papel cada vez más crucial, no solo en ciberseguridad, sino en todos los sectores estratégicos que impactan la geopolítica global y la economía mundial. Finalmente, instó a Europa a reducir la burocracia para fomentar la innovación, alentando a las instituciones a “premiar a los innovadores” y a “construir un ecosistema tecnológico de referencia mundial”.Visiones empresariales: la IA redefine la ciberseguridad

    CyberTech Europe 2025 también contó con numerosos ponentes del ámbito empresarial, quienes coincidieron en que la IA está redefiniendo la seguridad digital y que la colaboración entre empresas, gobiernos y sociedad es esencial para garantizar un futuro más seguro y resiliente.

    Desde Palo Alto Networks, Michele Lamartina subrayó que la ciberseguridad debe asumirse como una responsabilidad compartida en todos los niveles de las organizaciones. “La integración estratégica de la inteligencia artificial es esencial para potenciar las tecnologías avanzadas, proporcionando información automatizada, capacidades predictivas y las respuestas rápidas necesarias para neutralizar las amenazas en constante evolución con una velocidad y precisión sin precedentes”, apuntó.

    Desde Check Point, Cristiano Voschion destacó la necesidad de alinear la seguridad con el ritmo de la innovación impulsada por la IA, sin ralentizar el progreso, mientras que Vittorio Bitteleri, de Cyber Guru, defendió un enfoque centrado en las personas: “La verdadera revolución en ciberseguridad no viene del código, sino del cerebro”.

    Por su parte, Massimo Palermo, vicepresidente y country manager de Fortinet para Italia y Malta, alertó sobre la brecha de talento como principal causa de los ciberincidentes, y subrayó la necesidad de reforzar la formación y las alianzas público-privadas para mejorar la respuesta colectiva.

    Otros ponentes, como Dolman Aradori, responsable de ciberseguridad de NTT DATA Italia, y Luca Nilo Livrieri, director de ingeniería de ventas de CrowdStrike, coincidieron en que el verdadero reto no reside solo en aprovechar el potencial de la IA, sino en hacerlo de forma segura, transparente y responsable. “El equilibrio entre tecnología y responsabilidad es donde se construye la confianza digital”, apuntó Aradori, mientras Livrieri destacó el concepto de agentic defense como el próximo salto evolutivo en los centros de operaciones de seguridad (SOC).

    Hacia una nueva era de ciberseguridad global

    La IA está revolucionando tanto las estrategias de defensa como las técnicas de ataque, ofreciendo herramientas de detección cada vez más avanzadas, pero también introduciendo nuevas vulnerabilidades ligadas a su uso indebido. Esta dualidad marcó el tono de Cybertech Europe 2025, que cerró su octava edición reafirmando que la ciberseguridad exige una visión estratégica, cooperación internacional y una integración ética de las tecnologías emergentes.

    Cybertech Europe 2025 ha dejado claro que el futuro de la ciberseguridad pasa por la convergencia entre tecnología, gobernanza y cultura organizacional, con la IA como catalizador de una nueva era de defensa digital.

    Aunque la edición 2025 acaba de concluir, Cybertech Europe 2026 ya tiene fecha confirmada: se celebrará los días 13 y 14 de octubre, presumiblemente de nuevo en Roma. El evento mantendrá su vocación de ser un espacio de referencia para el diálogo global y la cooperación estratégica en torno a los desafíos de la seguridad digital.

  • ¿Te pueden hackear tu cuenta de ChatGPT? Sí. Estos son los estándares de seguridad reales de los que carece

    ¿Te pueden hackear tu cuenta de ChatGPT? Sí. Estos son los estándares de seguridad reales de los que carece

    Detrás de cada interacción, documento o conversación almacenada en la nube, existe un flujo de información sensible que podría ser vulnerable si los mecanismos de protección no están a la altura.

    El problema no radica únicamente en los ciberataques externos, sino en la falta de estándares de seguridad sólidos por parte de los propios proveedores.

    Y es que, la mayoría de las plataformas de IA comerciales no implementan medidas comparables a las que se exigen en servicios financieros o sanitarios, pese a que el tipo de información que gestionan puede ser igual o más delicado.

    Esta brecha abre la puerta a filtraciones, accesos no autorizados y a un tipo de riesgo que aún no se está gestionando con la seriedad que requiere.

    Las plataformas de IA tienen una protección insuficiente

    A diferencia de otras plataformas digitales consolidadas, muchas herramientas de IA carecen de mecanismos básicos que hoy se consideran indispensables en cualquier entorno seguro.

    La autenticación en dos pasos no siempre está activa por defecto, los registros de acceso son limitados y el usuario no tiene visibilidad sobre quién ha ingresado en su cuenta ni desde dónde.

    Esta falta de control es el equivalente digital a dejar la puerta entreabierta, confiando en que nadie intentará entrar.

    Además, no existen alertas automáticas ante accesos desde direcciones IP desconocidas.

    En la práctica, alguien podría iniciar sesión en una cuenta desde otro país y comenzar a leer conversaciones o descargar documentos sin que el propietario reciba notificación alguna.

    Para un usuario común puede ser una molestia; para una empresa, un desastre. La exposición de información estratégica, código fuente o documentos legales almacenados en conversaciones previas puede tener consecuencias económicas y reputacionales graves.

    Un problema que va más allá de la contraseña

    Las vulnerabilidades no surgen solo por contraseñas débiles o prácticas inseguras de los usuarios. Los especialistas señalan que el verdadero riesgo está en la arquitectura misma de estas plataformas.

    Al tratarse de sistemas cerrados y administrados de manera centralizada, el usuario debe depositar su confianza absoluta en el proveedor.

    No existe la posibilidad de auditar el cifrado de extremo a extremo ni de verificar si los datos almacenados en los servidores están protegidos con los estándares adecuados.

    La seguridad, por tanto, se convierte en una cuestión de fe tecnológica. Y cuando una herramienta concentra millones de usuarios y conversaciones que pueden contener secretos comerciales, esa fe ciega se vuelve una amenaza.

    Varios informes publicados por firmas de ciberseguridad en 2024 ya advertían sobre la falta de transparencia en la gestión de datos dentro de algunos modelos de lenguaje.

    En uno de ellos, la consultora CyberEdge estimó que el 63% de las empresas que utilizan sistemas de IA generativa no cuentan con protocolos internos para controlar la información que se introduce en estas plataformas.

    Los cibermalos apuntan ahora a ChatGPT

    Los ciberdelincuentes han detectado en estas herramientas un objetivo atractivo. Las cuentas de usuarios se han convertido en puertas de entrada para acceder a información que antes estaba protegida por firewalls corporativos.

    Un simple acceso no autorizado a una cuenta puede revelar estrategias de negocio, análisis financieros, diseños de productos o fragmentos de código que deberían permanecer confidenciales.

    El riesgo no solo se limita al robo de datos. Existen casos documentados de manipulación de respuestas, suplantación de identidad dentro de entornos corporativos y recolección masiva de prompts para entrenar sistemas de manera ilícita.

    El escenario es tan delicado que algunos expertos ya comparan la situación con los primeros años del correo electrónico, cuando las filtraciones y los ataques de phishing se dispararon por falta de protocolos claros de autenticación.

    Entonces, ¿cómo protegerse?

    Frente a este panorama, los especialistas en seguridad recomiendan adoptar modelos de inteligencia artificial soberanos, es decir, sistemas que se ejecuten en infraestructuras controladas por las propias organizaciones.

    Estas soluciones permiten cifrado real de extremo a extremo, control de accesos mediante políticas Zero Trust y la posibilidad de auditar logs de actividad. Aunque su implantación implica un mayor coste inicial, la diferencia en protección y privacidad resulta decisiva para quienes manejan información sensible.

    La tendencia apunta a modelos autoalojados, en servidores propios o nubes privadas, que garanticen que los datos nunca salen del entorno corporativo.

    Este enfoque también exige cambios en la cultura interna: establecer normas de “higiene de prompts”, revisar los permisos de acceso y tratar a las plataformas de IA como activos críticos, no como simples herramientas de oficina.

    Varias multinacionales ya han empezado a implementar esta estrategia, conscientes de que el siguiente gran incidente de ciberseguridad podría originarse en una cuenta de inteligencia artificial comprometida.

    El debate sobre la seguridad de la inteligencia artificial apenas ha comenzado.
  • Google descubre tres nuevos malware rusos diseñados para el espionaje internacional

    Google descubre tres nuevos malware rusos diseñados para el espionaje internacional

    El grupo de ciberespionaje ruso Coldriver, también conocido como Star Blizzard, Callisto o UNC4057, ha desarrollado tres nuevas cepas de malware después de haber visto comprometida una de sus herramientas anteriores, denominada LostKeys. 
    Coldriver es un grupo respaldado por el Estado ruso, presuntamente vinculado a los servicios de inteligencia del país. Sus operaciones suelen centrarse en el espionaje contra organizaciones de derechos humanos, medios independientes y grupos de la sociedad civil de Europa del Este y EE.UU.

    En mayo, la firma de Mountain View reveló públicamente la existencia y funcionamiento de LostKeys, lo que se conoce en el argot de ciberseguridad como ‘quemar’ un malware: así, una vez expuesto, pierde eficacia porque los sistemas de defensa pueden detectarlo fácilmente.

    3×1

    El hallazgo demuestra la capacidad de adaptación del ciberespionaje estatal ruso. En apenas cinco días, el grupo ha sustituido su herramienta anterior por tres nuevos programas maliciosos. 

    El primero de las nuevas amenazas es NOROBOT, encargado de iniciar la infección mediante archivos distribuidos a través de páginas CAPTCHA falsas. También está YESROBOT, una primera puerta trasera (backdoor). Por último nos encontramos con MAYBEROBOT, una versión más avanzada que sustituye a la anterior. 

    Desde Google comentan que Coldriver podría estar priorizando el malware personalizado sobre el tradicional phising de credenciales, para extraer información directamente de los dispositivos comprometidos. 

    “A medida que Coldriver continúa desarrollando e implementando esta cadena, creemos que mantendrán operaciones agresivas contra objetivos de alto valor para lograr sus requisitos de recopilación de inteligencia”, han señalado los investigadores de la compañía de la gran G.

  • La Red Fantasma de YouTube distribuye malware a gran escala a través de cuentas secuestradas

    La Red Fantasma de YouTube distribuye malware a gran escala a través de cuentas secuestradas

    Investigadores de ciberseguridad han identificado una operación de distribución de malware a gran escala conocida como la Red Fantasma de YouTube, que utilizaba cuentas secuestradas para publicar miles de vídeos de supuestos tutoriales y demostraciones de software que, en realidad, difundían programas de robo de información como Lumma.
    Los ciberdelincuentes están protagonizando una creciente tendencia en la que explotan las plataformas online y redes sociales, así como las diversas herramientas de interacción que estas ofrecen, para distribuir malware de forma masiva, concretamente, ocultándose en espacios confiables para los usuarios de Internet, como es el caso de YouTube.Un ejemplo de ello es la reciente campaña de ciberdelincuencia identificada por investigadores de la compañía de ciberseguridad Check Point, quienes han descubierto la Red Fantasma de YouTube, una operación de distribución malware diseñada para robar datos de los usuarios.

    Cuentas falsas o comprometidas

    En esta operación, los actores maliciosos utilizaban cuentas de YouTube falsas o comprometidas para publicar vídeos basados en software pirateado y hackeos de juegos, como señuelo para atraer a las posibles víctimas, según han explicado en un comunicado en su blog.

    De esta manera, los ciberdelincuentes solicitaban la descarga de archivos protegidos con contraseña para, supuestamente, instalar un software de pago de manera gratuita, como Adobe Photoshop o Microsoft Office, o disponer de un programa de trucos para videojuegos como Roblox.

    Sin embargo, estos archivos realmente contenían malware que infectaba el dispositivo de los usuarios y que se debía descargar desde Dropbox, Google Drive o Media Fire. Además, también se solicitaba a las víctimas desactivar Windows Defender temporalmente.

    Como han detallado desde Check Point, concretamente se difundían programas de robo de información como Rhadamanthys y Lumma que, una vez instalados en los equipos de los usuarios, extraían credenciales de acceso a distintos servicios, billeteras de criptomonedas y datos del sistema de servidores de comando y control.

    Más de 3.000 videos maliciosos eliminados

    Concretamente, durante su investigación a lo largo de un año, los investigadores identificaron más de 3.000 vídeos maliciosos que, tras ser reportados a Google, fueron eliminados como parte de la interrupción de “una de las operaciones de malware más grandes vistas en YouTube”.

    Por ejemplo, se identificó un canal de YouTube con 129.000 suscriptores que había sido comprometido y que publicó una versión pirateada de Adobe Photoshop, la cual tuvo un alcance de 291.000 visitas y más de 1.000 me gusta.

    Siguiendo esta línea, otro canal comprometido enmarcado en esta red tenía como objetivo a los usuarios de criptomonedas y redirigía a los espectadores a páginas phishing de Google Sites que alojaban Rhadamanthys Stealer.

    Además de todo ello, los investigadores han matizado que los ciberdelincuentes actualizaban periódicamente los enlaces y las cargas útiles de malware, de manera que las cadenas de infección persistían “incluso después de eliminaciones parciales”.

    Ingeniería social

    “A diferencia del phishing tradicional, estos ataques tienen éxito porque parecen auténticos. La manipulación de la confianza en la plataforma representa una nueva frontera en la ingeniería social, donde la apariencia de legitimidad se convierte en un arma”, ha apostillado Check Point.

    Al respecto, han advertido a los usuarios que eviten descargar software de fuentes no oficiales o pirateadas, así como que no desactiven nunca las protecciones antivirus, aunque lo solicite un instalador.

    Igualmente, los expertos en ciberseguridad han recomendado “tratar con escepticismo” los vídeos de software gratuito que tengan muchos me gusta o sean muy recomendados por los usuarios. “Al explotar mecanismos de interacción como los me gusta, los comentarios y las publicaciones, los atacantes están convirtiendo la credibilidad social en una herramienta de infección”, ha explicado la compañía.

  • Advierten del riesgo para la privacidad de datos que supone el uso de ChatGPT en conversaciones eróticas

    Advierten del riesgo para la privacidad de datos que supone el uso de ChatGPT en conversaciones eróticas

    La Autoridad Vasca de Protección de Datos (AVPD) ha advertido este lunes sobre el riesgo que supone para la privacidad de la ciudadanía el uso de la nueva funcionalidad anunciada por ChatGPT, que permitirá mantener conversaciones de contenido erótico.

    En primer lugar, ha advertido, “mantener conversaciones íntimas con la IA implicará la necesidad de verificar la edad mediante la aportación de datos personales, que podrían ser incluso biométricos, como, por ejemplo, el reconocimiento facial“.

    Además, ha añadido, “hay que tener en cuenta que las huellas digitales no son anónimas cuando se utilizan este tipo de herramientas”. “La identidad de la persona usuaria, la dirección IP, el historial de interacciones, los metadatos, los patrones conversacionales, el contenido de las conversaciones… pueden recabarse y utilizarse para fines como el perfilado o para entrenar la tecnología”, ha agregado.

    ‘Contenido altamente sensible’

    También ha señalado, como aspecto novedoso, que estos datos “toman una nueva dimensión al tratarse de contenido íntimo” y todo ello convierte a las conversaciones eróticas a través de ChatGPT en “un contenido altamente sensible, agravando el peligro en caso de filtración y/o exposición de estos datos”.

    En este sentido, la AVPD ha anunciado que, como entidad que tiene como una de sus funciones más relevantes sensibilizar a la ciudadanía vasca de la importancia del derecho fundamental a la privacidad, permanecerá “especialmente vigilante ante el proceder de las plataformas tecnológicas”.

    En este sentido, Unai Aberasturi ha realizado un llamamiento a estas empresas para que “informen claramente sobre qué datos se recogen, con qué finalidad y cómo se protegen los derechos de las personas usuarias”.

    Campaña

    “La protección de la privacidad debe ser un pilar fundamental en la construcción de una sociedad digital democrática, especialmente cuando se trata de tecnologías tan disruptivas como la inteligencia artificial”, ha remarcado.

    Por último, ha anunciado que la AVPD pondrá en marcha una campaña de sensibilización en las próximas semanas para advertir a la ciudadanía sobre estos peligros.

  • La Renfe italiana, víctima de una brecha de datos

    La Renfe italiana, víctima de una brecha de datos

    Datos sensibles pertenecientes el operador ferroviario nacional de Italia, el Grupo FS Italiane (Ferrovie dello Stato Italiane), han sido comprometidos y han acabado en manos de hackers de sombrero negro.El atacante asegura haberse hecho con 2,3 TB de datos, los cuales habría filtrado a través de un foro de la dark web. 

    El material incluye recursos compartidos internos, repositorios multiempresa, documentación técnica, contratos con entidades públicas, archivos de RR.HH, datos contables e incluso conjuntos de datos de varias empresas del grupo.

    Almaviva, ya ‘entrenada’ en ciberataques

    En el momento de escribir este artículo la empresa ferroviaria no había reconocido el incidente, aunque la que sí lo ha hecho es Almaviva. La empresa asegura que lo ha denunciado a las autoridades y ha iniciado una investigación para dilucidar lo ocurrido. Además, afirma que el incidente ya ha sido contenido. 

    Por el momento no sabe si hay detalles personales afectados de usuarios o de empleados de la ‘Renfe italiana’.

    Almaviva es una gran compañía italiana que opera a nivel global y ofrece servicios como diseño y desarrollo de software, integración de sistemas, consultoría de TI y CRMs. 

    Esta empresa tecnológica ya habría recibido un importante ataque de ransomware atribuído al grupo Hive en 2022, pero este incidente no estaría relacionado con él. 

    En un post de Linkedin el analista de ciberseguridad Andrea Draghetti asegura que “el análisis del índice de archivos y directorios publicados muestra claramente que una parte significativa de los datos es reciente, con referencias explícitas a documentación fiscal, administrativa y operativa actualizada hasta el tercer trimestre de 2025”.