Category: Uncategorized

  • El fraude de la nómina se renueva: así funciona el último troyano bancario

    El fraude de la nómina se renueva: así funciona el último troyano bancario

    Final de mes es el momento aprovechado por los cibermalos para renovar sus campañas específicas de phishing dirigidas a los trabajadores. Investigadores de la compañía de ciberseguridad ESET han identificado una nueva oleada de correos electrónicos que emulan al departamento de Recursos Humanos y emplean como gancho la revisión de la nómina mensual para distribuir malware especializado en el robo de credenciales bancarias. Los expertos señalan que se está reutilizando una temática ya conocida, pero con modificaciones en la infraestructura usada para así evitar los sistemas de detección.
    El análisis realizado por ESET revela que esta campaña introduce algunos cambios respecto a las detectadas en meses anteriores. Los ciberdelincuentes están utilizando nuevas direcciones bajo el dominio secureserver[.]net, en vez de la infraestructura empleada previamente, para redirigir a las víctimas hacia una web fraudulenta donde se ofrece la descarga del supuesto documento.

    Posible participación de cibercriminales brasileños

    Cuando se descarga el archivo, el usuario encuentra varios ficheros, entre ellos instaladores legítimos de software y archivos HTA cuyo nombre incita a pensar que contienen la nómina. Sin embargo, en realidad, estos archivos ejecutan código malicioso que muestra una falsa actualización de seguridad mientras instala en segundo plano un troyano bancario ‘adiestrado’ para robar credenciales, sobre todo las vinculadas con servicios financieros.

    Los expertos también han localizado comentarios en portugués tanto en la página de descarga como en el código malicioso, detalle que sugiere la posible participación de grupos de ciberdelincuentes brasileños, conocidos por este tipo de ataques en España y Latinoamérica. El análisis también revela similitudes con variantes de troyanos bancarios como Grandoreiro.

    Extremar la precaución

    Los investigadores señalan que esta campaña adapta una técnica que lleva meses observándose y que seguirá utilizándose mientras continúe siendo efectiva. Para afrontar el peligro, recomiendan extremar la precaución ante correos relacionados con la nómina o documentos laborales y disponer con una solución de seguridad capaz de detectar estas amenazas antes de que alcancen el buzón de entrada.

  • Así opera Emperador, el nuevo grupo de ransomware que ya ha tenido su primera víctima en España

    Así opera Emperador, el nuevo grupo de ransomware que ya ha tenido su primera víctima en España

    El mercado de los grupos de ransomware está en constante evolución, con nuevas operaciones que surgen cada cierto tiempo y otras que pasan a mejor vida gracias a la intervención de las fuerzas del orden. 
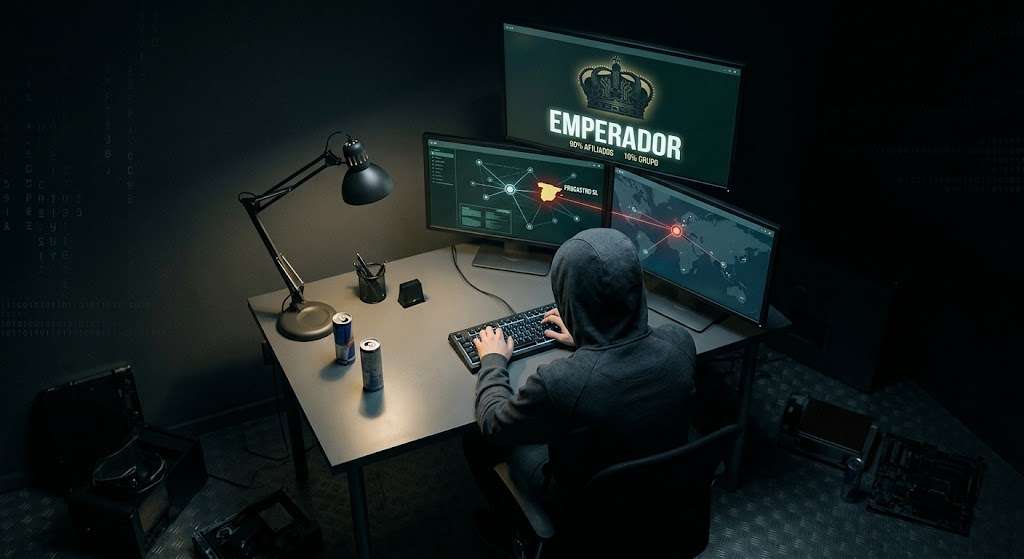
    Se trata de un colectivo que funciona bajo el modelo de ransomware as a service, ofreciendo su software malicioso a afiliados y quedándose con un porcentaje. Sin embargo, su diferencia respecto a otros pre-existentes son sus tarifas competitivas. 

    Y es que Emperador solo se lleva un 10% de las ganancias por el rescate y demás, otorgando hasta el 90% de los beneficios económicos a sus afiliados.

    Como es común entre los grupos de extorsión, este adversario opera robando información corporativa confidencial antes de cifrar los sistemas. Si la víctima se niega a pagar, amenazan con publicar los archivos en su portal de filtraciones de la dark web.

    Emperador usa un algoritmo simétrico basado en ChaCha20 para encriptar los datos comprometidos. 

    Además, operan un sitio de soporte en la red TOR y usan plataformas de mensajería segura como Tox y Session para la negociaciones de los rescates. 

    De Vietnam a España

    Aunque el grupo comenzó mostrando un enfoque particular en entidades gubernamentales locales del sudeste asiático, sus víctimas se han expandido rápidamente a nivel global, afectando a múltiples sectores.

    De hecho, la banda ya ha tenido un objetivo en España. Se trata de la compañía distribuidora de frutas Frucastro. 

    Para intentar mantener un perfil bajo ante el FBI o la Interpol, el grupo ha establecido una política de no atacar hospitales ni infraestructuras críticas cuya caída pueda poner vidas humanas en peligro directo o causar muertes. Prefieren centrarse en la extorsión puramente financiera a gobiernos locales, empresas tecnológicas y agrícolas.

    Por ahora, la banda no se ha vinculado oficialmente con ningún Gobierno, pero sus reglas operativas internas revelan una suerte asociación geográfica con Europa del Este y Rusia. 

    Así, el actor de amenazas prohíbe estrictamente a sus afiliados atacar a miembros de de la Comunidad de Estados Independientes (CEI) y sus aliados cercanos. Su lista de países intocables incluye Rusia, Bielorrusia y Ucrania, Kazajistán, Uzbekistán, Kirguistán, Tayikistán, Turkmenistán, Armenia, Azerbaiyán, Georgia, Moldavia y Emiratos Árabes Unidos.

  • Un hacker pone a la venta los datos de 820 millones de usuarios de Alipay

    Un hacker pone a la venta los datos de 820 millones de usuarios de Alipay

    Un actor de amenazas asegura haberse hecho con una base de datos con información de 820 millones de usuarios de Alipay y la está ofreciendo para su venta en la dark web. 
    Alipay es una de las mayores plataformas de pagos digitales de China y pertenece a Ant Group, la compañía de tecnología financiera vinculada a Alibaba. La aplicación permite realizar pagos en comercios y por Internet y ofrece además diferentes servicios financieros y digitales.

    Por ahora, la supuesta filtración no ha sido verificada de forma independiente y tampoco hay pruebas que demuestren que los datos hayan sido robados directamente de los sistemas de Alipay. 

    La cifra corresponde a la afirmación del atacante y no equivale necesariamente a 820 millones de personas, ya que una base de estas características puede contener registros duplicados o información procedente de diferentes fuentes.

    La reclamación se produce después de que en junio de 2025 investigadores descubrieran una base de datos en China de unos 631 GB con más de 4.000 millones de registros, que se encontraba expuesta en Internet sin contraseña. El conjunto incluía información relacionada con servicios como WeChat y Alipay, además de datos financieros y personales.

    Aquel incidente fue considerado una de las mayores exposiciones de datos conocidas en el país mandarín, pero tampoco se pudo demostrar que procediera de un ataque contra Alipay. Los investigadores apuntaron a una recopilación de información procedente de distintas fuentes.

    Posibles riesgos

    Si los datos fueran auténticos, uno de los principales riesgos para los afectados sería el phishing. Los delincuentes podrían utilizar nombres, teléfonos y correos electrónicos para enviar mensajes que aparentasen proceder de Alipay y tratar de conseguir contraseñas, códigos de verificación o información bancaria.

    Los datos también podrían emplearse para campañas de spam, fraude y suplantación de identidad, especialmente si se combinan con información obtenida de otras filtraciones.

  • Berlín se niega a pagar un rescate a los hackers que piratearon su red estatal

    Berlín se niega a pagar un rescate a los hackers que piratearon su red estatal

    El Gobierno de Berlín se enfrenta a una crisis de ciberseguridad tras el ataque sufrido en agosto contra su red administrativa. El grupo de ransomware Rhysida, al que se atribuye el ataque, asegura haber sustraído una gran cantidad de detalles pertenecientes a organismos públicos de la capital alemana y amenaza ahora con poner esos datos a la venta si las autoridades no pagan el rescate exigido.
    Según el comunicado oficial difundido por la Oficina de Prensa e Información del Estado de Berlín, la Policía Criminal del Estado de Berlín, la Fiscalía y las autoridades federales de seguridad están trabajando conjuntamente para identificar a los responsables y determinar qué aspectos han quedado comprometidos. 

    Rhysida afirma haber obtenido 5,79 terabytes de datos procedentes de distintas agencias berlinesas. Entre la información que los atacantes aseguran haber robado habría unos 46.500 contratos, además de correos electrónicos, números de teléfono, contraseñas y documentos que califican como información clasificada.

    La banda asegura que pretende comenzar a subastar los datos en aproximadamente siete días, con un precio inicial de 30 bitcoins. La página utilizada por Rhysida mostraría además una cuenta atrás para la supuesta subasta.

    Qué ocurrió

    Las investigaciones forenses llevadas a cabo por las autoridades han permitido determinar que se produjeron nuevas filtraciones en la red estatal de Berlín entre el 7 y el 12 de agosto.

    El incidente afectó, entre otros sistemas, a la infraestructura del Departamento del Senado para la Movilidad, el Transporte, la Protección del Clima y el Medio Ambiente. También se vieron afectados sistemas del Departamento del Senado para el Desarrollo Urbano, la Construcción y la Vivienda.

    La interrupción de la red se produjo el 14 de agosto, después de que ya hubieran tenido lugar las filtraciones detectadas por los investigadores. 

    El Gobierno berlinés reconoce que no puede descartarse que entre la información afectada haya datos personales y otros datos que no sean de carácter público.

    El Ejecutivo mantiene activo un grupo de trabajo de emergencia de tecnologías de la información y las comunicaciones, mientras continúan tanto las investigaciones forenses como el análisis de la red estatal.

    El incidente tiene además una dimensión política especialmente delicada. Las elecciones estatales de Berlín están previstas para el 20 de septiembre, apenas unas semanas después del ataque.

    Rhysida, detrás del ataque

    El grupo Rhysida se ha atribuido públicamente la responsabilidad del ataque. Se trata de una conocida operación de ransomware cuyo origen podría estar en Rusia o Europa del Este vinculada a numerosos incidentes contra organizaciones públicas y privadas. Su nacimiento fue en 2023 y desde entonces se han atribuído más de 300 infracciones. Entre sus víctimas más destacadas se encuentran la Biblioteca Británica e Insomniac Games. La banda también ha utilizado en otras ocasiones sitios de filtraciones para amenazar con publicar información robada cuando las víctimas se niegan a pagar.

    La estrategia vuelve a repetirse ahora con Berlín: presión pública, una supuesta cuenta atrás y la amenaza de convertir los datos robados en una nueva fuente de ingresos mediante una subasta.

  • Muestran cómo hackear robots humanoides Unitree y crear todo un ‘ejército’ de robots infectados

    Muestran cómo hackear robots humanoides Unitree y crear todo un ‘ejército’ de robots infectados

    Un investigador de seguridad ha conseguido hacerse con el control total de un robot humanoide chino de forma remota y sin necesidad de conectar ningún cable. Lo más preocupante no es que pudiera acceder a la IA, sino que demostró que una máquina comprometida podría utilizarse para atacar a otros robots cercanos.
    El primer problema está relacionado con uno de los servicios de software que incorpora el G1. El robot cuenta con una función basada en inteligencia artificial que permite trabajar con determinados archivos de información. Laflamme se topó con que esta función no comprobaba correctamente qué archivos estaba guardando. Esto permitía a un atacante colocar un archivo creado por él prácticamente en cualquier lugar del sistema.

    El fallo se agravaba porque existía otro programa dentro del robot que podía ejecutar automáticamente determinados archivos. Al conseguir colocar uno de ellos en el lugar adecuado y reiniciar ese programa, el investigador pudo hacer que el robot ejecutara órdenes elegidas por él con los máximos permisos posibles. En la práctica, esto significa que podía tomar el control del sistema operativo del humanoide.

    La segunda vulnerabilidad resultó todavía más interesante porque posibilitaba realizar el ataque a distancia mediante Bluetooth. El G1 cuenta con un sistema para comunicarse de forma inalámbrica con otros dispositivos. Laflamme halló que algunas de esas comunicaciones podían realizarse sin que el robot y el dispositivo atacante estuvieran previamente emparejados.

    Aquí entraba en juego también la aplicación móvil y los servidores del fabricante chino. El sistema utilizaba una clave secreta para proteger las comunicaciones entre el robot y otros dispositivos. Esa contraseña estaba almacenada de forma segura en los servidores de la compañía, pero había un problema: un usuario que tuviera una cuenta gratuita de Unitree podía solicitar a los servidores que descifraran determinada información, aunque no fuera el propietario del robot.

    En definitiva, el investigador encontró una especie de ‘servicio de descifrado’ que podía utilizarse para obtener la llave necesaria para comunicarse con un robot cercano. No necesitaba tener acceso a la cuenta del propietario ni tocar físicamente la máquina.

    Para que el ataque funcionara de manera fiable había una barrera importante: los ordenadores modernos cambian aleatoriamente la ubicación de determinados elementos en su memoria para dificultar este tipo de incidentes. Pero Laflamme consiguió solucionar este obstáculo utilizando el primer fallo para obtener información que posteriormente le ayudaba a explotar el segundo.

    Una legión robótica en manos de los hackers

    La parte más preocupante de la investigación llegó después. En teoría, una vez que un G1 era comprometido, podía utilizarse para atacar a otras unidades similares que se encontraran cerca mediante Bluetooth. Esto significaba que un robot infectado podría convertirse en el punto de partida para una especie de reacción en cadena.

    El investigador solo probó esta posibilidad con dos robots situados en la misma habitación, por lo que todavía no está claro hasta dónde podría llegar una propagación de este tipo en un escenario real. Sin embargo, el riesgo resulta especialmente relevante en lugares donde muchos humanoides trabajan juntos, como almacenes, fábricas, universidades o laboratorios.

    Las consecuencias de tomar el control de uno de estos robots podrían ir mucho más allá. El atacante podría acceder a sus cámaras y micrófonos, modificar determinados sistemas de inteligencia artificial, alterar su comportamiento o incluso desactivar algunas de sus medidas de seguridad.

    Unitree colaboró con Laflamme después de conocer las dos vulnerabilidades y solucionó uno de los principales fallos aproximadamente dos meses después de recibir el aviso. La compañía incorporó una comprobación para asegurarse de que quien solicita determinada información es realmente el propietario del robot. Además, pagó al investigador una recompensa de 5.000 dólares por descubrir los errores. 

    Este caso pone de manifiesto que la seguridad de los robots ya no es una cuestión ‘futurista’. Y es que a medida que estas máquinas empiezan a utilizarse en fábricas, universidades, laboratorios y otros espacios donde interactúan con personas, protegerlas frente a ataques informáticos se vuelve tan importante como proteger cualquier otro ordenador conectado a Internet.

    Para quienes tengan un modelo de la compañía china, la principal recomendación es que comprueben que el robot está actualizado y que tiene instaladas las correcciones de seguridad disponibles. 

  • La semana en ciberataques del 20 al 26 de junio

    La semana en ciberataques del 20 al 26 de junio

    El panorama de la ciberseguridad sigue siendo cada vez más complejo. Durante los últimos dias, se han registrado incidentes significativos a nivel global que confirman la creciente sofisticación de los actores de amenazas y el alcance de sus objetivos. Los ciberataques no solo comprometen datos, sino que también afectan a servicios críticos en sectores clave como el gobierno, la industria y las finanzas.

    Los grupos de cibercriminales más activos

    Según los datos analizados, el actor más activo durante esta semana ha sido NoName057(16), con un total de 63 ciberataques atribuidos. Este grupo encabeza el ranking de actividad con una clara ventaja respecto a otros actores como Keymous+ (40 ataques) y Mysterious Team Bangladesh (27 ataques). Otros colectivos como Qilin y Server Killers también figuran entre los más presentes, con 17 y 14 incidentes respectivamente.

    Este tipo de actores suelen estar bien organizados y operan con objetivos específicos, como desestabilizar instituciones o robar información sensible para venderla en mercados clandestinos.

    Y ojo, la elevada actividad de NoName057(16) durante estos días sugiere una campaña coordinada, posiblemente con motivaciones políticas o económicas.

    Sectores más afectados por los ciberataques

    En cuanto a los objetivos principales, el sector gubernamental, militar y policial ha sido el más afectado, acumulando 64 incidentes en solo una semana. Este dato representa el 21.7% de los ciberataques registrados. Le sigue el ámbito financiero y de seguros, con 38 ataques, y el de transporte y almacenamiento, con 29.

    Otros sectores con una actividad destacada han sido el manufacturero (24 incidentes) y el de organizaciones varias, como ONGs o entidades educativas, con 19 casos. Este patrón confirma que los ciberataques están lejos de ser aleatorios, ya que los actores de amenazas priorizan sectores con información crítica o con infraestructuras esenciales.

    Los atacantes buscan interrumpir operaciones, chantajear con filtración de datos o explotar vulnerabilidades que puedan brindarles acceso prolongado a los sistemas internos.

    Países más atacados

    A nivel geográfico, Israel ha sido el país más golpeado por los ciberataques esta semana, registrando un total de 80 incidentes. Esta cifra supone el 27.1% del total global y lo sitúa claramente por delante de otras naciones. Estados Unidos ha sufrido 57 ataques, lo que lo posiciona como el segundo país más afectado.

    Japón (23 incidentes), Jordania (16) y Ucrania (12) completan el top cinco. Este patrón geográfico indica que los grupos de amenazas no se limitan a áreas específicas, sino que siguen una lógica estratégica que combina oportunidades técnicas con intereses ideológicos o geopolíticos.

    La amplia dispersión de los incidentes también evidencia que ningún país está exento de ser objetivo, sin importar su nivel de desarrollo tecnológico.

    Víctimas con mayor impacto durante la semana

    Además de los datos agregados, el análisis incluye también las víctimas con mayor impacto según un índice específico (ESIX©). La plataforma de intercambio de criptomonedas Nobitex encabeza este listado con un nivel de impacto de 7.96, seguida por la emisora estatal iraní IRIB (7.19). También figuran entre los casos más graves el sistema de información sanitaria nacional de Tonga (6.57), la red hospitalaria italiana Asp Palermo (6.36) y la empresa de servicios en la nube Coreix Cloud Services Limited (6.36).

    La exposición de datos personales, historiales médicos o credenciales de acceso puede poner en grave riesgo a usuarios, clientes y ciudadanos.

    La información presentada proviene del informe semanal realizado por hackmanac, cuya base de datos se nutre tanto de fuentes del Clear Web como de la Dark Web.

    Lo hemos ido contando en Escudo Digital

    En los últimos días hemos ido publicando en esta página distintas informaciones relacionadas con delitos digitales, operaciones policiales que ahora recapitulamos brevemente:

    Otras noticias destacadas

    Soluciones tecnológicas, nuevas herramientas, consejos y alertas en ciberseguridad. La semana nos deja, además, otras interesantes noticias de especial relevancia para nuestros lectores que hemos ido recibiendo de las principales empresas de ciberseguridad. Estas son algunas de las más importantes.

    Amatera Stealer, el malware como servicio renovado con evasión mejorada y mayor sofisticación

    Amatera Stealer es una nueva y sofisticada variante del malware ACR Stealer, analizada por la empresa de ciberseguridad Proofpoint. Se distribuye como malware como servicio (MaaS), con suscripciones desde 199 hasta 1.499 dólares, facilitando su acceso a ciberdelincuentes.

    Esta herramienta se centra en robar datos de navegadores, carteras cripto, formularios y archivos del disco, y puede ejecutar cargas secundarias. Su distribución se ha detectado a través de ClearFake, una campaña que compromete sitios legítimos con scripts maliciosos. Amatera utiliza técnicas avanzadas de evasión, como ingeniería social, ofuscación y defensas contra análisis automatizados.

    Tras la desaparición de Lumma Stealer, ha ganado popularidad entre los atacantes. Proofpoint alerta sobre su evolución activa y recomienda a las organizaciones reforzar sus defensas, educar a los usuarios sobre engaños comunes y limitar la ejecución de scripts no autorizados, ya que los info-stealers siguen siendo una amenaza clave en el ecosistema de la ciberdelincuencia.

    Las rebajas de verano disparan los intentos de estafa online

    El auge del comercio electrónico durante las rebajas de verano ha venido acompañado de un incremento en los fraudes digitales.

    ESET alerta de que los ciberdelincuentes aprovechan esta época de gran actividad para lanzar campañas de phishing, suplantación de identidad y tiendas falsas, usando inteligencia artificial generativa para hacerlas más creíbles. La urgencia con la que muchos usuarios actúan ante las ofertas favorece la eficacia de estos engaños.

    Las amenazas más comunes incluyen páginas web que imitan a marcas conocidas, como compañías de mensajería o aerolíneas, y perfiles falsos en redes sociales o marketplaces, donde los productos nunca llegan o no se corresponden con lo anunciado.

    ESET recomienda extremar las precauciones, evitando enlaces sospechosos, usando tarjetas virtuales y verificando la autenticidad de las webs y vendedores. El aumento del 12,8 % en la facturación online en el segundo semestre de 2024 evidencia el atractivo de estas fechas, pero también la necesidad de actuar con cautela.

    Ciberansiedad en verano: el FOMO dispara los riesgos digitales entre menores

    Durante el verano, el uso intensivo de redes sociales entre adolescentes aumenta, lo que también incrementa el riesgo de sufrir FOMO (miedo a quedarse fuera). ESET advierte que esta sensación de exclusión puede afectar la salud emocional y digital de los jóvenes, intensificándose por la imagen idealizada de la vida ajena que muestran las redes.

    Un estudio realizado por UNIR, en colaboración con otras universidades, revela que más del 90 % de adolescentes españoles usa redes sociales y todos tienen móvil propio, lo que evidencia una hiperconectividad temprana.

    El FOMO está ligado al uso compulsivo de internet, la nomofobia y mayor exposición a riesgos como el ciberacoso, phishing o grooming. Las chicas y los mayores de 13 años resultan especialmente vulnerables. ESET recomienda a las familias acompañar a los menores desde la educación digital, fomentar actividades offline, y establecer acuerdos sobre el uso de dispositivos para promover un entorno digital más saludable y equilibrado.

    El 68% de los ciberataques se distribuyen por correo electrónico

    Check Point Software ha presentado PDFguard, una solución basada en inteligencia artificial diseñada para combatir el creciente uso de archivos PDF maliciosos en ciberataques.

    Este motor ha demostrado detectar un 25 % más de amenazas que sus versiones anteriores, muchas de ellas desconocidas hasta ahora.

    En 2024, el 68 % de los ciberataques se distribuyeron por correo electrónico y el 22 % de estos incluían PDFs, aprovechando su aparente seguridad para ocultar enlaces o scripts maliciosos. PDFguard analiza los documentos con un enfoque multinivel que combina procesamiento de lenguaje natural, análisis estructural, detección de URLs y sandboxing.

    En un caso reciente, logró frenar una campaña que usaba un PDF para propagar el troyano Remcos. Además de bloquear la amenaza, la herramienta genera informes detallados con análisis forense, tácticas MITRE ATT&CK y evidencias visuales.

    Según Check Point, PDFguard representa un gran avance en la protección frente a amenazas sofisticadas ocultas en archivos PDF comunes.

    La mitad de las empresas españolas atacadas por ransomware se recuperan en una semana

    Según el informe anual El Estado del Ransomware 2025 de Sophos, las organizaciones españolas han mejorado notablemente su capacidad de respuesta ante ataques de ransomware.

    El 49 % de las empresas afectadas se recuperaron en una semana, frente al 27 % del año anterior, y el coste medio de recuperación se redujo un 66 %, situándose en 1,15 millones de dólares.

    Aunque la explotación de vulnerabilidades sigue siendo la principal vía de ataque, los incidentes con cifrado de datos bajaron del 89 % al 47 %. El 36 % de las organizaciones pagaron rescates, pero más del 70 % usaron copias de seguridad para restaurar los datos.

    Las demandas de rescate también cayeron significativamente. A pesar de los avances, persiste la necesidad de reforzar la seguridad mediante soluciones gestionadas y estrategias proactivas.

    Sophos recomienda enfocarse en prevención, protección, detección y preparación, destacando el valor de los servicios MDR y la formación continua del personal para reducir riesgos y tiempos de recuperación.
  • La reducción de la superficie de ataque y las amenazas de la IA, principales preocupaciones de los profesionales de la ciberseguridad

    La reducción de la superficie de ataque y las amenazas de la IA, principales preocupaciones de los profesionales de la ciberseguridad

    El informe anual 2025 Cybersecurity Assessment Report, elaborado por la compañía de ciberseguridad Bitfender, recoge las preocupaciones, desafíos y percepciones sobre las amenazas para sus organizaciones de más de 1.200 profesionales, directores de TI y directores de seguridad de la información (CISO), que trabajan en empresas con 500 o más empleados en zonas geográficas de todo el mundo, como Francia, Alemania, Italia, Singapur, Reino Unido y Estados Unidos.

    Principales conclusiones del informe

    • Más de la mitad de los encuestados han recibido presiones para guardar silencio sobre las brechas de seguridad. Un 57,6% de los profesionales de TI y seguridad encuestados afirman haber recibido instrucciones para mantener la confidencialidad sobre las brechas de seguridad sufridas, incluso cuando consideraban que era necesario informar a las autoridades. Esto representa un aumento del 38% en comparación con 2023. A nivel regional, Singapur registró la tasa más alta (75,7 %), seguido de EE.UU. (73,8 %), el Reino Unido (58,1 %), Italia (52,8 %), Alemania (48,4 %) y Francia (35,4 %).
    • Reducir la superficie de ataque es una prioridad absoluta. Un 67,7% de los profesionales destaca la importancia de reducir la superficie de ataque desactivando herramientas o aplicaciones innecesarias. EE.UU. (75%) y Singapur (71%) lideran esta tendencia, seguidos de Italia (69%), y Alemania y el Reino Unido (ambos 64%). Una investigación de Bitdefender muestra que el 84% de los ataques más importantes involucran ahora herramientas legítimas ya presentes en el entorno (es decir, tácticas de Living Off-the-Land o LOTL). Al preguntar qué superficies corren mayor riesgo, la infraestructura y los servicios cloud encabezan la lista (21,4%), seguidas por la infraestructura de red (18,6%) y los endpoints/dispositivos de usuario (16,8%).
    • La confianza de los líderes supera la realidad. Mientras que el 45% de los altos directivos afirma tener mucha confianza en la preparación de su organización para afrontar las posibles ciberamenazas, solo el 19% de los cargos intermedios coincide. Esta discrepancia se extiende a las prioridades: el 41% de los ejecutivos de más nivel cita la adopción de herramientas de IA como su principal prioridad, mientras que el 35% de los mandos intermedios prioriza el fortalecimiento de la seguridad en la nube y la gestión de identidades, lo que pone de manifiesto una creciente brecha entre la visión estratégica y las necesidades operativas.
    • Más del 67% percibe un aumento de los ciberataques impulsados ​​por IA. El 67% de los encuestados estima que los ataques impulsados ​​por IA han aumentado, con mayor preocupación en Francia (73,5%), EE.UU. (71%) y Singapur (70%). Cabe destacar que el 20,3% considera el malware impulsado por IA un riesgo extremadamente significativo, con una preocupación que asciende al 25% entre la alta dirección, en comparación con tan solo el 15% de los mandos intermedios. Las investigaciones del sector siguen encontrando poca evidencia de malware sofisticado creado íntegramente por IA. Más bien, los cibermalos utilizan herramientas de IA como chatbots para refinar o solucionar problemas de código malicioso.
    • Las amenazas generadas por IA encabezan la lista de preocupaciones. Al cuestionar qué amenazas son las más preocupantes para su organización, el 51% citó las generadas por IA (por ejemplo, deepfakes, malware automatizado o código malicioso), seguidas de cerca por el phishing/ingeniería social (44,7%), las vulnerabilidades de software y los ataques de día cero (37%) y el ransomware (35%). Además, el 51% de los encuestados considera la ingeniería social mejorada por IA una preocupación bastante o extremadamente significativa, y el 63,3% piensa que su organización ha sufrido un ataque con algún elemento de IA en los últimos 12 meses.
    • La complejidad de las soluciones de seguridad es un desafío creciente. El 31% de los encuestados menciona la complejidad de las herramientas como su mayor desafío con respecto a sus soluciones de seguridad actuales. Le siguen de cerca la extensión de la protección a todos los entornos (29%) y la escasez de habilidades internas (28%). En Alemania (41%) la mayor dificultad es la complejidad, mientras que en Singapur (39%) la mayor preocupación es la falta de expertise a nivel interno. Además, uno de cada cuatro (25%) señala la gestión del cumplimiento normativo como su mayor desafío con respecto a las soluciones de seguridad.
    • La falta de habilidades en ciberseguridad y el agotamiento de los empleados están empeorando. El 49% de los encuestados afirma que la falta de habilidades dentro de su organización ha empeorado en los últimos 12 meses, con el porcentaje más alto en EE.UU., con un 63,5% (14 puntos por encima de la media), seguido de Singapur (59%) y Alemania (51%). Esto se vincula con las preguntas sobre satisfacción laboral, donde el 49% de los encuestados coincide en que experimenta agotamiento debido a la continua necesidad de monitorizar y responder a las ciberamenazas en constante evolución. Un 50% de los profesionales de EE.UU. y Singapur planea buscar un nuevo empleo durante el próximo año. Irónicamente, el 95% de los altos directivos cree que su organización está gestionando el riesgo de forma eficaz, lo que revela una mayor desconexión con los equipos de ciberseguridad de primera línea.
  • Nueva filtración de datos de políticos: 500 páginas que afectan a Sánchez y otros altos cargos

    Nueva filtración de datos de políticos: 500 páginas que afectan a Sánchez y otros altos cargos

    La Policía Nacional ha incorporado a su investigación la última filtración de datos personales del presidente del Gobierno, Pedro Sánchez, que afecta también a varios ministros, presidentes autonómicos y otros líderes y exdirigentes políticos.

    En el caso de Sánchez, se ha filtrado su DNI, fecha de nacimiento y dirección de su domicilio particular, pero no su teléfono móvil. También se han publicado datos personales que afectan a nueve ministros, entre ellos María Jesús Montero, Félix Bolaños o Fernando Grande-Marlaska, así como de la presidenta del Congreso, Francina Armengol o el del Senado, Pedro Rollán.

    Los agentes de la Policía Nacional también indagan sobre la difusión en las últimas horas por la dark web y replicado en canales de Telegram de información relativa a cientos de afiliados de Podemos.

    La Policía Nacional confirmó el pasado 19 de junio que había abierto una investigación por una primera filtración en un canal de Telegram que apuntaba a un hacker. Las fuentes consultadas por Europa Press aseguran que las indagaciones realizadas señalan de forma preliminar al mismo hacker como responsable de la última filtración.

    El 20 de junio, hace una semana, el juez de la Audiencia Nacional Francisco de Jorge acordó investigar bajo secreto la difusión en un canal de Telegram de datos personales de miembros del Gobierno y exdirigentes del PP como sus teléfonos móviles, DNI, domicilios o direcciones de correo electrónico.

    En aquella primera filtración, se trató de un listado publicado por un hacker que ya estaba en el radar de la Policía con anterioridad. De ahí, el 19 de junio saltó a un canal de la red social Telegram que lleva por título “Alvise Pérez Chat”, desde el que se suele enviar mensajes de apoyo al eurodiputado de Se Acabó la Fiesta. Posteriormente, el listado fue eliminado de dicho canal.

  • Guía para que los empleados trabajen seguros en remoto desde sus destinos vacacionales

    Guía para que los empleados trabajen seguros en remoto desde sus destinos vacacionales

    El teletrabajo ha transformado nuestra forma de vivir y trabajar, abriendo las puertas a una flexibilidad sin precedentes, pero ¿disfrutamos de la misma seguridad si trabajamos en remoto mientras estamos de “vacaciones”? ¡Ojo a lo que debes tener en cuenta!
    Sin embargo, esta libertad viene con sus propios desafíos, especialmente en lo que a seguridad digital se refiere. Trabajar desde redes Wi-Fi no seguras o dispositivos personales puede exponerte a riesgos cibernéticos significativos.

    Qué debe tener en cuenta el trabajador en sus vacaciones

    Cuando trabajas desde casa, es probable que tu red y dispositivos estén más protegidos. Pero al cambiar de ubicación, la situación se vuelve más compleja. 

    Redes Wi-Fi públicas e inseguras. Las redes Wi-Fi de hoteles, aeropuertos o cafeterías a menudo carecen de cifrado y autenticación robustos, convirtiéndolas en el caldo de cultivo perfecto para ataques de tipo “man-in-the-middle”, donde un atacante puede interceptar tus datos. ¡Cuidado con la conexión!

    Dispositivos personales y su seguridad. Es tentador usar tu portátil o móvil personal para trabajar, pero si no están protegidos con actualizaciones y antivirus adecuados, se convierten en un punto débil. Además, la pérdida o el robo de estos dispositivos puede significar una brecha de datos para tu empresa.

    Amenazas de phishing y malware. La relajación propia de las vacaciones puede hacerte más vulnerable a correos electrónicos engañosos o enlaces maliciosos. Los ciberdelincuentes saben que tu guardia está baja y aprovechan para lanzar ataques de phishing relacionados con reservas de vuelos, ofertas de ocio o paquetes vacacionales.

    Cumplimiento normativo y privacidad de datos. Si manejas información sensible o datos personales de clientes (sujeto a normativas como GDPR o LOPD), trabajar fuera de un entorno corporativo controlado exige una atención aún mayor para evitar incumplimientos y sanciones.

    Medidas esenciales de ciberseguridad para teletrabajar en vacaciones

    La buena noticia es que muchos de estos riesgos se pueden mitigar con medidas preventivas sencillas pero efectivas. Implementa estas recomendaciones para mantenerte seguro:

    Uso de VPN (Red Privada Virtual): Una VPN es tu mejor aliado. Crea un túnel cifrado entre tu dispositivo y el servidor de la empresa, protegiendo tus datos de posibles intercepciones, incluso en redes Wi-Fi públicas. Si tu empresa no te proporciona una, considera usar una de confianza personal.

    Autenticación de dos factores (2FA/MFA): Actívala en todas tus cuentas: correo electrónico, aplicaciones corporativas, banca online. Añade una capa extra de seguridad pidiendo una segunda verificación (un código al móvil, una huella dactilar) además de tu contraseña.

    Actualizaciones de software y sistema operativo. Mantén tu sistema operativo, navegadores y todas las aplicaciones siempre actualizadas. Las actualizaciones a menudo incluyen parches de seguridad cruciales que reparan vulnerabilidades conocidas.

    Antivirus y Antimalware. Asegúrate de que todos tus dispositivos (portátil, tablet, smartphone) tienen un antivirus y antimalware instalados y actualizados. Realiza análisis periódicos.

    Copias de seguridad regulares. Antes de salir, y periódicamente durante tus vacaciones, haz copias de seguridad de tus archivos importantes. Ante cualquier incidente (robo, fallo del dispositivo), tus datos estarán a salvo.

    Gestión de contraseñas. Usa contraseñas fuertes y únicas para cada cuenta. Evita las obvias. Un gestor de contraseñas puede ayudarte a crear y almacenar de forma segura combinaciones complejas.

    Protocolos de seguridad para redes Wi-Fi: Si es posible, evita las redes Wi-Fi públicas. Es preferible usar el tethering móvil de tu propio teléfono (convirtiéndolo en un punto de acceso) o, si la red del hotel lo permite, configurar tu propio router con contraseña fuerte y cifrado WPA2/WPA3.

    Conciencia. Mantente alerta. Desconfía de correos o mensajes sospechosos, incluso si parecen legítimos. Nunca hagas clic en enlaces ni descargues archivos de fuentes desconocidas. Ante la duda, pregunta a tu departamento de IT.

    Entones, ¿qué debes hacer si tienes un incidente de ciberseguridad en tus vacaciones?

    Incluso en verano con todas las precauciones, los incidentes pueden ocurrir, y saber cómo actuar es fundamental para minimizar cualquier daño. Si sospechas de una brecha de seguridad, como correos extraños o actividad inusual en tus cuentas, debes notificar de inmediato a tu departamento de IT o al responsable de seguridad de la empresa. La rapidez en esta comunicación es crucial.

    Una vez notificado el incidente, el siguiente paso es tomar medidas de contención. Esto implica desconectar tu dispositivo de la red lo antes posible para evitar que el problema se propague. También es vital que cambies todas las contraseñas comprometidas y sigas cualquier instrucción específica que te dé tu empresa para contener la situación.

    Finalmente, llega la fase de recuperación. Una vez que el incidente esté bajo control, tu equipo de IT te guiará en los pasos necesarios para restaurar sistemas y datos si fuera preciso.

    Es en este punto donde tener copias de seguridad regulares de tu información demuestra ser de vital importancia, permitiendo una vuelta a la normalidad de forma más eficiente.

    Recuerda, la ciberseguridad remota es una responsabilidad compartida (tuya y de tus equipos de trabajo).

    FAQs para trabajadores en “vacaciones”

    ¿Mi empresa puede rastrear mi actividad si teletrabajo desde vacaciones? Depende de las políticas de tu empresa y las herramientas que utilicen. Es recomendable consultar con tu departamento de IT para entender el nivel de monitoreo.

    ¿Es seguro usar el Wi-Fi del hotel para trabajar? Solo si utilizas una VPN. De lo contrario, es preferible evitarlo debido a la baja seguridad de estas redes.

    ¿Qué debo hacer si pierdo mi portátil en vacaciones? Notifícalo inmediatamente a tu empresa y cambia todas las contraseñas asociadas a tu trabajo.

    ¿Necesito una VPN si solo reviso correos? Sí, especialmente si los correos contienen información sensible o si accedes a ellos desde una red pública. La VPN protege todo tu tráfico.

    ¿Cómo puedo asegurarme de que mis dispositivos personales estén seguros? Mantenlos actualizados, con antivirus activo, y usa contraseñas fuertes y 2FA.

  • La policía francesa detiene a los administradores de BreachForums

    La policía francesa detiene a los administradores de BreachForums

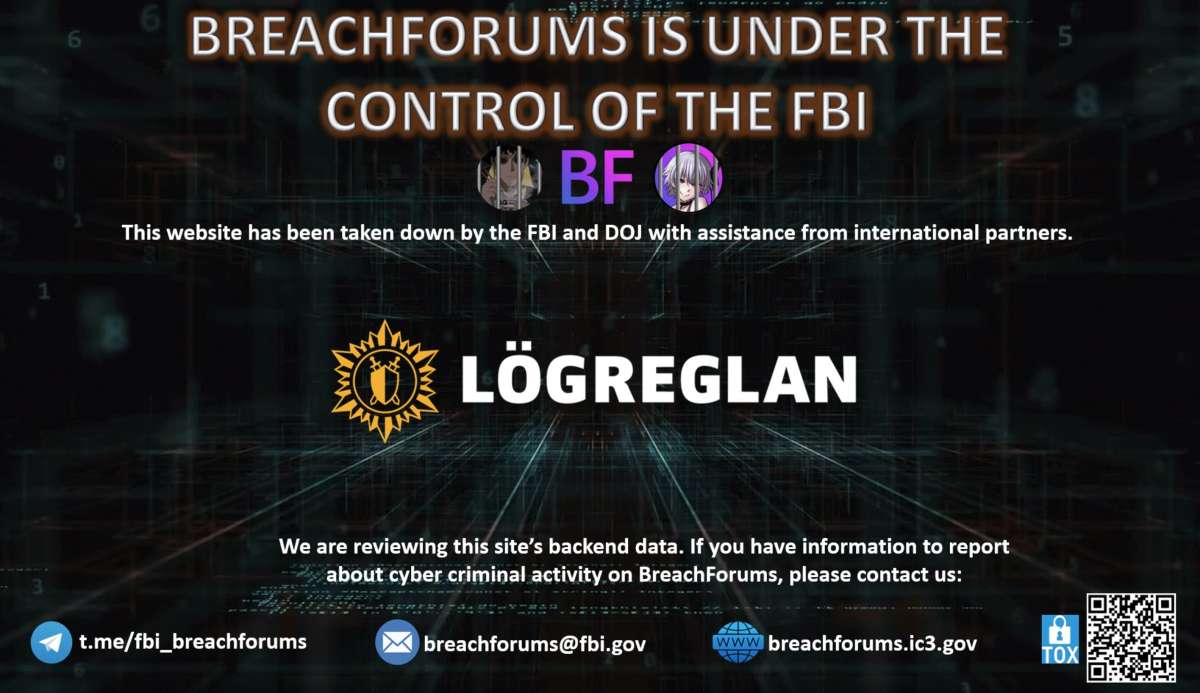
    La brigada de delitos cibernéticos de la policía de París (B2LC) ha anunciado la detención de cuatro hombres como parte de una larga investigación sobre los ciberdelincuentes detrás de BreachForums, uno de los foros de discusión para cibermalos más conocidos y populares del mundo. 
    Los detenidos tienen edades comprendidas entre 20 y 30 años y están acusados de desempeñar ataques contra empresas como el minorista Boulanger, el departamento gubernamental France Travail y la federación francesa de fútbol. 

    Los arrestos tuvieron lugar en distintos territorios franceses, desde Hauts-de-Seine, en el oeste de París, hasta Seine-Maritime, en la costa norte del país, así como en la isla de Réunion, un lejano departamento francés en el Océano Índico situado entre Madagascar y Mauricio. 

    Otra cabeza que rodó

    Estos arrestos siguen al llevado a cabo en febrero de una persona que las autoridades han identificado como IntelBroker. Así, esto elevaría la cifra total de presuntos administradores del foro a cinco. 

    Previamente la policía internacional había detenido a Conor Brian Fitzpatrick, un ciudadano estadounidense que operaba con en seudónimo Pompompurin. Este había sido administrador de BreachForums. Este fue condenado a 20 años de libertad supervisada que incluían dos años de arresto domiciliario. 

    El FBI señalaba que tras la detención de Fitzpatrick fue ShinyHunters quien administró el sitio. 

    Esta no es la primera vez que BreachForums sufre un revés policial. El FBI ya lo había cerrado en mayo del año pasado. Tras su desmantelamiento regresó con un dominio distinto, funcionando hasta abril de este año. 

    No obstante, en estas últimas semanas han surgido imitadores del servicio, algunos usando incluso la clave PGP confiable de BreachForums.