Category: Uncategorized

  • La Renfe italiana, víctima de una brecha de datos

    La Renfe italiana, víctima de una brecha de datos

    Datos sensibles pertenecientes el operador ferroviario nacional de Italia, el Grupo FS Italiane (Ferrovie dello Stato Italiane), han sido comprometidos y han acabado en manos de hackers de sombrero negro.El atacante asegura haberse hecho con 2,3 TB de datos, los cuales habría filtrado a través de un foro de la dark web. 

    El material incluye recursos compartidos internos, repositorios multiempresa, documentación técnica, contratos con entidades públicas, archivos de RR.HH, datos contables e incluso conjuntos de datos de varias empresas del grupo.

    Almaviva, ya ‘entrenada’ en ciberataques

    En el momento de escribir este artículo la empresa ferroviaria no había reconocido el incidente, aunque la que sí lo ha hecho es Almaviva. La empresa asegura que lo ha denunciado a las autoridades y ha iniciado una investigación para dilucidar lo ocurrido. Además, afirma que el incidente ya ha sido contenido. 

    Por el momento no sabe si hay detalles personales afectados de usuarios o de empleados de la ‘Renfe italiana’.

    Almaviva es una gran compañía italiana que opera a nivel global y ofrece servicios como diseño y desarrollo de software, integración de sistemas, consultoría de TI y CRMs. 

    Esta empresa tecnológica ya habría recibido un importante ataque de ransomware atribuído al grupo Hive en 2022, pero este incidente no estaría relacionado con él. 

    En un post de Linkedin el analista de ciberseguridad Andrea Draghetti asegura que “el análisis del índice de archivos y directorios publicados muestra claramente que una parte significativa de los datos es reciente, con referencias explícitas a documentación fiscal, administrativa y operativa actualizada hasta el tercer trimestre de 2025”. 

  • La mayoría de los ataques de ransomware siguen ocurriendo en fines de semana y festivos

    La mayoría de los ataques de ransomware siguen ocurriendo en fines de semana y festivos

    Los cibermalos no descansan ni en festivos ni en fines de semana. Un estudio global publicado por la firma de seguridad Semperis señala que la mayoría de ataques de ransomware se dan en días no laborables. Los piratas informáticos aprovechan que durante esas jornadas el personal dedicado a la ciberseguridad está bajo mínimos para llevar a cabo sus tropelías. 
    Los cibermalos no descansan ni en festivos ni en fines de semana. Un estudio global publicado por la firma de seguridad Semperis señala que la mayoría de ataques de ransomware se dan en días no laborables. Los piratas informáticos aprovechan que durante esas jornadas el personal dedicado a la ciberseguridad está bajo mínimos para llevar a cabo sus tropelías.Según el documento, el 78% de las empresas recortan el personal de los centros de operaciones de seguridad (SOC) en un 50% o más durante festivos o ‘findes’, mientras el 6% redujo completamente su plantilla en esos mismos horarios.

    “Los actores maliciosos siguen aprovechando la reducción del personal de ciberseguridad en festivos y fines de semana para lanzar ataques de ransomware. La vigilancia en estos tiempos es más crítica que nunca porque la persistencia y paciencia de los atacantes pueden provocar interrupciones empresariales duraderas”, aconseja Chris Inglis, el primer director nacional de Ciberseguridad de EE. UU. y asesor estratégico de Semperis. 

    Las razones por las que las empresas tienen menos activos durante los días laborables son evidentes: el 62% de las organizaciones encuestadas asegura querer proporcionar a sus trabajadores un equilibrio entre trabajo y vida personal. Además, un 47% indicó que su negocio está cerrado en festivos y fines de semana y el 29% dice que pensaban que no serían atacados. 

    Río revuelto, ganancia de pescadores

    El estudio también pone de manifiesto que los ciberdelincuentes también intensifican sus ataques durante eventos empresariales de materiales corporativos, incluyendo compras de compañías, fusiones, salidas a bolsa o despidos masivos. Lo hacen para explotar la confusión o cambios organizativos que pueda haber y el enfoque secundario de la seguridad que se da en estos procesos de transformación. 

    El informe apunta a que un 60% de los ataques de ransomware sufridos por las empresas participantes se dio ante uno de estos cambios.

    “Eventos corporativos materiales como fusiones y adquisiciones suelen crear distracciones y ambigüedades en la gobernanza y la rendición de cuentas, precisamente el entorno en el que prosperan los grupos de ransomware”, concluye Inglis. 

  • El 58% de las compañías de retail terminan pagando el rescate de ransomware

    El 58% de las compañías de retail terminan pagando el rescate de ransomware

    El estado del ransomware en retail 2025, informe realizado por la compañía de ciberseguridad Sophos, basado en encuestas a responsables de TI y ciberseguridad de 16 países, muestra que el 46% de los ataques en el sector minorista tuvieron su origen en brechas de seguridad desconocidas, mientras que el 58% de las organizaciones con datos cifrados acabaron pagando el rescate.

    Origen de los ataques

    El comercio minorista se mantiene como diana principal de los ciberdelincuentes. ¿Motivos? Su alta dependencia tecnológica, la criticidad de sus operaciones y el valor de los datos gestionados. La complejidad de sus ámbitos, que incluyen pagos, inventarios y plataformas online, amplía la superficie de ataque y facilita la explotación de cualquier brecha operativa o técnica.

    La explotación de vulnerabilidades se lleva la palma como ataque más frecuente, el 30% de las acciones, seguida de la utilización de credenciales comprometidas y del phishing. En cuanto al nivel organizativo, casi la mitad de los incidentes (el 46%) fueron provocados por en brechas desconocidas, mientras que la falta de experiencia especializada y las carencias de protección afectaron a más del 40% de los casos, lo que evidencia una exposición multifactorial.

    Impacto del ransomware

    Las demandas de rescate en el sector retail se doblaron en un año y alcanzaron los 2 millones de dólares de media, mientras que el pago promedio solo aumentó un 5% y se situó en 1 millón. De todas formas, el 58% de las organizaciones que sufrieron cifrado terminaron pagando para recuperar sus datos, aunque solo un 29% abonaron la cifra inicial exigida y la mayoría lograron reducirla. Este dato sugiere una mayor resistencia y un uso más frecuente de asesoramiento experto.

    El coste medio de recuperación (sin incluir rescates) se redujo un 40% hasta 1,65 millones de dólares, el nivel más bajo en tres años, gracias a una mejor detección temprana y a la adopción de servicios especializados. Además, los tiempos de restablecimiento también mejoraron: el 51% de los retailers se recuperaron en una semana y el 96% lo hicieron en menos de tres meses, mientras que el 98% de las empresas afectadas por cifrado lograron restaurar sus datos pese al descenso en el uso de copias de seguridad.

    Efectos sobre los equipos de TI

    Los ataques de ransomware tuvieron un efecto directo sobre los equipos de TI y ciberseguridad: el 47% de los profesionales experimentaron un aumento de presión tras sufrir cifrado de datos. Este incremento ilustra la exigencia creciente de responder con rapidez ante incidentes que pueden comprometer operaciones críticas.

    El impacto en las organizaciones también resultó importante: en el 26% de los casos se produjeron cambios en los equipos directivos responsables de TI y ciberseguridad después un ataque. Estos datos significan que ransomware no solo afecta a sistemas y procesos, sino también a la estructura y dinámica interna de los equipos técnicos.

    Recomendaciones

    Sophos aconseja reforzar las defensas en cuatro áreas clave:

    • Prevención. Identificar y corregir vulnerabilidades antes de los picos de actividad comercial.
    • Protección. Asegurar que todos los endpoints, servidores y redes dispongan de defensas anti-ransomware específicas.
    • Detección y respuesta. Implementar servicios de Managed Detection and Response (MDR) para vigilancia continua 24/7 y respuesta experta en tiempo real.
    • Planificación. Contar con un plan de respuesta probado, mantener copias de seguridad verificadas y formar al personal en verificación de identidad.  
  • El peligro de la compra online: el 45% de los españoles ha sido víctima de intento de estafa

    El peligro de la compra online: el 45% de los españoles ha sido víctima de intento de estafa

    Los usuarios españoles tienen a la ciberseguridad como una de sus prioridades más destacadas. El estudio Métodos de pago: La decisión definitiva, realizado por el proveedor de soluciones de pago PaynoPain, revela que el 45,2% de los usuarios afirma haber sido víctima este año de al menos un intento de estafa en el proceso de compra online. Son cifras que evidencian la importancia de un problema cada vez más frecuente en la sociedad digital.
    El contexto de riesgos obliga, como precaución, a disponer de sistemas de pago que garanticen la seguridad en cada operación. El exagerado crecimiento de intentos de fraude provoca que los usuarios extremen las precauciones y que las empresas desarrollen pasarelas de pago confiables y refuercen la autenticación.

    Las estafas más comunes

    Los expertos de PaynoPain advierten de que el impacto del fraude digital afecta a la confianza del consumidor, pero también desarrollo del comercio electrónico. Con motivo del Día Internacional de la Seguridad Informática, que se celebra el próximo 30 de noviembre, la compañía señala las estafas más comunes:

    Phishing. Se trata del envío de correos electrónicos o la creación de páginas web falsas que emulan a entidades reconocidas, como bancos o tiendas online. El propósito consiste en que el usuario introduzca sus credenciales o datos bancarios en un entorno fraudulento. Es la manera de que los estafadores consigan información sensible para realizar cargos no autorizados. Es una de las prácticas más extendidas y difíciles de detectar por su apariencia realista.

    Smishing. Los cibermalos emplean mensajes de texto (SMS) que parecen provenir de empresas de confianza, como servicios de mensajería o entidades bancarias. Habitualmente incluyen enlaces maliciosos que redirigen a páginas falsas o solicitan descargar aplicaciones fraudulentas. Lo que buscan es obtener contraseñas, datos financieros o introducir malware en el dispositivo. Su efectividad estriba en la inmediatez y confianza que causan los SMS.

    Vishing. Mediante llamadas telefónicas, los estafadores fingen ser representantes de un banco, compañía de seguros o hasta soporte técnico. En el transcurso de la conversación, presionan al usuario para que revele información confidencial, como números de tarjeta o códigos de verificación. La trampa se apoya normalmente en técnicas de ingeniería social, aprovechando la urgencia o el miedo de la víctima. Es una estafa muy peligrosa por la interacción directa que se entabla con el usuario.

    Fraude en plataformas de compraventa. Los entornos de segunda mano o marketplaces son terreno fértil para que los ciberdelincuentes se hagan pasar por compradores o vendedores legítimos. Entre las distintas estrategias usadas figuran la petición de pagos por adelantado, el envío de justificantes de transferencias falsos o la entrega productos defectuosos o inexistentes. Este método de fraude aprovecha la confianza entre particulares y la dificultad de confirmar la identidad real de la otra parte. Las pérdidas económicas pueden llegar a ser significativas.

  • Cuidado si recibes un email de rnicrosoft porque no es de microsoft: lee bien

    Cuidado si recibes un email de rnicrosoft porque no es de microsoft: lee bien

    No puede decirse que los ciberdelincuentes no tengan imaginación o ingenio para sus ciberataques. Más allá de las sofisticadas técnicas que se están conociendo últimamente también tiran de otras más caseras y que se aprovechan de engañar al ojo humano.
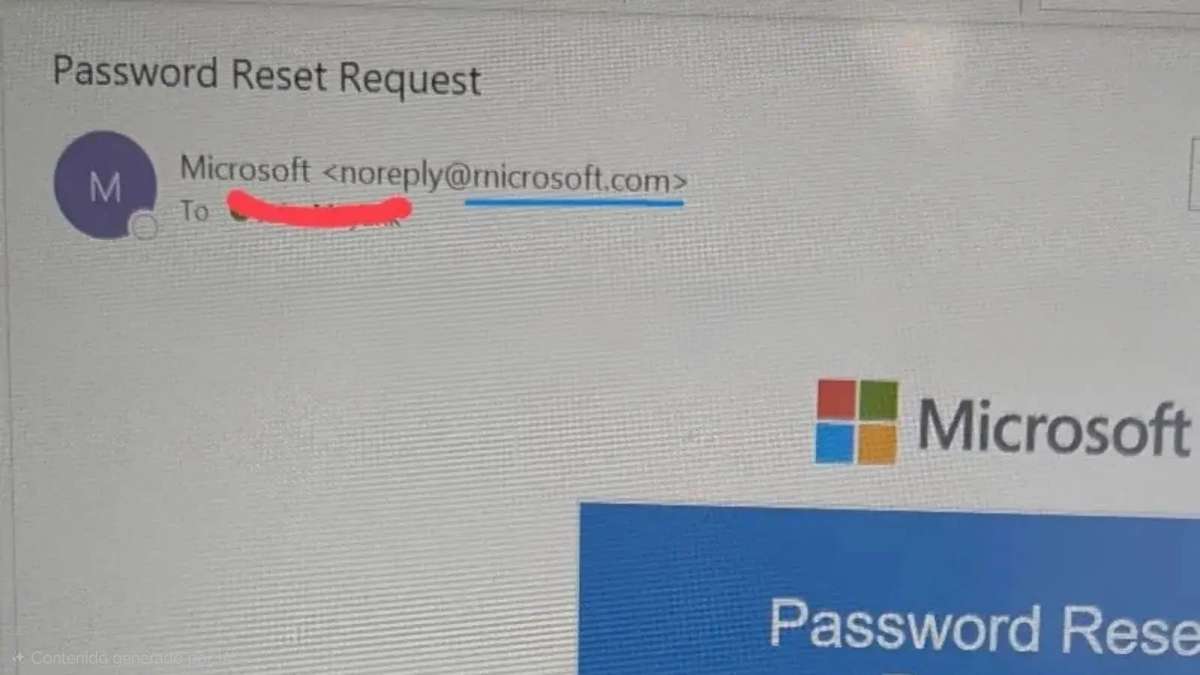
    Los cibermalos han adquirido el dominio rnicrosoft.com, sustituyendo de forma estratégica la letra ‘m’ con la combinación de caracteres ‘r’ y ‘n’. Además, han generado una réplica visual casi perfecta del dominio legítimo de Microsoft.

    El truco está en que cuando la r y la n aparecen al lado el interletraje de ambas letras imita la apariencia de la m. Dado que el cerebro humano tiende a autocorregir errores de texto, el engaño visual resulta particularmente efectivo.

    En el caso de monitores de escritorio de alta resolución la diferencia es más evidente cuando los observadores son perspicaces. Pero este engaño funcionaría particularmente bien al escanear emails o visualizar contenido en smartphones. Al haber limitaciones de espacio en la pantalla las barras de las direcciones pueden tapar parcialmente las URLs completas, ocultando el dominio malicioso.

    No eres mi ‘typo’

    La sutileza es lo que le estaría haciendo funcionar tan bien esta técnica. No puede decirse que sea un ataque especialmente novedoso, porque estas confusiones se llevan aprovechando décadas y más con la empresa de Redmond como gancho. Es lo que se conoce como typosquatting o ataques de homoglifos. En ellos, los amigos de lo ajeno registran nombres de dominio que son variaciones con errores ortográficos de sitios web legítimos para engañar a los usuarios.

    Así, otros dominios que se han usado para phising emulando a la firma tecnológica son microsos0ft.com, microsoft-support.com, microsoft.co o microsft.com

  • Esto es lo que hacen los ciberdelincuentes mientras brindamos

    Esto es lo que hacen los ciberdelincuentes mientras brindamos

    En días tan especiales como la Nochebuena, la Navidad o la Nochevieja muchas personas reducen personal, los equipos técnicos funcionan en servicios mínimos y la atención se dispersa entre celebraciones y vacaciones.
    Para los cibermalos, esta combinación de menor vigilancia y alta dependencia tecnológica crea el escenario ideal para actuar con discreción y maximizar el impacto de sus acciones.

    Preparación silenciosa de los cibermalos antes del brindis

    Lejos de improvisar, los ciberdelincuentes suelen llegar estas fechas con gran parte del trabajo ya hecho. Durante los días previos recopilan credenciales, analizan redes internas y estudian patrones de uso.

    El objetivo es acceder sin levantar sospechas y permanecer ocultos el mayor tiempo posible. En muchos casos, las intrusiones iniciales se producen semanas antes, pero el ataque final se ejecuta cuando la capacidad de respuesta es menor.

    La recopilación de información incluye correos electrónicos, accesos remotos y configuraciones olvidadas. Sistemas que no se han actualizado por temor a interrumpir la actividad antes de cerrar el año se convierten en puertas de entrada.

    Este trabajo previo permite que, llegado el momento, la acción principal se desarrolle con rapidez y precisión.El valor estratégico del momento festivo

    Estas festividades tienen un valor simbólico y operativo. Muchas organizaciones evitan tomar decisiones críticas durante los festivos, lo que retrasa respuestas y amplifica daños. Para los atacantes, esto significa más tiempo para cifrar datos, extraer información sensible o paralizar servicios sin una reacción inmediata.

    Además, la presión psicológica juega un papel clave. Recibir una notificación de incidente grave mientras se celebra el Año Nuevo aumenta la probabilidad de decisiones precipitadas.

    Este factor humano es tan relevante como la vulnerabilidad técnica, ya que condiciona la gestión del incidente desde los primeros minutos.

    Exfiltración y preparación del golpe final

    Durante las horas en las que gran parte del mundo descansa, los ciberdelincuentes suelen centrarse en la exfiltración de datos. Documentos internos, información financiera o bases de datos de clientes se transfieren de forma fragmentada para evitar alertas. Este proceso puede pasar desapercibido hasta días después, cuando el daño ya está hecho.

    En otros casos, se despliegan mecanismos de persistencia que garantizan el acceso incluso si se detecta una primera intrusión. Cuentas ocultas, tareas programadas y servicios camuflados permiten retomar el control cuando el equipo técnico intenta recuperar la normalidad tras las fiestas.

    El impacto real se descubre ya en enero

    Uno de los rasgos más preocupantes de estos ataques es que sus efectos no siempre se manifiestan de inmediato. Muchas organizaciones descubren el incidente al regresar a la actividad normal, cuando sistemas críticos fallan o aparecen mensajes de bloqueo. Para entonces, la información ya ha sido comprometida y las opciones de respuesta son más limitadas.

    El impacto económico y reputacional puede ser elevado. Interrupciones de servicio, pérdida de confianza y gastos asociados a la recuperación se suman en un momento en el que muchas empresas afrontan cierres contables y planificación estratégica. La coincidencia temporal agrava las consecuencias y dificulta una gestión serena del problema.

    Sectores especialmente expuestos 

    Las infraestructuras críticas, el sector sanitario, las entidades financieras y las empresas con alta dependencia digital suelen estar entre los objetivos prioritarios. La continuidad del servicio es esencial y cualquier interrupción genera una presión adicional para resolver el incidente con rapidez. Los atacantes conocen esta urgencia y la utilizan como palanca.

    También las pequeñas y medianas empresas se han convertido en un objetivo frecuente. Suelen contar con menos recursos de protección y equipos reducidos durante los festivos, lo que facilita la intrusión y prolonga el tiempo de permanencia no detectada.

    Anticiparse como única defensa eficaz

    La experiencia de los últimos años demuestra que el mejor momento para protegerse no es durante el ataque, sino antes de que comience. Revisar accesos, verificar copias de seguridad y mantener una monitorización mínima activa durante los festivos reduce de forma notable el impacto potencial.

  • Detenido en Nigeria el desarrollador del kit de phishing RaccoonO365

    Detenido en Nigeria el desarrollador del kit de phishing RaccoonO365

    Las autoridades de Nigeria han detenido a un individuo sospechoso de estar detrás de una infraestructura de phishing utilizada para lanzar ciberataques a gran escala contra usuarios de Microsoft 365 en todo el mundo. 
    El arrestado, identificado como Okitipi Samuel y conocido en círculos cibercriminales con los apodos de ‘RaccoonO365’ o ‘Moses Felix’, es señalado como el principal desarrollador y operador de un kit de phishing denominado RaccoonO365. 

    Según ha señalado la policía nigeriana, esta herramienta permitía crear páginas falsas de inicio de sesión que imitaban los portales legítimos de la compañía de las ventanas con el objetivo de robar credenciales de acceso.

    “Esta investigación se inició después de recibir inteligencia creíble de Microsoft en EE.UU., a través del FBI, que indicaba que se estaba utilizando un kit de phishing malicioso para comprometer cuentas de Microsoft 365”, ha explicado Benjamin Hundeyin, portavoz oficial de la policía nigeriana. 

    Las campañas se apoyaban en emails fraudulentos que dirigían a las víctimas a estos portales falsos, facilitando el acceso no autorizado a cuentas corporativas, educativas y financieras.

    El kit RaccoonO365 funcionaba bajo el modelo de phishing-as-a-service, permitiendo a otros delincuentes alquilar la infraestructura para lanzar sus propias campañas sin necesidad de conocimientos técnicos avanzados. 

    En los registros realizados se incautaron ordenadores portátiles, teléfonos móviles y otros dispositivos electrónicos que están siendo analizados por equipos forenses. 

    Hay evidencias sólidas para imputar a Moses Felix por delitos como acceso ilegal a sistemas informáticos, robo de identidad, desarrollo y distribución de software malicioso y fraude, contemplados en la legislación nigeriana sobre ciberdelincuencia. La condena total podría superar los 10 años de cárcel. 

    Otras detenciones

    Durante la operación también fueron detenidas otras dos personas en distintas regiones del país. No obstante, las autoridades aclararon que no existen pruebas que las vinculen con la creación o gestión de la plataforma de phishing. 

    “No se encontró evidencia que conecte a los otros detenidos con el desarrollo o la operación de este esquema. Todo apunta a que fueron víctimas de robo de identidad”, ha comentado Hundeyin durante la comparecencia oficial.

    El 16 de septiembre de 2025, la Unidad de Delitos Digitales (DCU) de Microsoft ya había anunciado el desmantelamiento de gran parte de la infraestructura de RaccoonO365. Gracias a una orden judicial emitida por el Distrito Sur de Nueva York, la DCU logró confiscar 338 sitios web vinculados al servicio, desmantelando la operación técnica y bloqueando el acceso de los atacantes a sus víctimas.

    Las fuerzas de seguridad han recordado a empresas y usuarios la necesidad de reforzar sus medidas de protección, especialmente mediante el uso de autenticación multifactor, la formación frente a ataques de phishing y la vigilancia constante de accesos y dominios sospechosos.

    “Los usuarios deben ser extremadamente cautelosos en internet y evitar interactuar con enlaces o correos no verificados. Muchas de estas herramientas están diseñadas específicamente para robar información personal y corporativa”, ha concluido el portavoz policial.

  • ¿Qué le pasaría a tu empresa si sufriera un ciberataque en Nochevieja, justo antes de la fiesta de Año Nuevo?

    ¿Qué le pasaría a tu empresa si sufriera un ciberataque en Nochevieja, justo antes de la fiesta de Año Nuevo?

    Una cosa tienes que tener muy clara: y es que, cuando toda la plantilla desconecta, los cibermalos encuentran un espacio temporal ideal para actuar sin ser detectados.
    Este escenario se complica aún más si el ataque se produce en Nochevieja y se prolonga durante el día de Año Nuevo, una jornada en la que la mayoría de las organizaciones opera con recursos mínimos o directamente permanece inactiva.

    Un ataque cuando nadie mira
    Las estadísticas demuestran que los periodos festivos concentran un volumen significativo de actividad maliciosa. Los ciberdelincuentes suelen apostar por ventanas en las que las alertas tardan más en revisarse y los equipos de monitorización trabajan con plantillas reducidas.

    Esa brecha temporal les concede ventaja para moverse lateralmente por la red, cifrar datos o exfiltrar información sin enfrentarse a respuestas inmediatas.

    Un ataque lanzado en Nochevieja suele pasar inadvertido durante las primeras horas, justo cuando la supervisión disminuye.

    Si el incidente implica cifrado masivo, manipulación de configuraciones o la interrupción de servicios esenciales, el tiempo de reacción se convierte en un factor determinante.

    La falta de personal disponible para revisar logs, detener procesos o aislar máquinas comprometidas incrementa el alcance del daño. Las organizaciones que dependen de sistemas de producción continuos podrían ver paralizadas sus operaciones justo en el arranque del ejercicio.El efecto dominó en un día festivo

    Cuando el 1 de enero es festivo, la recuperación se retrasa inevitablemente. Las comunicaciones internas son más lentas, la coordinación de equipos es limitada y los proveedores externos tardan más en responder.

    Incluso aquellas empresas que cuentan con servicios de guardia suelen operar con menos personal, lo que complica tareas de verificación, restauración de copias de seguridad o rotación de credenciales comprometidas.

    Los efectos pueden sentirse en múltiples áreas. Las interrupciones prolongadas de servicios digitales afectan a la cadena de suministro, a la relación con clientes y a los procesos financieros que deben reiniciarse a principios de año.

    Las empresas que dependen de transacciones online o de plataformas logísticas pueden experimentar pérdidas significativas derivadas de la inactividad.

    Además, la restauración de sistemas no siempre es inmediata, ya que los atacantes acostumbran a sabotear mecanismos de recuperación o a eliminar copias de seguridad locales.

    Daño reputacional en un momento sensible en el calendario

    El inicio del año suele ser un punto clave para la planificación estratégica, la presentación de informes y la toma de decisiones en los consejos directivos.

    Un incidente grave en esas fechas no solo afecta al funcionamiento interno, sino que envía un mensaje inquietante a clientes, socios y accionistas. Mostrar vulnerabilidad en un momento tan señalado puede erosionar la percepción de fiabilidad y complicar futuros acuerdos.

    Asimismo, la comunicación de incidentes de seguridad es más compleja durante festivos prolongados. Las respuestas tardías generan desconfianza y pueden obligar a activar protocolos regulatorios con plazos ajustados.

    Cada hora adicional en silencio aumenta el impacto reputacional, especialmente si el ataque afecta datos sensibles de usuarios o compromete servicios esenciales.

    Por eso tu empresa debe anticiparse: es ahora o nunca

    Aunque ningún sistema es infalible, muchas organizaciones reducen de forma notable su exposición adoptando protocolos específicos para días festivos. La planificación previa resulta esencial para evitar que un ataque en Nochevieja derive en una crisis prolongada.

    Los mecanismos de supervisión automatizada, la existencia de un equipo de guardia con formación adecuada y la verificación periódica de copias de seguridad se convierten en elementos decisivos.

    También es fundamental reforzar la detección temprana mediante análisis continuos, segmentación de redes y políticas estrictas de privilegios.

    Pese a ello, el aprendizaje que deja cada campaña de ataques confirma que la anticipación no es solo técnica, sino estratégica.

    Las empresas que integran la seguridad en su gestión de riesgos y contemplan escenarios de baja actividad logran reducir el impacto incluso en los momentos menos favorables.

    El verdadero desafío reside en entender que un festivo no implica descanso para los atacantes.

    Nochevieja y Año Nuevo son, para muchos grupos criminales, el mejor momento para actuar y hacer el mal, ¡no te olvides!

  • El servicio 017 del Incibe aumenta un 40% sus consultas en 2025 respecto a 2024

    El servicio 017 del Incibe aumenta un 40% sus consultas en 2025 respecto a 2024

    El servicio 017 ‘Tu ayuda en Ciberseguridad’, gestionado por el Instituto Nacional de Ciberseguridad (Incibe), ha experimentado un notable incremento en el número de consultas durante 2025. Hasta el 20 de diciembre, se han registrado 138.003 consultas, lo que representa un aumento del 40% respecto a 2024, cuando se recibieron 98.546 consultas. 

    El titular del Ministerio para la Transformación Digital y de la Función Pública, Óscar López, ha destacado la importancia de fortalecer este servicio nacional y gratuito, disponible para todos los ciudadanos, tal y como informa Europa Press. López ha subrayado que sin ciberseguridad, la transformación digital no es posible. Según los datos presentados, el 51% de las consultas al 017 son reactivas, es decir, se realizan cuando los particulares o empresas buscan información sobre cómo proceder frente a un problema. Por otro lado, el 49% de las consultas son preventivas e informativas.

    La creciente preocupación entre los menores

    En 2025, se ha observado un aumento en las llamadas realizadas por menores o su entorno, que constituyen el 4% del total de consultas, con 5.521 llamadas frente a las 2.999 de 2024. Estas consultas se han centrado principalmente en la privacidad y reputación ‘online’, prácticas de sextorsión y suplantación de identidad. Este incremento refleja una creciente preocupación entre los menores y su entorno por la seguridad en línea y los riesgos asociados.

    Las empresas, que representan el 7% de las consultas, han mostrado interés en temas como la suplantación de identidad, phishing y el ‘fraude CEO’, una estafa en la que los atacantes se hacen pasar por altos directivos para engañar a empleados y lograr transferencias de dinero.

    ¿Te ha enviado el CEO de YouTube un video privado? Si es así, es una estafa
  • Un ciberataque a un proveedor TI de notarías filtra decenas de miles de DNIs españoles

    Un ciberataque a un proveedor TI de notarías filtra decenas de miles de DNIs españoles

    El proveedor de software, hardware y gestión para notarías Notin.es habría sufrido un ciberataque que habría dejado una cantidad sustancial de detalles personales y documentación en manos de los actores de amenazas. 
    El conocido grupo de ransomware Everest ha reivindicado la autoría en su página de filtraciones, asegurando haber exfiltrado 145 GB de datos de la compañía, que contendrían 142 archivos (entre los que hay 36.000 pdf y 78.000 jpg). 
    Los ciberdelincuentes afirman que su ‘botín’ incluye miles de escaneos de DNIs, pasaportes y números de identificación de extranjeros (NIE) de clientes. 

    Además, se jactan de haber obtenido escrituras notariales completas (con contratos de compraventa, hipotecas y testamentos) que contienen nombres completos, fechas de nacimiento, direcciones, estado civil, condiciones financieras de las transacciones, números de cuenta (IBAN) y datos catastrales.

    Asimismo, Everest presume de disponer de documentos fiscales confidenciales y documentos financieros internos de notarías (facturas, recibos), ambos conteniendo datos personales muy sensibles, como ingresos, direcciones residenciales, profesiones, nombres, información sobre testamentos, estado civil y composición familia. 

    Por el momento se desconoce cuántas personas podrían estar afectadas exactamente por la brecha de datos.

    Tampoco hay información sobre a cuánto habría ascendido la cuantía del rescate exigido por el grupo. 

    Everest opera desde al menos 2021, probablemente desde algún país de habla rusa. Su modus operandi es la doble extorsión: primero roban datos sensibles y luego cifran sistemas, amenazando con publicar la información si no se paga rescate. También vende accesos internos de redes a otros ciberdelincuentes. Entre sus víctimas internacionales figuran empresas como AT&T, Collins Aerospace o Coca‑Cola Middle East.

    En España, Everest ha atacado recientemente a grandes organizaciones. En noviembre se atribuyó ataques a Iberia y a Air Miles España (Travel Club), exfiltrando datos de clientes y sistemas internos, siguiendo su patrón de objetivos lucrativos y de alto impacto.

    30 años al servicio de las notarías 

    Notin.es cuenta con tres décadas de trayectoria como proveedor tecnológico de notarías. La empresa proporciona desde el software de gestión (ERP) hasta la venta y mantenimiento de ordenadores, notaría virtual en la nube, instalación de redes y sistemas de centralita con IA. 

    Una de sus soluciones más avanzadas es Versia, un ecosistema de IA integrado con soluciones transversales que incluyen asistentes para redacción de escrituras, documentación, centralita inteligente y automatización de trabajos. 

    Curiosamente en su página web la firma afirma que “la seguridad es nuestra prioridad. Notaría Virtual utiliza protocolos de cifrado bancario y servidores de alta disponibilidad para garantizar que sus documentos y comunicaciones estén siempre protegidos y accesibles solo por usted”. 

    Desde Escudo Digital nos hemos puesto en contacto con la compañía mediante correo electrónico y actualizaremos la información si recibimos respuesta. 

    ******Actualización 27/12 a las 23 horas

    Fuentes próximas al Centro Tecnológico del Notariado señalan que el hackeo no ha tenido nada que ver con esta institución y habría afectado a 30 notarías al “no tener cuidado con un servidor que no estaba debidamente securizado”. Además, confirman que no tendría ninguna relación con el Kit Digital. Asimismo, apuntan que Notin no está en el Esquema Nacional de Seguridad nivel alto. 

    ******Actualización: 28/12 a las 11.00 horas

    Desde Notin se han puesto en contacto con nosotros aclarando que “se ha detectado un incidente de seguridad limitado exclusivamente a un servidor periférico de mantenimiento, externo y totalmente aislado de la infraestructura crítica de la compañía. Este entorno estaba destinado únicamente a procesos temporales de migración. Notin confirma que sus sistemas centrales, software ERP y todas sus soluciones comerciales han permanecido íntegras y no se han visto involucradas ni comprometidas en ningún momento.”

    Aunque el grupo Everest afirma haber exfiltrado 145 GB de datos, desde Notin puntualizan que esta cifra corresponde a “la profundidad técnica de un entorno de soporte puntual. El incidente afecta a un número muy reducido de notarías en proceso técnico de migración de datos. Dada la densidad de archivos por expediente en la función pública, el volumen mencionado no es representativo de la base global de clientes de la empresa, sino que se circunscribe a un entorno ya clausurado y sin conexión con la red de servicio”, añaden. 

    El proveedor de software también asegura que ya ha perimetrado el alcance exacto del incidente, afirmando que se trata de “un grupo muy acotado de clientes”, los cuales han sido informados individualmente. “Notin ha cumplido estrictamente con los protocolos normativos realizando la correspondiente notificación ante la AEPD, además de colaborar estrechamente con INCIBE y las Fuerzas y Cuerpos de Seguridad del Estado”, añaden. 

    La firma, además, insiste en que la intrusión no escaló a los sistemas operativos principales, aseverando que “los documentos y comunicaciones de la inmensa mayoría de las notarías permanezcan protegidos y accesibles solo por sus titulares legales.”

    ******Actualización 27/12 a las 13:45h

    El Consejo General del Notariado (CGN) señala que según la información disponible hasta el momento, el incidente habría afectado a alrededor de 30 notarías y se encuentra circunscrito exclusivamente a los sistemas de Notin “sin que exista constancia de afectación a las plataformas corporativas del Notariado ni a los sistemas gestionados por el Centro Tecnológico del Notariado (CTNotariado), que no se han visto comprometidos”. 

    El organismo, aunque no habría intervenido en la gestión del incidente al tratarse de un proveedor tecnológico ajeno a las infraestructuras corporativas del Notariado, afirma que sigue los hechos “con atención y preocupación”.

    “El Consejo General del Notariado mantiene su compromiso absoluto con la ciberseguridad, la protección de los datos y la transparencia e informará si se produjeran novedades relevantes”, han comentado para este medio.