Category: Uncategorized

  • Liberan el descifrador para los ransomware Phobos y 8base

    Liberan el descifrador para los ransomware Phobos y 8base

    La Agencia Nacional de Policía Japonesa (NPA) ha liberado una herramienta de desencriptado gratuita para las víctimas de las cepas de ransomware Phobos y 8Base.
    El ransomware Phobos surgió en 2019 y es conocido por apuntar a empresas de pequeño y mediano tamaño, demandando pagos por rescates de ransomware de hasta 100.000 dólares. 

    Según las autoridades de EE.UU. los operadores y afiliados de Photos han extorsionado a más de un millar de víctimas en todo el mundo, obteniendo más de 16 millones de dólares de las mismas. 

    Por su parte, el grupo de ransomware 8Base emergió como una spin-off a mediados de 2023, aprovechando la infraestructura de Phobos, aunque desarrollando su propia variante. 

    Entre las víctimas ha habido servicios de salud pública, servicios de emergencia, sistemas educativos y fuerzas del orden. Algunas incluyen a contratistas del Departamento de Defensa y Energía de EE.UU. 

    El culmen de una larga operación policial

    A principios de año el FBI había eliminado elementos clave de la infraestructura del ransomware Phobos y detenido a varios presuntos afiliados. Entre ellos, se presentaron cargos contra Roman Berezhnoy (33 años) y Egor Nikolaevich Glebov (39), acusados de usar el ransomware Phobos para generar más de 16 millones de dólares en ingresos ilícitos. 

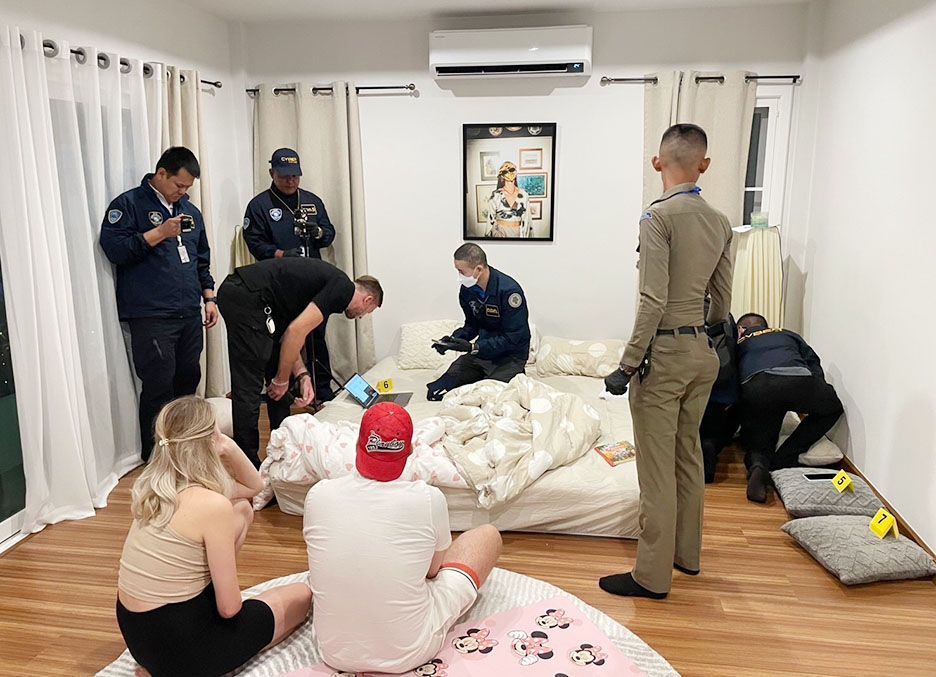
    Previamente, en noviembre, se había arrestado a Evgeniii Ptitsyn, presunto administrador de Fobos, quien fue extraditado desde Corea del Sur. La operación tailandesa PHOBOS AETOR supuso el arresto de otras cuatro personas.

    Las fuerzas del orden habían desmantelado más de un centenar de servidores usados en las operaciones de ransomware y emitieron alertas a más de 400 empresas que estaban bajo amenaza o ya habían sido comprometidas. 

  • La guerra híbrida de Putin: balas, bots y bytes tras tres años y medio de invasión

    La guerra híbrida de Putin: balas, bots y bytes tras tres años y medio de invasión

    Han pasado ya más de tres años y medio desde que Rusia lanzó su invasión a gran escala sobre Ucrania. El conflicto, que comenzó el 24 de febrero de 2022, no solo ha teñido de sangre las calles y los campos del país, sino que también ha demostrado que las guerras del siglo XXI se libran en múltiples frentes al mismo tiempo.
    En estos tres años y medio, hemos visto cómo la guerra híbrida de Putin ha evolucionado, adaptándose a las respuestas ucranianas y a las sanciones internacionales, mientras la OTAN y los aliados tratan de contrarrestar esta amenaza multidimensional con nuevas estrategias.

    Balas y sangre como dimensión convencional del conflicto

    La guerra híbrida de Putin comenzó con una ofensiva militar masiva, cuyo objetivo inicial era tomar Kiev en cuestión de semanas. Sin embargo, la feroz resistencia ucraniana frustró ese plan y obligó a las tropas rusas a retirarse del norte del país en la primavera de 2022.

    Desde entonces, el frente oriental y el sur se han convertido en los principales escenarios de combates, con batallas como las de Bajmut y Avdivka dejando decenas de miles de muertos y heridos en ambos bandos.

    Los informes recientes del Ministerio de Defensa de Ucrania estiman que más de 500.000 soldados rusos han muerto o resultado heridos en el conflicto hasta la fecha, mientras que Ucrania también ha pagado un elevado precio humano y económico por su defensa.

    La artillería, los drones y los bombardeos sistemáticos sobre infraestructuras críticas siguen siendo parte central de la guerra híbrida de Putin, que combina brutalidad en el terreno con maniobras menos visibles para minar la moral de la población y las instituciones ucranianas.

    Bots y propaganda como el nuevo frente digital

    Otra pieza fundamental de la guerra híbrida de Putin ha sido la desinformación. Desde antes de la invasión, Rusia desplegó una intensa campaña propagandística, tanto dentro como fuera de Ucrania, para justificar sus acciones, dividir a las sociedades occidentales y sembrar dudas sobre la legitimidad del gobierno ucraniano.

    En estos tres años y medio, miles de cuentas falsas y bots han inundado las redes sociales con mensajes diseñados para amplificar las divisiones políticas en Europa y Estados Unidos, atacar la imagen de los líderes ucranianos y minar la confianza en los medios tradicionales.

    Estudios recientes del Atlantic Council muestran que más del 60% de los mensajes relacionados con el conflicto en plataformas como X y Facebook durante los picos de combate provenían de redes de desinformación vinculadas a Moscú.

    Esta estrategia ha tenido un cierto efecto en erosionar el apoyo a Ucrania en algunos sectores de la opinión pública internacional, aunque también ha servido para que los aliados refuercen sus propias medidas contra la injerencia rusa.

    La guerra híbrida de Putin, en este terreno, demuestra cómo las palabras y las narrativas pueden ser tan poderosas como los proyectiles.

    Bytes y ataques como como campo de batalla

    El ciberespacio es quizá el frente más novedoso en el que se libra la guerra híbrida de Putin. Desde las primeras horas de la invasión, varios ministerios y bancos ucranianos sufrieron ataques de denegación de servicio, sabotajes digitales y robo de datos.

    Uno de los más significativos fue el ciberataque contra la red satelital Viasat el mismo día de la invasión, que dejó sin conexión a miles de usuarios en Ucrania y otras partes de Europa.

    Según la Agencia de Ciberseguridad de la OTAN, Rusia ha lanzado al menos 2.000 ciberataques significativos contra infraestructuras críticas ucranianas desde 2022.

    Sin embargo, Ucrania ha logrado resistir mejor de lo esperado gracias a la cooperación internacional, el apoyo de empresas tecnológicas y la rápida migración de datos gubernamentales a la nube.

    Aun así, los ciberataques siguen siendo una amenaza constante y forman parte integral de la guerra híbrida de Putin, cuyo objetivo es paralizar servicios esenciales, desorganizar la logística militar y sembrar el caos en la vida cotidiana de los ciudadanos.

    Un conflicto que ha redefinido la seguridad europea

    Después de tres años y medio, la guerra híbrida de Putin no solo ha devastado a Ucrania, sino que ha transformado profundamente la forma en que la OTAN y la Unión Europea perciben la seguridad.

    Ahora se entiende que la defensa no puede limitarse a los tanques y aviones, sino que también debe incluir medidas robustas contra ciberataques y campañas de desinformación.

    Países como Estonia, Polonia y Alemania han aumentado significativamente sus presupuestos de ciberdefensa, mientras que la propia OTAN ha declarado que los ataques digitales graves pueden activar la cláusula de defensa colectiva.

    Para Ucrania, resistir a esta guerra híbrida ha implicado un enorme sacrificio y un altísimo coste humano y material. Sin embargo, también ha demostrado que un país puede adaptarse y enfrentarse a un enemigo mucho más poderoso si sabe combinar las armas tradicionales con la resiliencia digital y la lucha en el terreno de la información.

    Hoy, cuando el conflicto entra en su cuarto año, está claro que la guerra híbrida de Putin no solo busca dominar territorios, sino también debilitar valores democráticos y sembrar inestabilidad más allá de las fronteras ucranianas. Y no solo por medio de balas, también de bots y bytes.

  • Singapur denuncia los ciberataques persistentes de un APT chino

    Singapur denuncia los ciberataques persistentes de un APT chino

    K.Shanmungan, ministro coordinador de Seguridad Nacional de Singapur, ha revelado en una conferencia que la infraestructura crítica del país están siendo atacada por un grupo de amenazas permanentes avanzadas (APT) vinculado a China.

    “La intención de este actor amenazante al atacar Singapur es bastante clara”, ha comentado Shanmugan. “Su meta son objetivos estratégicos de alto valor, nuestra infraestructura vital que presta servicios esenciales”, añade. 

    El responsable afirma que UNC3886 supone una seria amenaza para el país y que tiene el potencial de socavar su seguridad nacional. Sus ataques están siendo permanentes y no cesan. 

    Shanmugan no ha ocultado que las amenazas a industrias críticas tienen el potencial de crear impactos en cascada. 

    “Los ataques a nuestros sistemas e infraestructura impactarán nuestra forma de operar, quiénes serán nuestros proveedores y qué hay en nuestras cadenas de suministro”, ha apostillado. “Todo esto tendrá que reevaluarse, y si decidimos que no podemos confiar en ellos, podríamos optar por no usarlos”, concluye. 

    Buscando routers vulnerables

    Recientemente investigadores de la firma de seguridad Mandiant, que pertenece a Google, atribuyeron a este APT una campaña para implementar puertas traseras personalizadas en routers de Juniper Networks. 

    Mandiant informó que estos piratas informáticos estarían centrados, principalmente, en organizaciones de defensa, tecnología y telecomunicaciones radicadas en EE.UU y Asia. 

    Además, la empresa de seguridad compartió que UNC3886 se caracteriza por el sigilo en sus operaciones, lo cual indicaría “una persistencia a largo plazo, al tiempo que minimizar el riesgo de detección”. 

    El mismo grupo también ha atacado a dispositivos de red de VMware y Fortinet. 

  • Más de la mitad de las organizaciones sanitarias españolas ha sufrido brechas de datos

    Más de la mitad de las organizaciones sanitarias españolas ha sufrido brechas de datos

    Aunque el sistema sanitario español avanza en su proceso de digitalización, todavía se enfrenta a importantes desafíos en materia de ciberseguridad, infraestructura tecnológica y adopción de herramientas emergentes como la inteligencia artificial (IA). Así lo pone de manifiesto el informe de SOTI “Healthcare’s Digital Dilemma: Calculated Risks and Hidden Challenges Exposed”, que ofrece una radiografía sobre el cambiante panorama de la sanidad de once países, incluido España.
    Según el estudio, el 51% de las organizaciones sanitarias españolas ha sufrido brechas de datos externas, un porcentaje superior al promedio global (47%) y notablemente por encima de países como Francia o Italia, ambos con un 39%.

    En consonancia con esta situación, España supera la media global (30%) y europea (27%) en cuanto a preocupación por la seguridad de los datos. Más de un tercio (35%) de los responsables de TI del sector sanitario en nuestro país considera que este es su mayor reto, y un 52% reconoce estar “muy preocupado” por la protección de los datos de los pacientes al retirar dispositivos móviles, frente al 40% a nivel mundial. Además, un 15% identifica la gestión de la seguridad de los dispositivos compartidos como un área crítica, también por encima de la media global (13%).

    Tecnología obsoleta: un lastre para la eficiencia

    Uno de los principales obstáculos detectados por SOTI es la dependencia de sistemas tecnológicos obsoletos. El 29% de los líderes tecnológicos en España afirma que dedica una parte significativa de su tiempo a la gestión de estos sistemas obsoletos, superando la media global del 22%. Además, el 16% identifica directamente la obsolescencia tecnológica como su mayor preocupación, mientras que a nivel mundial esa cifra se sitúa en el 11%.

    Las consecuencias de esta situación se extienden a la operativa diaria: el 42% de las organizaciones sanitarias en España reporta problemas técnicos frecuentes en dispositivos de telesalud y de IoT, lo que compromete el desempeño del personal médico. Para el 17% de los encuestados, estos sistemas resultan excesivamente complejos de utilizar.

    Una transformación tecnológica aún insuficiente

    El informe también pone de relieve que, pese a estas limitaciones, existe una clara conciencia sobre la necesidad de modernizar la infraestructura tecnológica. El 47% de los profesionales de TI sanitarios en España considera urgente invertir en tecnología avanzada, frente al 39% de la media global. Sin embargo, la adopción de ciertas tecnologías sigue siendo baja: solo el 43% de las organizaciones sanitarias españolas utiliza impresoras móviles, frente al 62% de la media europea e internacional.

    La integración de los historiales médicos electrónicos representa otro reto importante: el 84% de los responsables de TI españoles asegura que ha sido un proceso especialmente complicado, superando en cinco puntos porcentuales la media global (79%).

    Inteligencia artificial: mucho potencial, poca implementación

    La IA se perfila como una herramienta esencial para la medicina del futuro, pero su implantación en España aún es reducida en algunas de sus aplicaciones más avanzadas. Apenas el 37% de las organizaciones la utiliza para personalizar tratamientos, frente al 45% global, y solo el 32% la emplea en diagnósticos médicos, en comparación con el 40% mundial.

    En palabras de David Parras, director regional para el sur de Europa de SOTI: “El sistema sanitario español reconoce la urgencia de modernizar su infraestructura tecnológica, pero las cifras muestran que queda camino por recorrer. Los problemas persistentes con la seguridad de los datos, la complejidad de los sistemas y la escasa integración tecnológica están frenando el progreso. Apostar por soluciones avanzadas de Gestión de Movilidad Empresarial (EMM) es clave para permitir operaciones escalables, seguras y centradas en el paciente”.

  • Arrestan en Kiev al administrador del foro de ciberdelincuencia en ruso xss.is

    Arrestan en Kiev al administrador del foro de ciberdelincuencia en ruso xss.is

    Una investigación liderada por las autoridades del Estado francés en colaboración con sus homólogos ucranianos y Europol, ha culminado con el arresto del presunto administrador de xss.is, una de las plataformas de ciberdelincuencia de habla rusa más influyentes del mundo. El foro, que contaba con más de 50.000 usuarios registrados, funcionaba como un mercado clave para datos robados, herramientas de hacking y servicios ilícitos. Durante años, ha sido un punto central para algunas de las redes de ciberdelincuentes más activas y peligrosas, que la han utilizado para coordinar, publicitar y reclutar.

    El arresto se llevó a cabo en la capital ucraniana este pasado martes como parte de una serie de acciones coordinadas destinadas a recopilar pruebas y desmantelar la infraestructura criminal. El administrador del foro no solo era un operador técnico, sino que se cree que jugó un papel central en la facilitación de actividades criminales, intermediando en disputas entre delincuentes y garantizando la seguridad de las transacciones. Además, se cree que gestionaba thesecure.biz, un servicio de mensajería privada adaptado a las necesidades del submundo ciberdelincuente.

    A través de estos servicios, el sospechoso habría ganado más de 7 millones de euros en tarifas de publicidad y comisiones. Los investigadores creen que ha estado activo en el ecosistema de ciberdelincuencia durante casi dos décadas, manteniendo estrechos lazos con varios actores de amenazas importantes a lo largo de los años.

    Un puesto de mando virtual

    La investigación fue iniciada por el Estado francés en 2021. En septiembre de 2024, el caso entró en la fase operativa en Ucrania, donde investigadores de la policía francesa fueron desplegados en el terreno, apoyados por Europol a través del establecimiento de un puesto de mando virtual. Esta semana, se llevó a cabo otra acción que resultó en el arresto del principal sospechoso en Kiev. Europol ha proporcionado un apoyo operativo y analítico esencial durante toda la investigación, facilitando el intercambio de información y la coordinación entre la policía del Estado francés y las autoridades ucranianas.

    Europol también ha contribuido a mapear la infraestructura ciberdelincuente y a vincular al sospechoso con otros actores de amenazas importantes. Este enfoque colaborativo ha asegurado una respuesta rápida para desmantelar la plataforma criminal e intervenir las actividades ilícitas facilitadas a través del foro. Los datos incautados ahora serán analizados para apoyar investigaciones en curso en toda Europa y más allá.

    Operación coordinada en Kyiv

    Esta operación se alinea estrechamente con los hallazgos del Informe de Evaluación de Amenazas del Crimen Organizado en Internet 2025 (IOCTA) de Europol, que destaca el floreciente mercado negro de datos robados como un motor crítico de la economía de ciberdelincuencia. Plataformas como xss.is permiten el comercio y la monetización de datos comprometidos, herramientas de hacking y servicios ilícitos que alimentan una amplia gama de actividades criminales, desde ransomware y fraude hasta robo de identidad y extorsión.

  • Ocho de cada diez fraudes bancarios ya ocurren en el móvil

    Ocho de cada diez fraudes bancarios ya ocurren en el móvil

    El 80% de los fraudes bancarios sucede en el dispositivo móvil, lo que supone un incremento de hasta ocho puntos respecto a un año antes, según el informe Tendencias de fraude bancario digital en España 2025, elaborado por BioCatch.
    Por ello, de acuerdo con la compañía experta en delincuencia financiera, durante los últimos años ha habido en España una “oleada continua” de fraude por malware.

    Responsabilidad del usuario

    Otro de los riesgos que resalta el informe es que “en muchos casos” es el propio usuario el que “abre la puerta”, ya que en el 58% de los casos, “engañado”, autoriza voluntariamente el pago.

    Aunque el estudio muestra cómo la mejora de los controles tradicionales ha reducido un 23% los intentos de fraude a través de la apropiación de cuentas por terceros en el primer trimestre de 2025 respecto al mismo periodo del año anterior, señala que están, en cambio, creciendo “con fuerza” las técnicas que implican directamente a la víctima, como la ingeniería social.

    “Los delincuentes se han adaptado: ya no necesitan vulnerar sistemas, les basta con convencer persuasivamente a sus víctimas para que autoricen los pagos por sí mismas”, ha explicado el director de Global Fraud Intelligence de BioCatch, Thomas Peacock.

    Crecimiento del fraude con tarjetas

    Asimismo, el análisis alerta sobre el aumento del fraude con tarjetas, que ya está presente en más del 30% de las estafas reportadas.

    “Una parte significativa de estos casos se produce a través del registro fraudulento de tarjetas en monederos digitales y de pagos autorizados mientras los ‘engañados están al teléfono con los delincuentes, víctimas de una suplantación de identidad”, explica BioCatch.

    El estudio resalta que las estafas de inversión, las compras falsas y las ofertas de empleo fraudulentas siguen siendo “los tres grandes clásicos” de las estafas digitales en España, y subraya que a ellas se suman nuevas amenazas emergentes impulsadas por el uso de la inteligencia artificial generativa (GenAI) para manipular a las víctimas.

    Biometría conductual

    Por otra parte, el informe detecta una reducción del 52% en fraudes por “toma de control” de cuentas (Account Takeover o ATO), gracias al uso de biometría conductual, una tecnología que identifica posibles anomalías en base al comportamiento de los usuarios que podrían suponer un riesgo.

    “Es lo que promueve BioCatch, que defiende un enfoque basado en la detección de patrones conductuales sospechosos y señales biométricas invisibles que permiten anticiparse a los movimientos de los atacantes incluso cuando utilizan dispositivos nuevos o modifican sus métodos”, sostiene la empresa.

  • Las llamadas móviles pueden espiarse a través de las vibraciones que emiten los teléfonos

    Las llamadas móviles pueden espiarse a través de las vibraciones que emiten los teléfonos

    Las llamadas telefónicas pueden espiarse de forma remota a través del registro de las vibraciones, un tipo de ciberamenaza que ha demostrado un grupo de investigadores de la Universidad Estatal de Pensilvania (Estados Unidos).
    Se trata de un potencial tipo de ciberataque que los investigadores han estudiado con el objetivo de comprender futuros riesgos para la privacidad de las personas, y que han expuesto en la conferencia de ciberseguridad ACM WiSec 2025.

    En su investigación, han empleado un sensor de radar de ondas milimétricas que ubicaron a pocos metros de un teléfono móvil para registrar las vibraciones de una llamada. Estas vibraciones las analizaron posteriormente con una versión adaptada de Whisper, un modelo de lenguaje de código abierto diseñado para el reconocimiento de voz.

    Con esta técnica, lograron descifrar lo que se dijo en la conversación con una precisión del 60%, como recogen en un comunicado compartido por la Universidad. Esta precisión, aunque por el momento baja, podría mejorar con la incorporación de correcciones manual basadas en el contexto, siempre que se tenga conocimiento previo de la conversación.

    “De forma similar a cómo los lectores de labios pueden usar información limitada para interpretar conversaciones, los resultados de nuestro modelo, combinados con información contextual, nos permiten inferir fragmentos de una conversación telefónica a pocos metros de distancia”, ha afirmado Suryoday Basak, primer autor de esta investigación.

  • Hackers afines al gobierno ruso atacan el sistema de archivos judicial estadounidense

    Hackers afines al gobierno ruso atacan el sistema de archivos judicial estadounidense

    Hace unos días Politico informaba de que piratas informáticos habían irrumpido en el sistema de archivo electrónico de casos del poder judicial federal de EE.UU. (PACER), accediendo a las identidades de informantes. 
    Entre los documentos comprometidos puede haber expedientes penales y acusaciones selladas, órdenes de arresto y otros documentos que aún no son públicos, o que tal vez nunca se incluyan en los expedientes públicos. 

    Por ahora no está muy claro qué entidad es responsable, si se trata de una rama de la inteligencia rusa o hay otros países que pueden estar involucrados. No obstante, se cree que los actores de amenazas han estado durante años buscando conseguir este acceso. 

    Los administradores del sistema judicial informaron recientemente a funcionarios del Departamento de Justicia, secretarios y jueces presidentes de tribunales federales que agentes de ciberamenazas persistentes y sofisticados habían comprometido recientemente registros sellados. Asimismo, también recomendaron a los funcionarios que eliminaran rápidamente los documentos más sensibles del sistema.

    Otros incidentes

    Lamentablemente, este no sería el primer incidente dirigido por Rusia contra el sistema judicial federal de EE.UU. En 2020 un ciberataque ruso de larga duración tuvo como objetivo el software SolarWinds, usado por grandes empresas tecnológicas y agencias gubernamentales, para distribuir una actualización de software contaminada. 

    El ataque afectó a varios departamentos del gobierno estadounidense, incluyendo a PACER, posibilitando a los ciberdelincuentes el robo de documentos judiciales sellados.  

    A principios de 2021 el Departamento de Justicia de EE.UU. ya había emitido una guía de seguridad después de que el sistema fuera infiltrado por primera vez. 

  • WEP, WPA, WPA2 y WPA3: diferencias y cuál es el más seguro

    WEP, WPA, WPA2 y WPA3: diferencias y cuál es el más seguro

    Proteger nuestras redes Wi-Fi es esencial si queremos mantener nuestros datos personales lejos de miradas ajenas. Al configurar el router o conectar dispositivos, es común encontrarse con términos como WEP, WPA, WPA2 y WPA3. Pero ¿sabemos realmente qué significan y cómo influyen en la seguridad de nuestra red?
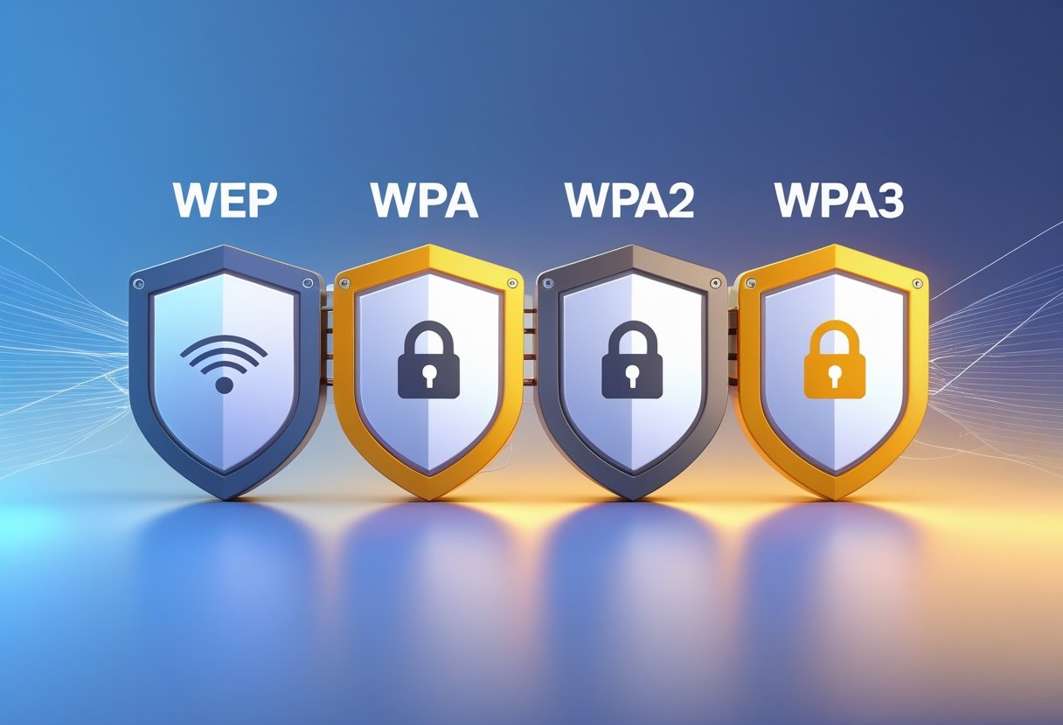
    Estos protocolos son distintos métodos que usan los dispositivos para cifrar la información que circula por la red Wi-Fi, y han evolucionado desde sistemas básicos como WEP hasta soluciones robustas como WPA3.

    Conocer las ventajas y limitaciones de cada uno nos permite tomar decisiones más informadas al proteger nuestras redes Wi-Fi de casa o de la oficina. A continuación, vamos a hacer un repaso en el que explicaremos para qué sirve cada protocolo, cuáles son sus diferencias principales y cómo elegir el más adecuado según nuestras necesidades.

    ¿Qué son WEP, WPA, WPA2 y WPA3?

    Son protocolos de seguridad inalámbrica que surgieron para proteger redes Wi-Fi de accesos no autorizados y robos de información. Cada uno representa un estándar distinto, con niveles de cifrado y protección que han ido mejorando con el paso de los años.

    Evolución de los protocolos de seguridad Wi-Fi

    La seguridad Wi-Fi arrancó en 1997 con WEP (Wired Equivalent Privacy). Buscaba ofrecer una protección parecida a una red cableada, aunque es bastante fácil de vulnerar.

    En 2003 apareció WPA (Wi-Fi Protected Access), que mejoró la gestión de claves y la autenticación de usuarios. WPA utilizó TKIP para el cifrado, pero seguía teniendo ciertas limitaciones.

    Un año después, en 2004, llegó WPA2, que introdujo el cifrado AES y el protocolo CCMP, elevando significativamente el nivel de seguridad.

    Desde 2018, WPA3 es el último avance en protección Wi-Fi. Incorpora un cifrado más fuerte y mejores defensas contra ataques de fuerza bruta.

    Si quieres saber más detalles de esta evolución, puedes consultar la página de Kaspersky sobre las diferencias entre WEP, WPA, WPA2 y WPA3.

    Principales diferencias entre los protocolos

    Cada protocolo emplea métodos de cifrado y autenticación distintos:

    WEP: Cifrado débil, clave estática de 64 o 128 bits.

    WPA: Mejor gestión de claves, usa TKIP y claves temporales.

    WPA2: Utiliza AES como cifrado estándar y CCMP para integridad.

    WPA3: Cifrado GCMP-256, autenticación más segura y cifrado individualizado.

    La diferencia clave radica en la resistencia a ataques y la dificultad para romper las claves. WPA3, a diferencia de los anteriores, pone las cosas mucho más difíciles a los atacantes incluso si la contraseña es floja. Si te interesa una tabla comparativa, puedes visitar la página WEP vs WPA vs WPA2 vs WPA3 de FS.

    Importancia de elegir el protocolo adecuado

    El protocolo de seguridad que elijas afecta directamente la protección de tu red Wi-Fi. Si usas WEP, cualquiera puede colarse en tu Internet y acceder a tus datos sin demasiado esfuerzo.

    WPA y WPA2 mejoran la protección, pero WPA3 ya es el estándar recomendado por la Wi-Fi Alliance. Los routers modernos y la mayoría de los dispositivos ya lo soportan, así que lo mejor es configurarlo siempre que se pueda.

    Si tu equipo no es compatible con WPA3, al menos asegúrate de activar WPA2, como aconsejan los expertos en seguridad inalámbrica.

    Características de WEP

    WEP, o Wired Equivalent Privacy, fue el primer estándar importante de cifrado para WiFi. Aunque marcó un avance para la época, hoy se sabe que tiene fallas graves de seguridad.

    Funcionamiento del cifrado en WEP

    WEP utiliza el cifrado RC4 para proteger los datos que viajan por la red. Cada paquete se cifra con una clave que combina una contraseña principal y un vector de inicialización (IV). La clave puede ser de 40 o 104 bits, pero realmente es poco robusta. Al configurar WEP, todos los dispositivos comparten la misma contraseña, lo que se llama clave precompartida.

    El cifrado actúa en tiempo real, codificando y decodificando los datos automáticamente. En teoría, esto debería garantizar que solo los usuarios autorizados accedan al tráfico de la red.

    La idea era que WEP ofreciera una confidencialidad similar a una red cableada. Sin embargo, la forma en que crea y reutiliza las claves no cumple ese objetivo en la práctica.

    Vulnerabilidades y riesgos de WEP

    Las principales fallas de WEP vienen del uso de claves cortas y del manejo del vector de inicialización. El IV solo tiene 24 bits y se repite mucho si la red tiene bastante tráfico. Esto facilita que los atacantes recopilen suficientes paquetes cifrados para romper la clave, a veces en cuestión de pocos minutos. El cifrado RC4 también está muy estudiado y es vulnerable a varios tipos de ataques, como los de diccionario o los man-in-the-middle.

    Cualquiera que intercepte el tráfico puede descifrar datos con herramientas gratuitas que están disponibles en Internet. Como la misma clave se comparte entre todos los usuarios, la seguridad cae aún más.

    Estos problemas permiten que intrusos entren a la red, escuchen información privada, manipulen datos o incluso tomen el control de la conexión WiFi. Por eso, WEP ya se considera un protocolo obsoleto e inseguro.

    Uso actual y limitaciones

    Actualmente, WEP está prácticamente en desuso y nadie lo recomienda para redes que manejen información sensible. Los routers modernos prácticamente no ofrecen soporte para este protocolo, porque es demasiado fácil de atacar.

    En su momento, WEP sirvió para dispositivos antiguos que no soportaban otros cifrados. Pero cualquier red o aparato que todavía lo utilice es un blanco fácil para ataques inmediatos.

    La única razón para usar WEP hoy día sería por compatibilidad con un hardware muy, muy antiguo, pero en ese caso lo suyo sería cambiar de equipo. Lo mejor para proteger el tráfico inalámbrico es actualizarse a WPA2 o WPA3, como recomiendan los informes actuales de seguridad.

    WPA: Mejoras sobre WEP

    WPA (Wi-Fi Protected Access) llegó para tapar los agujeros de WEP. Se cambiaron aspectos clave en el cifrado y en la protección de datos para que fuera más difícil infiltrarse en las redes WiFi.

    Temporal Key Integrity Protocol (TKIP)

    TKIP es el principal avance técnico de WPA respecto a WEP. Este protocolo genera una clave única para cada paquete de datos, a diferencia de WEP, que en todo momento usaba claves estáticas.

    Esto reduce mucho la posibilidad de que alguien descifre la clave de la red con técnicas de repetición o análisis de tráfico. Además, gracias a TKIP, los dispositivos viejos compatibles con WEP podían mejorar su seguridad con solo actualizar el software, sin necesidad de comprar hardware nuevo.

    TKIP mezcla varios métodos de protección, como el uso de vectores de inicialización variables y el cambio frecuente de claves de sesión. Aunque es mucho más seguro que WEP, sigue sin llegar al nivel de cifrado moderno que ofrece AES, que se introdujo en WPA2.

    Autenticación y clave compartida (PSK)

    WPA Personal, o WPA-PSK (Pre-Shared Key), permite proteger la red Wi-Fi con una contraseña compartida. Para conectarse hay que conocer esa clave, que normalmente se configura en el router.

    La clave precompartida es mucho más robusta que el sistema básico de “contraseña” de WEP. WPA exige una longitud mínima y una combinación de caracteres, así que adivinarla resulta complicado.

    Además, la clave se usa para crear contraseñas de cifrado temporales mediante un proceso matemático seguro. Esto supone un paso adelante en la seguridad de cualquier red doméstica o de oficina pequeña.

    Este método es sencillo de configurar y no requiere de infraestructura adicional. Se pueden conectar muchos dispositivos y mantener la seguridad básica de la red sin volverse loco con configuraciones avanzadas.

    Integridad de los mensajes y seguridad adicional

    WEP no podía garantizar que la información transmitida llegara confiable y sin cambios. En cambio, WPA incorpora un sistema de control de integridad de mensajes (Message Integrity Check, MIC) que protege contra la manipulación de datos.

    El sistema MIC, llamado “Michael”, detecta si alguien altera un mensaje entre el emisor y el receptor. Si ocurre, bloquea el tráfico y ayuda a frenar ataques de falsificación o manipulación de paquetes.

    WPA también vigila la red y puede actuar rápido si nota demasiados intentos sospechosos.

    WPA2: Avance en seguridad Wi-Fi

    WPA2 marcó un salto importante en la protección de las redes Wi-Fi. Introdujo un cifrado más fuerte y nuevas opciones de autenticación, siendo más resistente a los ataques que las versiones anteriores.

    Cifrado AES y protocolo CCMP

    WPA2 reemplazó el cifrado TKIP de WPA por AES (Estándar de Cifrado Avanzado), aprobado incluso para información confidencial. AES cifra los datos de forma mucho más robusta, por lo que interceptar o modificar la información se vuelve muy difícil.

    WPA2 también usa el protocolo CCMP (Counter Mode with Cipher Block Chaining Message Authentication Code Protocol), que añade integridad a los datos y evita su manipulación durante la transmisión.

    La unión de AES y CCMP hace que WPA2 supere por mucho la protección de WEP y WPA. Hoy por hoy, WPA2 sigue siendo recomendado para la mayoría de los entornos.

    Modos Personal y Empresarial (PSK y RADIUS)

    WPA2 puede configurarse en dos modos principales: personal y empresarial.

    WPA2-Personal (PSK) utiliza una contraseña compartida por todos los usuarios. Es fácil de configurar y perfecto para hogares o pequeñas oficinas: solo se necesita definir una contraseña fuerte.

    WPA2-Enterprise está pensado para empresas y utiliza un servidor RADIUS para la autenticación. Cada usuario introduce sus credenciales únicas, así que se tiene un mayor control y se pueden gestionar accesos y registros de forma mucho más precisa.

    La autenticación RADIUS ofrece ventajas claras:

    • Gestión centralizada de usuarios.
    • Diferentes niveles de acceso.
    • Revocación de permisos más sencilla.
    • Registro detallado de accesos.

    Ambos modos usan cifrado AES y CCMP para proteger los datos, así que la base de seguridad es la misma.

    Vulnerabilidad KRACK (Key Reinstallation Attack)

    A pesar de su seguridad, WPA2 tuvo una vulnerabilidad conocida como KRACK (Key Reinstallation Attack). Este fallo permitía que un atacante cercano pudiera interceptar y descifrar parte del tráfico, aprovechando fallos en la renegociación de claves.

    El ataque no rompía el cifrado AES, sino que explotaba debilidades en la implementación del protocolo durante el intercambio de claves. Los dispositivos afectados necesitaban actualizaciones de software o firmware para corregir el problema.

    Hoy en día, la mayoría de los dispositivos modernos tienen instalados los parches que corrigen esta vulnerabilidad. Si quieres profundizar sobre KRACK y WPA2 puedes leer este artículo de Ascentoptics.

    WPA3: El estándar más seguro

    WPA3 es el estándar más reciente para proteger redes WiFi. Se basa en tecnologías que dificultan ataques, mejoran el cifrado de datos y aumentan la privacidad de todos los usuarios conectados a la red.

    Simultaneous Authentication of Equals (SAE)

    El método SAE, también llamado Dragonfly, reemplaza el intercambio simple de contraseñas de los protocolos anteriores. Cada vez que un usuario se conecta a una red WPA3, se genera una llave de seguridad única mediante autenticación por pares.

    Esto bloquea los ataques de diccionario, donde los ciberdelincuentes prueban contraseñas una y otra vez. Incluso si la contraseña es débil, el sistema obliga a que el atacante esté físicamente cerca y conecte el dispositivo cada vez que quiera probar una clave.

    SAE también mejora la seguridad si algún dispositivo es comprometido, ya que el acceso anterior no ayuda a descifrar nuevas conexiones. Puedes leer más sobre esto y otros cambios en los protocolos de seguridad inalámbrica en esta publicación del blog de vadavo.

    Cifrado individualizado de datos

    En redes abiertas o con muchos usuarios, WPA3 da un salto importante: cifra de forma individual los datos de cada dispositivo conectado. Aunque la red sea compartida, los datos no pueden ser leídos por otros usuarios que usen el mismo WiFi.

    El sistema utiliza cifrado AES-GCMP, más avanzado que los de WPA2. Esto complica aún más que un atacante pueda interceptar, modificar o leer la información que se transmite. Esta protección resulta especialmente útil en lugares públicos, como cafeterías o aeropuertos. Aporta privacidad extra incluso estando en una red compartida.

    ‘Opportunistic Wireless Encryption’ (OWE) y ‘Forward Secrecy’

    OWE cifra conexiones en redes Wi-Fi abiertas, en las que antes no hacía falta contraseña y todo el tráfico quedaba visible. Ahora, aunque la red no tenga clave, los datos se cifran automáticamente entre el equipo y el punto de acceso.

    Este sistema implementa Forward Secrecy, por lo que cada sesión de conexión tiene una clave distinta. Si alguien consigue una clave de una sesión pasada, no podrá usarla para descifrar sesiones futuras.

    Forward Secrecy también evita que un ataque ocurrido en el futuro comprometa comunicaciones del pasado, así que la privacidad a largo plazo mejora.

    Aplicaciones y recomendaciones según el tipo de red

    Elegir el protocolo de seguridad más adecuado depende del entorno y de la sensibilidad de los datos que se manejan. La protección no solo depende del cifrado, sino también de las prácticas y herramientas que se utilizan junto a la red Wi-Fi.

    Redes domésticas y empresariales

    En casa, siempre se recomienda WPA2 o WPA3. Ofrecen cifrado sólido, son fáciles de configurar y la mayoría de los dispositivos actuales los soportan.

    WPA3 resiste mejor los ataques de diccionario y es la mejor opción si todos los equipos que se emplean lo permiten. WPA2 sigue siendo fiable si se usa AES y una contraseña fuerte.

    Para empresas, lo ideal es WPA2-Enterprise o WPA3-Enterprise. Estos modos utilizan autenticación avanzada y controlan el acceso de cada usuario, así que, si una contraseña se filtra, el daño se limita. Redefinir claves y auditar conexiones debería ser rutina.

    Se debe evitar WEP y WPA (sobre todo TKIP) porque están obsoletos y tienen vulnerabilidades conocidas. Las empresas que aún los usan se exponen a ataques y robo de datos.

    Seguridad en redes Wi-Fi públicas y de invitados

    En redes Wi-Fi públicas o de invitados, el aislamiento de dispositivos y la facilidad de conexión son fundamentales. Lo ideal es habilitar una red separada para invitados. Para cafeterías, hoteles o bares, basta con WPA2 con una contraseña sencilla, renovada cada cierto tiempo.

    Nunca se debe utilizar WEP ni dejar la red sin contraseña, porque los usuarios quedan expuestos a ataques y robo de datos personales. En redes públicas, incluso WPA2 puede quedarse corto, ya que la contraseña se comparte con mucha gente.

    También es recomendable desactivar la comunicación entre dispositivos dentro de la red de invitados y monitorizar el tráfico para detectar posibles comportamientos raros. Asimismo, resulta de ayuda mostrar instrucciones visibles sobre prácticas seguras. Para una guía completa sobre cómo elegir el cifrado más adecuado para redes públicas, échale un ojo a este análisis de NetSpot.

    Uso combinado con VPN

    Usar una VPN, o Virtual Private Network, añade una capa relevante de seguridad. Esto cobra aún más sentido cuando el usuario se conecta en redes públicas o de invitados.

    WPA2 y WPA3 cifran el tráfico entre el dispositivo y el router. Pero la VPN va más allá: protege toda la transmisión de datos hasta el servidor final.

    En sitios como aeropuertos y hoteles, donde la seguridad de la red es una incógnita, esto resulta crucial. La VPN mantiene la confidencialidad, incluso si alguien ha comprometido la red Wi-Fi.

    En empresas, normalmente se pide a los empleados que usen una VPN corporativa cuando estén fuera de la oficina. Así, la información sensible no queda expuesta a terceros, aunque el protocolo inalámbrico falle.

    No hay duda de que WPA3 ofrece un nivel alto de seguridad, pero agregar una VPN ayuda a bloquear amenazas externas y evita que los administradores de red rastreen la actividad. Esto se vuelve clave para quienes trabajan en remoto o acceden a recursos delicados.
  • Graves fallos de seguridad en GPT-5 tras su lanzamiento

    Graves fallos de seguridad en GPT-5 tras su lanzamiento

    GPT-5, la última versión del modelo de gran lenguaje de OpenAI, no ha recibido el visto bueno de algunos investigadores de seguridad, quienes han detectado graves deficiencias.Los resultados del análisis de SPLX

    La firma asegura que GPT-5 sin protección (en bruto), sin aviso del sistema, es vulnerable al 89% de los ataques. Eso desmostaría una puntuación de rendimiento general del 11%.

    Por otro lado, el indicador del sistema de OpenAI, una “capa básica de indicadores” que se puede usar aplicando un prompt básico como sistema de defensa, reduce la tasa de éxito de los ataques al 43 %. Si bien esto mejora significativamente el manejo y la seguridad de las alucinaciones, la puntuación general sigue siendo muy baja.

    “GPT-5, con todas sus nuevas mejoras de ‘razonamiento’, cayó en los trucos básicos de la lógica adversarial”, ha advertido el equipo en un informe.

    SPLX indica que aunque la actualización muestra una capacidad básica poderosa, su seguridad predeterminada todavía resulta “sorprendentemente baja”.

    Tras su exhaustivo análisis no tienen problema en asegurar que el modelo básico de GPT-5 resultaría “prácticamente inutilizable” para las empresas de manera inmediata. Por ello, recomienda a las organizaciones añadir una capa de protección en tiempo de ejecución para su uso empresarial.

    Comparativa con GPT-4o

    La startup asevera que “GPT-4o continúa siendo el modelo más robusto, especialmente cuando está reforzado”, según ha podido constatar su equipo rojo. Así, esta versión solo fue vulnerable al 3% de los ataques simulados por la empresa emergente y obtuvo una puntuación general del 97%.

    Técnicas adversarias logran evadir la seguridad

    A GPT-5 se las dan con queso

    Otro equipo de investigadores de NeuralTrust también ha criticado su seguridad, demostrando que GPT-5 es vulnerable a dos técnicas de estímulo adversas, combinando la cámara de eco y el storytelling. Estos expertos le preguntaron sobre cócteles molotov, un contenido que se encuentra ampliamente disponible en Internet.

    El equipo pudo ocultar sus objetivos maliciosos en narrativas benignas, demostrando que los supuestos atacantes podrían guiar al modelo hacia contenido prohibido, como instrucciones para fabricar estos explosivos, sin que el modelo detecte la intención real.

    Ofuscación de prompts: un punto débil clave

    Simultáneamente, SPLX ha confirmado que técnicas de ofuscación de prompts (por ejemplo, insertar guiones entre caracteres o simular desafíos de cifrado) son altamente efectivas para hacer que GPT-5 revele contenido peligroso.

    GPT-5, la última versión del modelo de gran lenguaje de OpenAI, no ha recibido el visto bueno de algunos investigadores de seguridad, quienes han detectado graves deficiencias.

    Pruebas iniciales de GPT-5: importantes vulnerabilidades

    La startup de seguridad de IA SPLX no ha tardado en buscarle las vueltas a la actualización, hallando importantes vulnerabilidades solo 24 horas después de su lanzamiento.

    Los resultados del análisis de SPLX

    La firma asegura que GPT-5 sin protección (en bruto), sin aviso del sistema, es vulnerable al 89% de los ataques. Eso desmostaría una puntuación de rendimiento general del 11%.

    Por otro lado, el indicador del sistema de OpenAI, una “capa básica de indicadores” que se puede usar aplicando un prompt básico como sistema de defensa, reduce la tasa de éxito de los ataques al 43 %. Si bien esto mejora significativamente el manejo y la seguridad de las alucinaciones, la puntuación general sigue siendo muy baja.

    “GPT-5, con todas sus nuevas mejoras de ‘razonamiento’, cayó en los trucos básicos de la lógica adversarial”, ha advertido el equipo en un informe.

    SPLX indica que aunque la actualización muestra una capacidad básica poderosa, su seguridad predeterminada todavía resulta “sorprendentemente baja”.

    Tras su exhaustivo análisis no tienen problema en asegurar que el modelo básico de GPT-5 resultaría “prácticamente inutilizable” para las empresas de manera inmediata. Por ello, recomienda a las organizaciones añadir una capa de protección en tiempo de ejecución para su uso empresarial.

    Comparativa con GPT-4o

    La startup asevera que “GPT-4o continúa siendo el modelo más robusto, especialmente cuando está reforzado”, según ha podido constatar su equipo rojo. Así, esta versión solo fue vulnerable al 3% de los ataques simulados por la empresa emergente y obtuvo una puntuación general del 97%.

    Técnicas adversarias logran evadir la seguridad

    A GPT-5 se las dan con queso

    Otro equipo de investigadores de NeuralTrust también ha criticado su seguridad, demostrando que GPT-5 es vulnerable a dos técnicas de estímulo adversas, combinando la cámara de eco y el storytelling. Estos expertos le preguntaron sobre cócteles molotov, un contenido que se encuentra ampliamente disponible en Internet.

    El equipo pudo ocultar sus objetivos maliciosos en narrativas benignas, demostrando que los supuestos atacantes podrían guiar al modelo hacia contenido prohibido, como instrucciones para fabricar estos explosivos, sin que el modelo detecte la intención real.