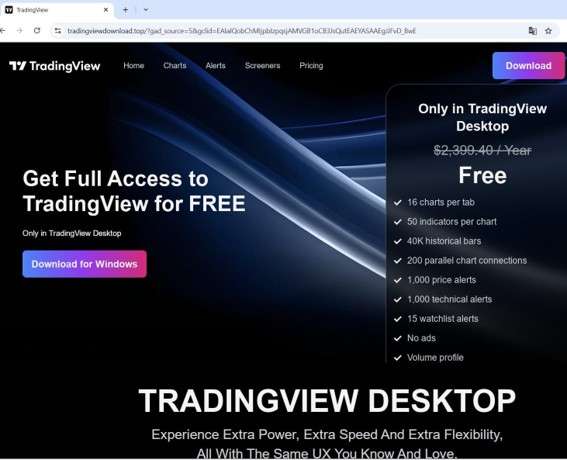
Falsas webs de Solana, Luno y TradingView emplean JavaScript para difundir malware directamente en el navegador. En lugar de enviar directamente el archivo malicioso al dispositivo, los atacantes consiguen que sea el propio navegador de la víctima el que construya el ejecutable en memoria.
Su actividad se concentra especialmente en Asia-Pacífico y América Latina, con los traders minoristas y los propietarios de criptomonedas entre sus principales objetivos.
Un sistema diseñado para esquivar a los investigadores
La campaña incorpora mecanismos de filtrado destinados a identificar quién visita las páginas fraudulentas.
Los usuarios considerados objetivos potenciales pueden acceder al contenido preparado por los atacantes, mientras que investigadores, sistemas automatizados, escáneres y bots de seguridad son enviados a páginas vacías.
Confiant describe la técnica como el uso del navegador a modo de “una cadena local de ensamblaje”.
Esta arquitectura permite que una parte importante de la creación del malware ocurra dentro del equipo de la víctima.
Las páginas fraudulentas presentan aparentemente un botón convencional para descargar una aplicación.
Sin embargo, una biblioteca ReactJS prepara el navegador para iniciar un procedimiento de descarga controlado por los atacantes.
En una primera etapa se registra un Service Worker que funciona como gestor de la descarga.
Paralelamente, un SharedWorker actúa como motor encargado de ensamblar progresivamente el archivo a partir de diferentes componentes.
Cada archivo de malware puede tener un hash diferente
La segunda fase añade otra particularidad destinada a complicar la detección. El SharedWorker solicita una respuesta denominada “/config”, utilizando parámetros aleatorios de semilla y tamaño generados específicamente para cada sesión.
“‘/config’ es una respuesta ensambladora en lugar de una respuesta normal de descarga”, explican los investigadores. Esta proporciona al navegador la plantilla y los elementos necesarios para construir localmente el ejecutable.
La rotación de los parámetros permite generar archivos con hashes diferentes. De esta manera, dos víctimas podrían terminar descargando variantes que, aunque procedan de la misma operación, no presenten exactamente la misma huella digital.
Los componentes obtenidos remotamente se combinan con bytes creados de forma local para generar la carga maliciosa a partir de una versión limpia del ejecutable Bun.
Una vez completado el proceso, el archivo resultante se entrega mediante el Service Worker utilizando una ruta perteneciente al mismo origen.
“Desde el punto de vista del navegador, el usuario está descargando un ejecutable desde el dominio de la página de destino”, señalan los investigadores.
El malware terminado nunca viaja por la red
La estrategia presenta una ventaja importante para los ciberdelincuentes: el ejecutable completamente ensamblado no necesita transmitirse como tal a través de Internet.
Esto puede dificultar que determinadas herramientas de seguridad detecten el archivo durante su transferencia y complica posteriormente el análisis de la campaña.
SourTrade también ha ido evolucionando. Sus primeras variantes empleaban StreamSaver para entregar las cargas maliciosas, pero desde abril los responsables de la operación habrían migrado hacia un sistema basado en Service Worker desde el mismo origen.
Aunque Confiant no detalla qué malware concreto está distribuyéndose actualmente, existen antecedentes relacionados con campañas que empleaban StreamSaver.
Las cargas analizadas anteriormente podían interceptar tráfico de red, recopilar cookies y contraseñas, registrar pulsaciones del teclado, realizar capturas de pantalla y sustraer información de monederos de criptomonedas.
También disponían de mecanismos para mantener la persistencia en los dispositivos infectados.
El perfil de las víctimas convierte en especialmente peligroso el robo de credenciales y wallets.
Los usuarios de plataformas financieras deberían evitar instalar aplicaciones procedentes de anuncios en redes sociales o resultados patrocinados. Descargar el software desde el sitio oficial y comprobar la firma digital y el editor del instalador añade una barrera adicional frente a estas campañas.
Leave a Reply