Author: admin

  • Mike Pompeo insta a Europa a “premiar a los innovadores” y a “construir un ecosistema tecnológico de referencia mundial”

    Mike Pompeo insta a Europa a “premiar a los innovadores” y a “construir un ecosistema tecnológico de referencia mundial”

    Cybertech Europe ha clausurado su octava edición batiendo récord de ausencia, con un incremento del 20% respecto al año anterior, y consolidándose como un foro estratégico para el diálogo global sobre la seguridad digital.
    Tras dos intensas jornadas, el evento dejó una clara conclusión: la ciberseguridad ya no es una cuestión meramente técnica, sino un pilar estratégico de la transformación digital y de la resiliencia económica y social.

    Mike Pompeo: Europa debe reducir la burocracia y premiar a los innovadores

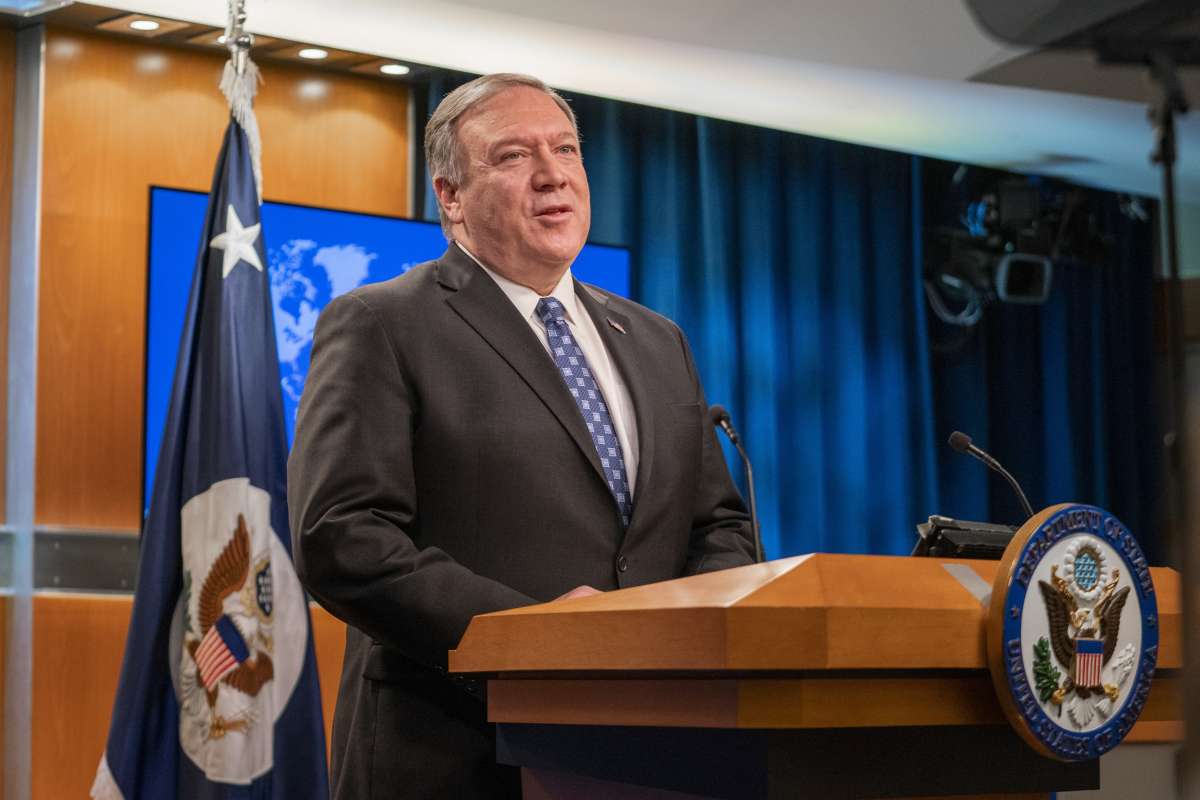
    Uno de los momentos más esperados fue la intervención de Mike Pompeo, exsecretario de Estado de EE.UU. (2018-2021) y exdirector de la CIA (2017-2018), quien ofreció un profundo análisis sobre el rol central que juega la ciberseguridad en el equilibrio geopolítico actual. Pompeo remarcó que Estados Unidos continúa siendo un motor de innovación, tanto militar como estratégica, manteniendo la tecnología en el epicentro de la seguridad internacional y la dinámica de poder.

    Si bien reconoció las diferencias entre ambas orillas del Atlántico, describió la relación entre EE.UU. y la Unión Europea como “intacta y duradera”, cimentada en valores compartidos y en un compromiso mutuo para enfrentar las amenazas de los poderes autoritarios. Pompeo también subrayó que la IA está llamada a desempeñar un papel cada vez más crucial, no solo en ciberseguridad, sino en todos los sectores estratégicos que impactan la geopolítica global y la economía mundial. Finalmente, instó a Europa a reducir la burocracia para fomentar la innovación, alentando a las instituciones a “premiar a los innovadores” y a “construir un ecosistema tecnológico de referencia mundial”.Visiones empresariales: la IA redefine la ciberseguridad

    CyberTech Europe 2025 también contó con numerosos ponentes del ámbito empresarial, quienes coincidieron en que la IA está redefiniendo la seguridad digital y que la colaboración entre empresas, gobiernos y sociedad es esencial para garantizar un futuro más seguro y resiliente.

    Desde Palo Alto Networks, Michele Lamartina subrayó que la ciberseguridad debe asumirse como una responsabilidad compartida en todos los niveles de las organizaciones. “La integración estratégica de la inteligencia artificial es esencial para potenciar las tecnologías avanzadas, proporcionando información automatizada, capacidades predictivas y las respuestas rápidas necesarias para neutralizar las amenazas en constante evolución con una velocidad y precisión sin precedentes”, apuntó.

    Desde Check Point, Cristiano Voschion destacó la necesidad de alinear la seguridad con el ritmo de la innovación impulsada por la IA, sin ralentizar el progreso, mientras que Vittorio Bitteleri, de Cyber Guru, defendió un enfoque centrado en las personas: “La verdadera revolución en ciberseguridad no viene del código, sino del cerebro”.

    Por su parte, Massimo Palermo, vicepresidente y country manager de Fortinet para Italia y Malta, alertó sobre la brecha de talento como principal causa de los ciberincidentes, y subrayó la necesidad de reforzar la formación y las alianzas público-privadas para mejorar la respuesta colectiva.

    Otros ponentes, como Dolman Aradori, responsable de ciberseguridad de NTT DATA Italia, y Luca Nilo Livrieri, director de ingeniería de ventas de CrowdStrike, coincidieron en que el verdadero reto no reside solo en aprovechar el potencial de la IA, sino en hacerlo de forma segura, transparente y responsable. “El equilibrio entre tecnología y responsabilidad es donde se construye la confianza digital”, apuntó Aradori, mientras Livrieri destacó el concepto de agentic defense como el próximo salto evolutivo en los centros de operaciones de seguridad (SOC).

    Hacia una nueva era de ciberseguridad global

    La IA está revolucionando tanto las estrategias de defensa como las técnicas de ataque, ofreciendo herramientas de detección cada vez más avanzadas, pero también introduciendo nuevas vulnerabilidades ligadas a su uso indebido. Esta dualidad marcó el tono de Cybertech Europe 2025, que cerró su octava edición reafirmando que la ciberseguridad exige una visión estratégica, cooperación internacional y una integración ética de las tecnologías emergentes.

    Cybertech Europe 2025 ha dejado claro que el futuro de la ciberseguridad pasa por la convergencia entre tecnología, gobernanza y cultura organizacional, con la IA como catalizador de una nueva era de defensa digital.

    Aunque la edición 2025 acaba de concluir, Cybertech Europe 2026 ya tiene fecha confirmada: se celebrará los días 13 y 14 de octubre, presumiblemente de nuevo en Roma. El evento mantendrá su vocación de ser un espacio de referencia para el diálogo global y la cooperación estratégica en torno a los desafíos de la seguridad digital.
  • ¿Te pueden hackear tu cuenta de ChatGPT? Sí. Estos son los estándares de seguridad reales de los que carece

    ¿Te pueden hackear tu cuenta de ChatGPT? Sí. Estos son los estándares de seguridad reales de los que carece

    Detrás de cada interacción, documento o conversación almacenada en la nube, existe un flujo de información sensible que podría ser vulnerable si los mecanismos de protección no están a la altura.

    El problema no radica únicamente en los ciberataques externos, sino en la falta de estándares de seguridad sólidos por parte de los propios proveedores.

    Y es que, la mayoría de las plataformas de IA comerciales no implementan medidas comparables a las que se exigen en servicios financieros o sanitarios, pese a que el tipo de información que gestionan puede ser igual o más delicado.

    Esta brecha abre la puerta a filtraciones, accesos no autorizados y a un tipo de riesgo que aún no se está gestionando con la seriedad que requiere.

    Las plataformas de IA tienen una protección insuficiente

    A diferencia de otras plataformas digitales consolidadas, muchas herramientas de IA carecen de mecanismos básicos que hoy se consideran indispensables en cualquier entorno seguro.

    La autenticación en dos pasos no siempre está activa por defecto, los registros de acceso son limitados y el usuario no tiene visibilidad sobre quién ha ingresado en su cuenta ni desde dónde.

    Esta falta de control es el equivalente digital a dejar la puerta entreabierta, confiando en que nadie intentará entrar.

    Además, no existen alertas automáticas ante accesos desde direcciones IP desconocidas.

    En la práctica, alguien podría iniciar sesión en una cuenta desde otro país y comenzar a leer conversaciones o descargar documentos sin que el propietario reciba notificación alguna.

    Para un usuario común puede ser una molestia; para una empresa, un desastre. La exposición de información estratégica, código fuente o documentos legales almacenados en conversaciones previas puede tener consecuencias económicas y reputacionales graves.

    Un problema que va más allá de la contraseña

    Las vulnerabilidades no surgen solo por contraseñas débiles o prácticas inseguras de los usuarios. Los especialistas señalan que el verdadero riesgo está en la arquitectura misma de estas plataformas.

    Al tratarse de sistemas cerrados y administrados de manera centralizada, el usuario debe depositar su confianza absoluta en el proveedor.

    No existe la posibilidad de auditar el cifrado de extremo a extremo ni de verificar si los datos almacenados en los servidores están protegidos con los estándares adecuados.

    La seguridad, por tanto, se convierte en una cuestión de fe tecnológica. Y cuando una herramienta concentra millones de usuarios y conversaciones que pueden contener secretos comerciales, esa fe ciega se vuelve una amenaza.

    Varios informes publicados por firmas de ciberseguridad en 2024 ya advertían sobre la falta de transparencia en la gestión de datos dentro de algunos modelos de lenguaje.

    En uno de ellos, la consultora CyberEdge estimó que el 63% de las empresas que utilizan sistemas de IA generativa no cuentan con protocolos internos para controlar la información que se introduce en estas plataformas.

    Los cibermalos apuntan ahora a ChatGPT

    Los ciberdelincuentes han detectado en estas herramientas un objetivo atractivo. Las cuentas de usuarios se han convertido en puertas de entrada para acceder a información que antes estaba protegida por firewalls corporativos.

    Un simple acceso no autorizado a una cuenta puede revelar estrategias de negocio, análisis financieros, diseños de productos o fragmentos de código que deberían permanecer confidenciales.

    El riesgo no solo se limita al robo de datos. Existen casos documentados de manipulación de respuestas, suplantación de identidad dentro de entornos corporativos y recolección masiva de prompts para entrenar sistemas de manera ilícita.

    El escenario es tan delicado que algunos expertos ya comparan la situación con los primeros años del correo electrónico, cuando las filtraciones y los ataques de phishing se dispararon por falta de protocolos claros de autenticación.

    Entonces, ¿cómo protegerse?

    Frente a este panorama, los especialistas en seguridad recomiendan adoptar modelos de inteligencia artificial soberanos, es decir, sistemas que se ejecuten en infraestructuras controladas por las propias organizaciones.

    Estas soluciones permiten cifrado real de extremo a extremo, control de accesos mediante políticas Zero Trust y la posibilidad de auditar logs de actividad. Aunque su implantación implica un mayor coste inicial, la diferencia en protección y privacidad resulta decisiva para quienes manejan información sensible.

    La tendencia apunta a modelos autoalojados, en servidores propios o nubes privadas, que garanticen que los datos nunca salen del entorno corporativo.

    Este enfoque también exige cambios en la cultura interna: establecer normas de “higiene de prompts”, revisar los permisos de acceso y tratar a las plataformas de IA como activos críticos, no como simples herramientas de oficina.

    Varias multinacionales ya han empezado a implementar esta estrategia, conscientes de que el siguiente gran incidente de ciberseguridad podría originarse en una cuenta de inteligencia artificial comprometida.

    El debate sobre la seguridad de la inteligencia artificial apenas ha comenzado.

  • Google descubre tres nuevos malware rusos diseñados para el espionaje internacional

    Google descubre tres nuevos malware rusos diseñados para el espionaje internacional

    El grupo de ciberespionaje ruso Coldriver, también conocido como Star Blizzard, Callisto o UNC4057, ha desarrollado tres nuevas cepas de malware después de haber visto comprometida una de sus herramientas anteriores, denominada LostKeys. 
    Coldriver es un grupo respaldado por el Estado ruso, presuntamente vinculado a los servicios de inteligencia del país. Sus operaciones suelen centrarse en el espionaje contra organizaciones de derechos humanos, medios independientes y grupos de la sociedad civil de Europa del Este y EE.UU.

    En mayo, la firma de Mountain View reveló públicamente la existencia y funcionamiento de LostKeys, lo que se conoce en el argot de ciberseguridad como ‘quemar’ un malware: así, una vez expuesto, pierde eficacia porque los sistemas de defensa pueden detectarlo fácilmente.

    3×1

    El hallazgo demuestra la capacidad de adaptación del ciberespionaje estatal ruso. En apenas cinco días, el grupo ha sustituido su herramienta anterior por tres nuevos programas maliciosos. 

    El primero de las nuevas amenazas es NOROBOT, encargado de iniciar la infección mediante archivos distribuidos a través de páginas CAPTCHA falsas. También está YESROBOT, una primera puerta trasera (backdoor). Por último nos encontramos con MAYBEROBOT, una versión más avanzada que sustituye a la anterior. 

    Desde Google comentan que Coldriver podría estar priorizando el malware personalizado sobre el tradicional phising de credenciales, para extraer información directamente de los dispositivos comprometidos. 

    “A medida que Coldriver continúa desarrollando e implementando esta cadena, creemos que mantendrán operaciones agresivas contra objetivos de alto valor para lograr sus requisitos de recopilación de inteligencia”, han señalado los investigadores de la compañía de la gran G.

  • La Red Fantasma de YouTube distribuye malware a gran escala a través de cuentas secuestradas

    La Red Fantasma de YouTube distribuye malware a gran escala a través de cuentas secuestradas

    Investigadores de ciberseguridad han identificado una operación de distribución de malware a gran escala conocida como la Red Fantasma de YouTube, que utilizaba cuentas secuestradas para publicar miles de vídeos de supuestos tutoriales y demostraciones de software que, en realidad, difundían programas de robo de información como Lumma.
    Los ciberdelincuentes están protagonizando una creciente tendencia en la que explotan las plataformas online y redes sociales, así como las diversas herramientas de interacción que estas ofrecen, para distribuir malware de forma masiva, concretamente, ocultándose en espacios confiables para los usuarios de Internet, como es el caso de YouTube.Un ejemplo de ello es la reciente campaña de ciberdelincuencia identificada por investigadores de la compañía de ciberseguridad Check Point, quienes han descubierto la Red Fantasma de YouTube, una operación de distribución malware diseñada para robar datos de los usuarios.

    Cuentas falsas o comprometidas

    En esta operación, los actores maliciosos utilizaban cuentas de YouTube falsas o comprometidas para publicar vídeos basados en software pirateado y hackeos de juegos, como señuelo para atraer a las posibles víctimas, según han explicado en un comunicado en su blog.

    De esta manera, los ciberdelincuentes solicitaban la descarga de archivos protegidos con contraseña para, supuestamente, instalar un software de pago de manera gratuita, como Adobe Photoshop o Microsoft Office, o disponer de un programa de trucos para videojuegos como Roblox.

    Sin embargo, estos archivos realmente contenían malware que infectaba el dispositivo de los usuarios y que se debía descargar desde Dropbox, Google Drive o Media Fire. Además, también se solicitaba a las víctimas desactivar Windows Defender temporalmente.

    Como han detallado desde Check Point, concretamente se difundían programas de robo de información como Rhadamanthys y Lumma que, una vez instalados en los equipos de los usuarios, extraían credenciales de acceso a distintos servicios, billeteras de criptomonedas y datos del sistema de servidores de comando y control.

    Más de 3.000 videos maliciosos eliminados

    Concretamente, durante su investigación a lo largo de un año, los investigadores identificaron más de 3.000 vídeos maliciosos que, tras ser reportados a Google, fueron eliminados como parte de la interrupción de “una de las operaciones de malware más grandes vistas en YouTube”.

    Por ejemplo, se identificó un canal de YouTube con 129.000 suscriptores que había sido comprometido y que publicó una versión pirateada de Adobe Photoshop, la cual tuvo un alcance de 291.000 visitas y más de 1.000 me gusta.

    Siguiendo esta línea, otro canal comprometido enmarcado en esta red tenía como objetivo a los usuarios de criptomonedas y redirigía a los espectadores a páginas phishing de Google Sites que alojaban Rhadamanthys Stealer.

    Además de todo ello, los investigadores han matizado que los ciberdelincuentes actualizaban periódicamente los enlaces y las cargas útiles de malware, de manera que las cadenas de infección persistían “incluso después de eliminaciones parciales”.

    Ingeniería social

    “A diferencia del phishing tradicional, estos ataques tienen éxito porque parecen auténticos. La manipulación de la confianza en la plataforma representa una nueva frontera en la ingeniería social, donde la apariencia de legitimidad se convierte en un arma”, ha apostillado Check Point.

    Al respecto, han advertido a los usuarios que eviten descargar software de fuentes no oficiales o pirateadas, así como que no desactiven nunca las protecciones antivirus, aunque lo solicite un instalador.

    Igualmente, los expertos en ciberseguridad han recomendado “tratar con escepticismo” los vídeos de software gratuito que tengan muchos me gusta o sean muy recomendados por los usuarios. “Al explotar mecanismos de interacción como los me gusta, los comentarios y las publicaciones, los atacantes están convirtiendo la credibilidad social en una herramienta de infección”, ha explicado la compañía.

  • Advierten del riesgo para la privacidad de datos que supone el uso de ChatGPT en conversaciones eróticas

    Advierten del riesgo para la privacidad de datos que supone el uso de ChatGPT en conversaciones eróticas

    La Autoridad Vasca de Protección de Datos (AVPD) ha advertido este lunes sobre el riesgo que supone para la privacidad de la ciudadanía el uso de la nueva funcionalidad anunciada por ChatGPT, que permitirá mantener conversaciones de contenido erótico.

    En primer lugar, ha advertido, “mantener conversaciones íntimas con la IA implicará la necesidad de verificar la edad mediante la aportación de datos personales, que podrían ser incluso biométricos, como, por ejemplo, el reconocimiento facial“.

    Además, ha añadido, “hay que tener en cuenta que las huellas digitales no son anónimas cuando se utilizan este tipo de herramientas”. “La identidad de la persona usuaria, la dirección IP, el historial de interacciones, los metadatos, los patrones conversacionales, el contenido de las conversaciones… pueden recabarse y utilizarse para fines como el perfilado o para entrenar la tecnología”, ha agregado.

    ‘Contenido altamente sensible’

    También ha señalado, como aspecto novedoso, que estos datos “toman una nueva dimensión al tratarse de contenido íntimo” y todo ello convierte a las conversaciones eróticas a través de ChatGPT en “un contenido altamente sensible, agravando el peligro en caso de filtración y/o exposición de estos datos”.

    En este sentido, la AVPD ha anunciado que, como entidad que tiene como una de sus funciones más relevantes sensibilizar a la ciudadanía vasca de la importancia del derecho fundamental a la privacidad, permanecerá “especialmente vigilante ante el proceder de las plataformas tecnológicas”.

    En este sentido, Unai Aberasturi ha realizado un llamamiento a estas empresas para que “informen claramente sobre qué datos se recogen, con qué finalidad y cómo se protegen los derechos de las personas usuarias”.

    Campaña

    “La protección de la privacidad debe ser un pilar fundamental en la construcción de una sociedad digital democrática, especialmente cuando se trata de tecnologías tan disruptivas como la inteligencia artificial”, ha remarcado.

    Por último, ha anunciado que la AVPD pondrá en marcha una campaña de sensibilización en las próximas semanas para advertir a la ciudadanía sobre estos peligros.

  • La Renfe italiana, víctima de una brecha de datos

    La Renfe italiana, víctima de una brecha de datos

    Datos sensibles pertenecientes el operador ferroviario nacional de Italia, el Grupo FS Italiane (Ferrovie dello Stato Italiane), han sido comprometidos y han acabado en manos de hackers de sombrero negro.El atacante asegura haberse hecho con 2,3 TB de datos, los cuales habría filtrado a través de un foro de la dark web. 

    El material incluye recursos compartidos internos, repositorios multiempresa, documentación técnica, contratos con entidades públicas, archivos de RR.HH, datos contables e incluso conjuntos de datos de varias empresas del grupo.

    Almaviva, ya ‘entrenada’ en ciberataques

    En el momento de escribir este artículo la empresa ferroviaria no había reconocido el incidente, aunque la que sí lo ha hecho es Almaviva. La empresa asegura que lo ha denunciado a las autoridades y ha iniciado una investigación para dilucidar lo ocurrido. Además, afirma que el incidente ya ha sido contenido. 

    Por el momento no sabe si hay detalles personales afectados de usuarios o de empleados de la ‘Renfe italiana’.

    Almaviva es una gran compañía italiana que opera a nivel global y ofrece servicios como diseño y desarrollo de software, integración de sistemas, consultoría de TI y CRMs. 

    Esta empresa tecnológica ya habría recibido un importante ataque de ransomware atribuído al grupo Hive en 2022, pero este incidente no estaría relacionado con él. 

    En un post de Linkedin el analista de ciberseguridad Andrea Draghetti asegura que “el análisis del índice de archivos y directorios publicados muestra claramente que una parte significativa de los datos es reciente, con referencias explícitas a documentación fiscal, administrativa y operativa actualizada hasta el tercer trimestre de 2025”. 

  • La mayoría de los ataques de ransomware siguen ocurriendo en fines de semana y festivos

    La mayoría de los ataques de ransomware siguen ocurriendo en fines de semana y festivos

    Los cibermalos no descansan ni en festivos ni en fines de semana. Un estudio global publicado por la firma de seguridad Semperis señala que la mayoría de ataques de ransomware se dan en días no laborables. Los piratas informáticos aprovechan que durante esas jornadas el personal dedicado a la ciberseguridad está bajo mínimos para llevar a cabo sus tropelías. 
    Los cibermalos no descansan ni en festivos ni en fines de semana. Un estudio global publicado por la firma de seguridad Semperis señala que la mayoría de ataques de ransomware se dan en días no laborables. Los piratas informáticos aprovechan que durante esas jornadas el personal dedicado a la ciberseguridad está bajo mínimos para llevar a cabo sus tropelías.Según el documento, el 78% de las empresas recortan el personal de los centros de operaciones de seguridad (SOC) en un 50% o más durante festivos o ‘findes’, mientras el 6% redujo completamente su plantilla en esos mismos horarios.

    “Los actores maliciosos siguen aprovechando la reducción del personal de ciberseguridad en festivos y fines de semana para lanzar ataques de ransomware. La vigilancia en estos tiempos es más crítica que nunca porque la persistencia y paciencia de los atacantes pueden provocar interrupciones empresariales duraderas”, aconseja Chris Inglis, el primer director nacional de Ciberseguridad de EE. UU. y asesor estratégico de Semperis. 

    Las razones por las que las empresas tienen menos activos durante los días laborables son evidentes: el 62% de las organizaciones encuestadas asegura querer proporcionar a sus trabajadores un equilibrio entre trabajo y vida personal. Además, un 47% indicó que su negocio está cerrado en festivos y fines de semana y el 29% dice que pensaban que no serían atacados. 

    Río revuelto, ganancia de pescadores

    El estudio también pone de manifiesto que los ciberdelincuentes también intensifican sus ataques durante eventos empresariales de materiales corporativos, incluyendo compras de compañías, fusiones, salidas a bolsa o despidos masivos. Lo hacen para explotar la confusión o cambios organizativos que pueda haber y el enfoque secundario de la seguridad que se da en estos procesos de transformación. 

    El informe apunta a que un 60% de los ataques de ransomware sufridos por las empresas participantes se dio ante uno de estos cambios.

    “Eventos corporativos materiales como fusiones y adquisiciones suelen crear distracciones y ambigüedades en la gobernanza y la rendición de cuentas, precisamente el entorno en el que prosperan los grupos de ransomware”, concluye Inglis. 

  • El 58% de las compañías de retail terminan pagando el rescate de ransomware

    El 58% de las compañías de retail terminan pagando el rescate de ransomware

    El estado del ransomware en retail 2025, informe realizado por la compañía de ciberseguridad Sophos, basado en encuestas a responsables de TI y ciberseguridad de 16 países, muestra que el 46% de los ataques en el sector minorista tuvieron su origen en brechas de seguridad desconocidas, mientras que el 58% de las organizaciones con datos cifrados acabaron pagando el rescate.

    Origen de los ataques

    El comercio minorista se mantiene como diana principal de los ciberdelincuentes. ¿Motivos? Su alta dependencia tecnológica, la criticidad de sus operaciones y el valor de los datos gestionados. La complejidad de sus ámbitos, que incluyen pagos, inventarios y plataformas online, amplía la superficie de ataque y facilita la explotación de cualquier brecha operativa o técnica.

    La explotación de vulnerabilidades se lleva la palma como ataque más frecuente, el 30% de las acciones, seguida de la utilización de credenciales comprometidas y del phishing. En cuanto al nivel organizativo, casi la mitad de los incidentes (el 46%) fueron provocados por en brechas desconocidas, mientras que la falta de experiencia especializada y las carencias de protección afectaron a más del 40% de los casos, lo que evidencia una exposición multifactorial.

    Impacto del ransomware

    Las demandas de rescate en el sector retail se doblaron en un año y alcanzaron los 2 millones de dólares de media, mientras que el pago promedio solo aumentó un 5% y se situó en 1 millón. De todas formas, el 58% de las organizaciones que sufrieron cifrado terminaron pagando para recuperar sus datos, aunque solo un 29% abonaron la cifra inicial exigida y la mayoría lograron reducirla. Este dato sugiere una mayor resistencia y un uso más frecuente de asesoramiento experto.

    El coste medio de recuperación (sin incluir rescates) se redujo un 40% hasta 1,65 millones de dólares, el nivel más bajo en tres años, gracias a una mejor detección temprana y a la adopción de servicios especializados. Además, los tiempos de restablecimiento también mejoraron: el 51% de los retailers se recuperaron en una semana y el 96% lo hicieron en menos de tres meses, mientras que el 98% de las empresas afectadas por cifrado lograron restaurar sus datos pese al descenso en el uso de copias de seguridad.

    Efectos sobre los equipos de TI

    Los ataques de ransomware tuvieron un efecto directo sobre los equipos de TI y ciberseguridad: el 47% de los profesionales experimentaron un aumento de presión tras sufrir cifrado de datos. Este incremento ilustra la exigencia creciente de responder con rapidez ante incidentes que pueden comprometer operaciones críticas.

    El impacto en las organizaciones también resultó importante: en el 26% de los casos se produjeron cambios en los equipos directivos responsables de TI y ciberseguridad después un ataque. Estos datos significan que ransomware no solo afecta a sistemas y procesos, sino también a la estructura y dinámica interna de los equipos técnicos.

    Recomendaciones

    Sophos aconseja reforzar las defensas en cuatro áreas clave:

    • Prevención. Identificar y corregir vulnerabilidades antes de los picos de actividad comercial.
    • Protección. Asegurar que todos los endpoints, servidores y redes dispongan de defensas anti-ransomware específicas.
    • Detección y respuesta. Implementar servicios de Managed Detection and Response (MDR) para vigilancia continua 24/7 y respuesta experta en tiempo real.
    • Planificación. Contar con un plan de respuesta probado, mantener copias de seguridad verificadas y formar al personal en verificación de identidad.  
  • El peligro de la compra online: el 45% de los españoles ha sido víctima de intento de estafa

    El peligro de la compra online: el 45% de los españoles ha sido víctima de intento de estafa

    Los usuarios españoles tienen a la ciberseguridad como una de sus prioridades más destacadas. El estudio Métodos de pago: La decisión definitiva, realizado por el proveedor de soluciones de pago PaynoPain, revela que el 45,2% de los usuarios afirma haber sido víctima este año de al menos un intento de estafa en el proceso de compra online. Son cifras que evidencian la importancia de un problema cada vez más frecuente en la sociedad digital.
    El contexto de riesgos obliga, como precaución, a disponer de sistemas de pago que garanticen la seguridad en cada operación. El exagerado crecimiento de intentos de fraude provoca que los usuarios extremen las precauciones y que las empresas desarrollen pasarelas de pago confiables y refuercen la autenticación.

    Las estafas más comunes

    Los expertos de PaynoPain advierten de que el impacto del fraude digital afecta a la confianza del consumidor, pero también desarrollo del comercio electrónico. Con motivo del Día Internacional de la Seguridad Informática, que se celebra el próximo 30 de noviembre, la compañía señala las estafas más comunes:

    Phishing. Se trata del envío de correos electrónicos o la creación de páginas web falsas que emulan a entidades reconocidas, como bancos o tiendas online. El propósito consiste en que el usuario introduzca sus credenciales o datos bancarios en un entorno fraudulento. Es la manera de que los estafadores consigan información sensible para realizar cargos no autorizados. Es una de las prácticas más extendidas y difíciles de detectar por su apariencia realista.

    Smishing. Los cibermalos emplean mensajes de texto (SMS) que parecen provenir de empresas de confianza, como servicios de mensajería o entidades bancarias. Habitualmente incluyen enlaces maliciosos que redirigen a páginas falsas o solicitan descargar aplicaciones fraudulentas. Lo que buscan es obtener contraseñas, datos financieros o introducir malware en el dispositivo. Su efectividad estriba en la inmediatez y confianza que causan los SMS.

    Vishing. Mediante llamadas telefónicas, los estafadores fingen ser representantes de un banco, compañía de seguros o hasta soporte técnico. En el transcurso de la conversación, presionan al usuario para que revele información confidencial, como números de tarjeta o códigos de verificación. La trampa se apoya normalmente en técnicas de ingeniería social, aprovechando la urgencia o el miedo de la víctima. Es una estafa muy peligrosa por la interacción directa que se entabla con el usuario.

    Fraude en plataformas de compraventa. Los entornos de segunda mano o marketplaces son terreno fértil para que los ciberdelincuentes se hagan pasar por compradores o vendedores legítimos. Entre las distintas estrategias usadas figuran la petición de pagos por adelantado, el envío de justificantes de transferencias falsos o la entrega productos defectuosos o inexistentes. Este método de fraude aprovecha la confianza entre particulares y la dificultad de confirmar la identidad real de la otra parte. Las pérdidas económicas pueden llegar a ser significativas.

  • Cuidado si recibes un email de rnicrosoft porque no es de microsoft: lee bien

    Cuidado si recibes un email de rnicrosoft porque no es de microsoft: lee bien

    No puede decirse que los ciberdelincuentes no tengan imaginación o ingenio para sus ciberataques. Más allá de las sofisticadas técnicas que se están conociendo últimamente también tiran de otras más caseras y que se aprovechan de engañar al ojo humano.
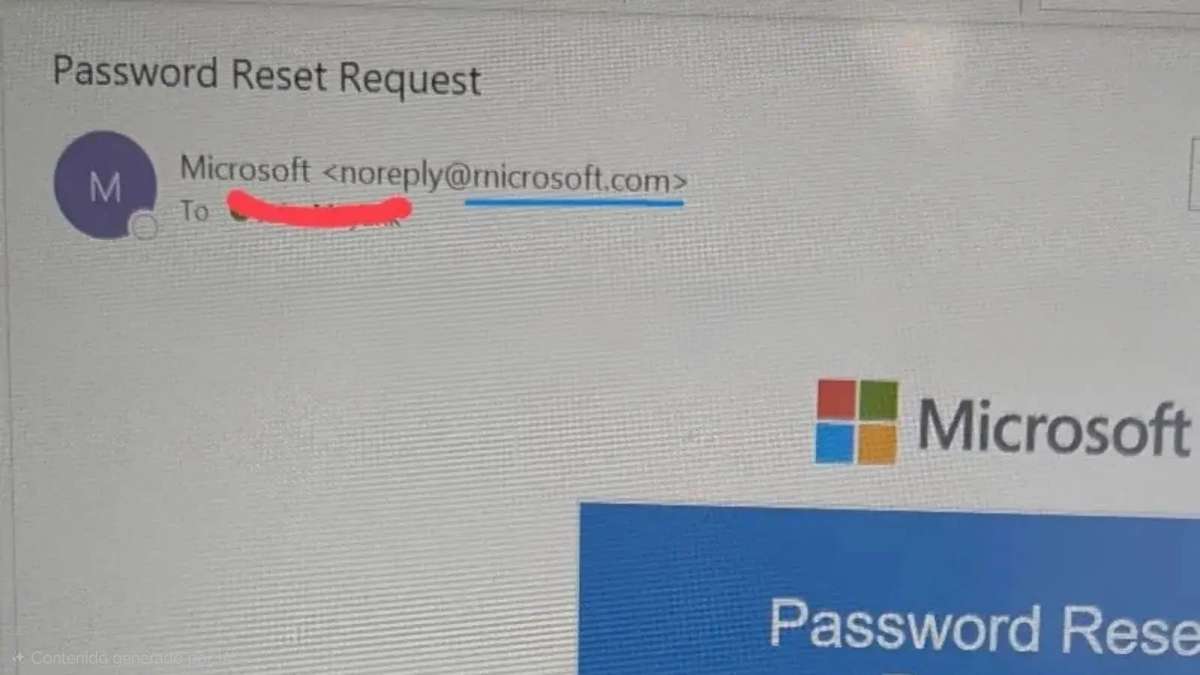
    Los cibermalos han adquirido el dominio rnicrosoft.com, sustituyendo de forma estratégica la letra ‘m’ con la combinación de caracteres ‘r’ y ‘n’. Además, han generado una réplica visual casi perfecta del dominio legítimo de Microsoft.

    El truco está en que cuando la r y la n aparecen al lado el interletraje de ambas letras imita la apariencia de la m. Dado que el cerebro humano tiende a autocorregir errores de texto, el engaño visual resulta particularmente efectivo.

    En el caso de monitores de escritorio de alta resolución la diferencia es más evidente cuando los observadores son perspicaces. Pero este engaño funcionaría particularmente bien al escanear emails o visualizar contenido en smartphones. Al haber limitaciones de espacio en la pantalla las barras de las direcciones pueden tapar parcialmente las URLs completas, ocultando el dominio malicioso.

    No eres mi ‘typo’

    La sutileza es lo que le estaría haciendo funcionar tan bien esta técnica. No puede decirse que sea un ataque especialmente novedoso, porque estas confusiones se llevan aprovechando décadas y más con la empresa de Redmond como gancho. Es lo que se conoce como typosquatting o ataques de homoglifos. En ellos, los amigos de lo ajeno registran nombres de dominio que son variaciones con errores ortográficos de sitios web legítimos para engañar a los usuarios.

    Así, otros dominios que se han usado para phising emulando a la firma tecnológica son microsos0ft.com, microsoft-support.com, microsoft.co o microsft.com