Blog

  • Hacienda descarta el supuesto ciberataque que afectaría a 47 millones de españoles

    Hacienda descarta el supuesto ciberataque que afectaría a 47 millones de españoles

    El Ministerio de Hacienda ha descartado el supuesto ciberataque que presuntamente habría sufrido, según un grupo de hackers publicó en el día de ayer en la dark web, y que amenazaba con exponer los datos de 47,3 millones de españoles.
    El aviso surgió tras las afirmaciones de un pirata informático que se hace llamar HaciendaSec, quien aseguraba tener en su poder información sensible de ciudadanos españoles que incluía DNIs/NIFs, nombres completos, direcciones, teléfonos, correos electrónicos, detalles de IBANs y otros datos fiscales. Según la cuenta de X @H4ckmanac, especializada en monitorizar brechas de datos en la dark web, el ciberdelincuente ofrecía la base de datos para su venta, tal y como explicábamos desde estas páginas en el día de ayer.

    Ahora la Agencia Tributaria, tras haberles consultado ayer para confirmar dicha información, nos ha informado por medio de un correo electrónico de que no se ha producido ningún ciberataque a sus sistemas:

    “Tras realizar las comprobaciones y revisiones pertinentes a través de las unidades de ciberseguridad de los distintos departamentos, no se ha encontrado rastro de ningún ciberataque que haya provocado un robo de datos o un acceso no deseado a los sistemas. Los responsables de seguridad seguirán monitorizando los sistemas de cara a eventuales situaciones futuras que pudieran producirse”, explican. 

    Desde el ministerio ya se pusieron en contacto con nosotros en la tarde de ayer para comunicarnos que por el momento no había ningún indicio de que les hubieran pirateado. Además, indicaban que los responsables de seguridad estaban trabajando “para descartarlo”.¿Y si han obtenido los datos de terceros?

    HaciendaSec es un pirata informático sin historial previo en ciberataques, por lo que podría tratarse de un actor independiente o un simple farol. 

    Este no es el primer susto de este tipo para Hacienda. En octubre de 2025, la banda Qilin Ransomware aseguraba haber obtenido 60 GB de datos de la Agencia Tributaria, algo que el organismo desmintió. A finales de 2024, el grupo Trinity afirmó poseer más de 560 GB de la agencia, pero Hacienda también negó haber sufrido ningún hackeo. En ambos casos, los ciberdelincuentes habían accedido a los datos mediante terceros, como gestorías, y no directamente a los sistemas del Ministerio. 

    Puede que en esta ocasión haya ocurrido algo parecido y la información se haya obtenido a través de la brecha de seguridad de un proveedor, que se trate de un raspado de datos (web scrapping) de otra fuente o que no sean detalles auténticos. Esperaremos para ver si sitios como Have I Been Pwned lo confirman. 

  • Arranca C1b3rWall Academy 2026, la formación gratuita en ciberseguridad de la Policía Nacional

    Arranca C1b3rWall Academy 2026, la formación gratuita en ciberseguridad de la Policía Nacional

    Este martes ha arrancado C1b3rWall Academy 2026, una iniciativa educativa en materia de ciberseguridad impulsada por la Policía Nacional en el marco del Proyecto C1b3rWall con la colaboración de la Universidad de Salamanca (USAL). Esta formación, gratuita y de libre acceso, busca capacitar tanto a ciudadanos como a profesionales ante las crecientes amenazas del entorno digital.
    Inteligencia Artificial: fundamentos, sesgos algorítmicos, IA ofensiva y defensiva, técnicas de prompt injection y envenenamiento de modelos.

    Tecnologías emergentes: análisis del metaverso y de la Web3, e impacto de la computación cuántica en los sistemas de cifrado.

    Inteligencia y ciberinvestigación: Open-Source Intelligence (OSINT) automatizado con agentes de IA e investigación en la deep y dark web.

    Seguridad y defensa: estrategias contra la desinformación y las botnets, así como módulos sobre malware avanzado y respuesta ante incidentes.

    Marco legal y factor humano: actualización sobre el AI Act europeo, la directiva NIS2 y técnicas de ingeniería social.

    Aunque pueda parecer que algunos contenidos requieren conocimientos técnicos, el programa ha sido meticulosamente segmentado para adaptarse a todo tipo de perfiles, garantizando una experiencia de aprendizaje a medida para todos los interesados, tal como indica la propia web de C1b3rWall Academy.

    Asimismo, subraya que su programación es “dinámica y viva”, incluyendo también vídeos con ponencias, debates y entrevistas a expertos, así como documentación complementaria en una plataforma que permanecerá abierta para incorporar las últimas novedades y primicias ante los rápidos avances del sector.

    Inscripción e inauguración de C1b3rWall Academy 2026

    La formación de C1b3rWall Academy 2026 ya está disponible para cualquier persona interesada en ciberseguridad, independientemente de su perfil profesional. La inscripción se realiza a través de la web https://c1b3rwallacademy.usal.es/ y da derecho a solicitar un certificado de asistencia y/o superación.

    La inauguración de C1b3rWall Academy 2026 ha tenido lugar este martes en el Edificio I+D+i de la USAL contando con la participación del rector universitario, Juan Manuel Corchado, del inspector jefe Víctor Sánchez Hernández y del policía José Ángel Fernández. Los tres han abordado los retos y oportunidades de la ciberseguridad en una mesa redonda, moderada por Javier Parra Domínguez, investigador de BISITE, el grupo de investigación de la USAL.

    Durante su intervención, el rector de la universidad ha advertido de que, más allá de que las pérdidas causadas por ciberataques ya superan los 13 billones de euros al año, el problema reside en la creciente brecha entre la demanda de profesionales capacitados en ciberseguridad avanzada y la oferta formativa disponible.

    “En Europa, se estima que faltan más de 250.000 especialistas en seguridad informática. En España, esta carencia es particularmente evidente en niveles avanzados, donde las organizaciones buscan no solo técnicos, sino estrategas capaces de anticipar amenazas y diseñar defensas resilientes”, ha señalado Corchado, para quien es necesario la formación de profesionales “que no dominen una única disciplina, sino que entiendan las interconexiones entre tecnologías, los riesgos emergentes, y las estrategias defensivas adaptadas a cada contexto”.El marco normativo que gobierna la ciberseguridad se ha vuelto complejo y exigente. Por ello, los profesionales de hoy deben dominar no solo la tecnología, sino también el contexto legal en el que operan. La brecha entre capacidad técnica y competencia regulatoria es un riesgo real para las organizaciones“, ha apostillado el rector.

    Antesala del Congreso C1b3rWall 2026

    El lanzamiento de Academy sirve como preludio del Congreso C1b3rWall 2026, que se celebrará los días 2, 3 y 4 de junio en la Escuela Nacional de Policía en Ávila. Este encuentro internacional reunirá en Ávila a los principales expertos, instituciones y empresas tecnológicas para debatir sobre los retos y oportunidades en ciberseguridad, anticipa la propia Policía Nacional.

  • Estos son ya los 10 ciberataques más peligrosos de 2026

    Estos son ya los 10 ciberataques más peligrosos de 2026

    Lo que realmente va a marcar la diferencia este año, es la capacidad para suplantar identidades, generar confianza y manipular decisiones humanas con ayuda de la inteligencia artificial.
    Según Panda Security, el patrón que se repite en los incidentes más graves es claro: abuso de relaciones de confianza, explotación de errores humanos y uso de identidades legítimas para moverse sin levantar sospechas.

    Como señala Hervé Lambert, Global Consumer Operation Manager de la compañía, “el atacante ya no necesita grandes conocimientos técnicos; le basta con una identidad falsa y un engaño bien construido para causar un impacto enorme”.

    Esta evolución ha convertido la protección de identidades y procesos en el eje central de la seguridad digital.

    Ransomware

    El ransomware continúa encabezando el ranking de amenazas más peligrosas de 2026. Su evolución lo ha transformado en una herramienta de extorsión múltiple que combina cifrado, robo de datos y presión reputacional.

    Según Lambert, “ya no hablamos solo de sistemas bloqueados, sino de filtraciones que pueden paralizar una empresa durante meses”.

    El impacto va más allá de lo técnico y afecta a la continuidad del negocio, la confianza de los clientes y el cumplimiento normativo.

    Robo de identidad digital

    El robo de identidad se ha convertido en uno de los ataques más silenciosos y efectivos.

    El acceso a cuentas legítimas mediante credenciales robadas o sesiones secuestradas permite a los atacantes moverse sin generar alertas.

    “Aquí no hay señales evidentes de intrusión, simplemente alguien actuando como si fuera el usuario”, explica el experto.

    Esta modalidad crece impulsada por malware discreto y por extensiones aparentemente inofensivas.

    Fraudes por teléfono y suplantación de voz

    Los fraudes telefónicos han alcanzado un nuevo nivel gracias a la clonación de voz y a la inteligencia artificial generativa.

    Llamadas que simulan provenir de directivos o proveedores habituales desencadenan pagos urgentes o cambios de datos bancarios. “El engaño funciona porque apela a la jerarquía y a la urgencia”, advierte Lambert, que subraya la necesidad de procesos de verificación independientes.

    Ataques a la cadena de suministro

    Las cadenas de suministro digitales se han convertido en uno de los puntos más vulnerables. El atacante ya no necesita atacar directamente a su objetivo, le basta con comprometer a un proveedor con acceso legítimo.

    “La confianza excesiva en terceros es uno de los grandes problemas actuales”, señala el directivo de Panda Security, que insiste en la necesidad de controlar accesos y revisar integraciones de forma continua.

    Vulnerabilidades en el perímetro

    Las brechas en VPN, firewalls o servidores expuestos siguen siendo una puerta de entrada crítica. Cuando aparece una vulnerabilidad grave, los atacantes actúan con rapidez para localizar sistemas sin parchear.

    El peligro reside en que estos accesos permiten movimientos laterales silenciosos que pueden desembocar en incidentes de gran impacto semanas después.

    Errores de configuración en la nube

    El uso masivo de servicios cloud ha multiplicado los riesgos derivados de configuraciones incorrectas. Credenciales expuestas, permisos excesivos o claves almacenadas sin protección son algunos de los fallos más comunes.

    “Muchos incidentes no se deben a ataques directos, sino a errores humanos”, apunta Lambert, quien insiste en la necesidad de controles continuos y revisiones automatizadas.

    Ataques a la cadena de desarrollo

    El software se ha convertido en un vector de ataque de alto valor. La introducción de código malicioso a través de dependencias o librerías comprometidas permite afectar a miles de usuarios de forma simultánea.

    El directivo de Panda Security advierte que “un solo fallo en el proceso de desarrollo puede tener un efecto dominó devastador”.

    Abuso del servicio de soporte técnico

    El helpdesk se ha transformado en un objetivo prioritario. Los atacantes utilizan técnicas de ingeniería social para conseguir reseteos de credenciales o desactivar medidas de seguridad.

    El problema, según Lambert, no es tecnológico, sino procedimental, ya que muchas veces el personal actúa bajo presión y sin mecanismos de verificación sólidos.

    Amenazas internas

    El riesgo interno sigue siendo una de las amenazas más complejas de gestionar. Empleados descontentos, accesos mal revocados o cuentas con permisos excesivos pueden provocar filtraciones graves.

    La clave está en el control continuo, la segmentación de privilegios y la supervisión del comportamiento de los usuarios.

    Ataques de denegación de servicio

    Los ataques de denegación de servicio (DoS) siguen presentes en 2026, no solo por su capacidad de interrumpir operaciones, sino porque suelen utilizarse como distracción mientras se ejecutan intrusiones más graves.

    La combinación de protección perimetral y monitorización avanzada se ha vuelto imprescindible para detectarlos a tiempo.

  • Nueva oleada de correos falsos que suplantan a Hacienda y la DEHÚ para robar credenciales

    Nueva oleada de correos falsos que suplantan a Hacienda y la DEHÚ para robar credenciales

    El Instituto Nacional de Ciberseguridad (INCIBE) ha lanzado un aviso para alertar de una oleada de correos electrónicos fraudulentos (phishing) que se hacen pasar por comunicaciones oficiales de la Agencia Estatal de Administración Tributaria (AEAT) y de la Dirección Electrónica Habilitada Única (DEHÚ). El objetivo de esta campaña es claro: robar las credenciales de acceso de los ciudadanos mediante páginas web falsas que replican con precisión la imagen oficial de ambos organismos.
    Los mensajes están bien redactados y maquetados, lo que dificulta detectar el engaño a simple vista. Sin embargo, hay un indicio que delata el fraude: la dirección del remitente no corresponde al dominio oficial de la Agencia Tributaria (agenciatributaria.gob.es).

    Con la excusa de permitir acceder a la supuesta notificación, los correos incluyen varios enlaces, dos de ellos para dispositivos móviles de iOS y Android. Al pulsar sobre ellos, el usuario es redirigido a una página que imita la apariencia de la plataforma DEHÚ o incluso de la propia AEAT. Es en estas páginas donde se solicita introducir las credenciales de acceso, que pasan directamente a manos de los ciberdelincuentes.Si dudas sobre la legitimidad de una comunicación, verifica siempre antes de actuar por los canales oficiales, como la web de la Agencia Tributaria”, subraya INCIBE. “Recuerda que para acceder a las gestiones de la administración pública estas plataformas solo permiten acceso a través de Cl@ve permanente o móvil, vía SMS, DNIe o certificado”, apunta.

    La Guardia Civil ha extendido la voz de alarma sobre esta campaña de phishing compartiendo esta publicación en su cuenta oficial de X (antigua Twitter).Cómo actuar frente a esta campaña de phishing

    En su alerta, el INCIBE también explica qué se debe hacer tanto si se es objetivo de esta campaña como si se ha caído en la trampa.

    En caso de que se reciba el correo electrónico, pero no se haya accedido al enlace, aconseja reenviarlo “de inmediato” a su buzón de incidentes. “Esto nos permitirá recopilar la información para prevenir que otros usuarios caigan en este tipo de fraudes”, señala INCIBE, que también insta a bloquear al remitente y eliminar el mensaje de la bandeja de entrada.

    Por otro lado, si se ha accedido al enlace y se ha facilitado información, recomienda seguir los siguientes pasos:

    • Reunir y guardar todas las evidencias posibles sobre la campaña maliciosa, como capturas de pantalla o enlaces maliciosos.
    • Presentar una denuncia ante las Fuerzas y Cuerpos de Seguridad del Estado aportando todas las pruebas recopiladas.
    • Cambiar las credenciales de acceso en caso de que sean las mismas que en otras cuentas online. En esta línea, conviene recordar que lo más seguro es utilizar una para cada sitio y si es posible, siempre con un doble factor de autenticación.
    • Realizar periódicamente la práctica de egosurfing para comprobar si se ha filtrado la información facilitada a los responsables de esta campaña.

    Finalmente, INCIBE ofrece la posibilidad de contactar con su servicio gratuito “Tu Ayuda en Ciberseguridad” –a través del teléfono 017– para recibir asesoramiento personalizado.

  • Elon Musk denuncia un “ataque político” tras el registro de X en París

    Elon Musk denuncia un “ataque político” tras el registro de X en París

    Esta semana la Fiscalía de París ha ordenado el allanamiento de las oficinas de la red social X (antes Twitter) en Francia y ha citado a su actual propietario, Elon Musk, y a la ex‑CEO Linda Yaccarino a declarar el próximo 20 de abril en la capital gala. 

    También se han emitido citaciones para empleados de la herramienta de microblogging, que deberán prestar testimonio como testigos durante la semana del 20 al 24 de abril, según el comunicado oficial de la Fiscalía.

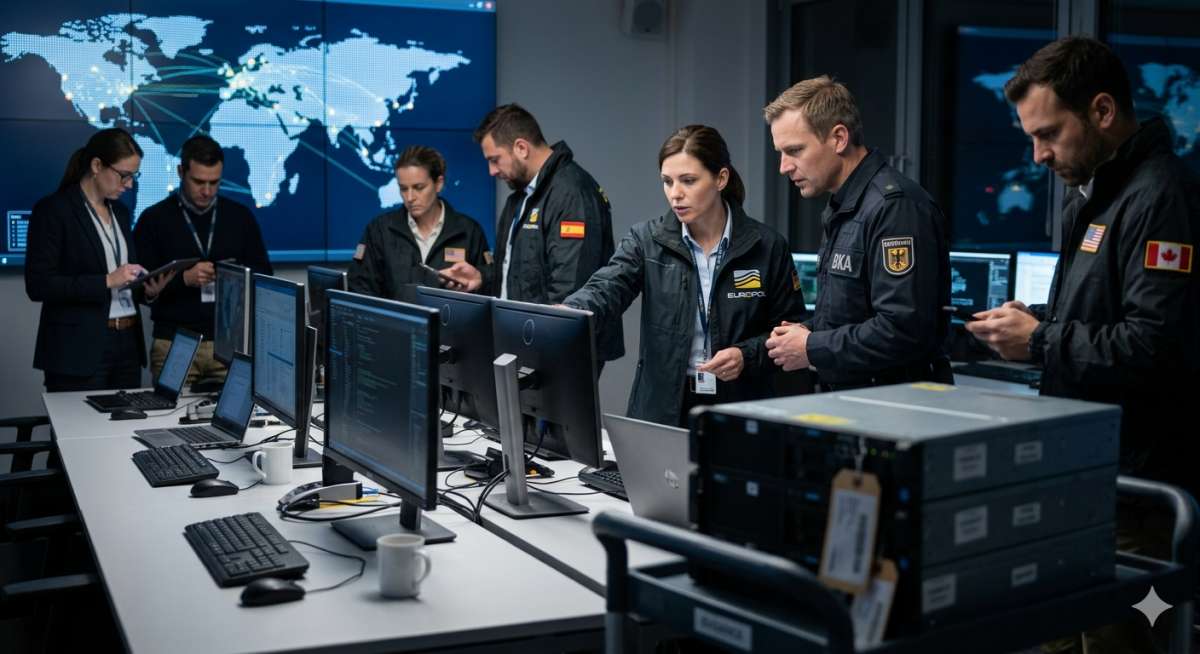
    La acción ha estado a cargo de la unidad de ciberdelincuencia del Ministerio Público de París, con apoyo de la Gendarmería y Europol. 

    Las fuerzas del orden y la Fiscalía han descrito el operativo no como una acción aislada, sino como parte de un proceso penal estructurado cuyo objetivo es garantizar que X cumple con la legislación francesa, en especial en temas de delitos graves, protección de datos y regulación de contenidos en online.

    Políticamente incorrecto

    El proceso se inició a principios de 2025 tras denuncias de un diputado galo y de un directivo de ciberseguridad, centrándose en si el algoritmo de X había sido manipulado para favorecer determinados contenidos o distorsionar sistemas automatizados de procesamiento de datos. 

    A lo largo de 2025 el caso se ha ampliado para abarcar también denuncias sobre el uso de la inteligencia artificial Grok —integrada en X— que habría generado y facilitado la difusión de contenidos problemáticos, incluidos deepfakes sexualmente explícitos y material negacionista, así como posibles delitos relacionados con la difusión de imágenes pornográficas que involucran a menores, entre otros cargos detallados por la Fiscalía.

    Por su parte, las reacciones de Elon Musk y de la propia X a la operación han sido de fuerte rechazo y crítica. La compañía ha compartido en su propia plataforma que considera el registro y la investigación como un “abuso teatralizado de aplicación de la ley” con motivaciones políticas, describiendo las acusaciones como “infundadas” y negando categóricamente cualquier irregularidad.

    “Este registro escenificado solo refuerza nuestra convicción de que la investigación distorsiona la ley francesa, vulnera el debido proceso y pone en riesgo la libertad de expresión. X está comprometida a defender sus derechos fundamentales y los de sus usuarios. No nos dejaremos intimidar por las acciones de las autoridades judiciales francesas hoy implementadas”, señalan desde el departamento de Asuntos Públicos de X. 

  • Un militar revela sin querer la posición del portaaviones Charles de Gaulle con una app de deporte

    Un militar revela sin querer la posición del portaaviones Charles de Gaulle con una app de deporte

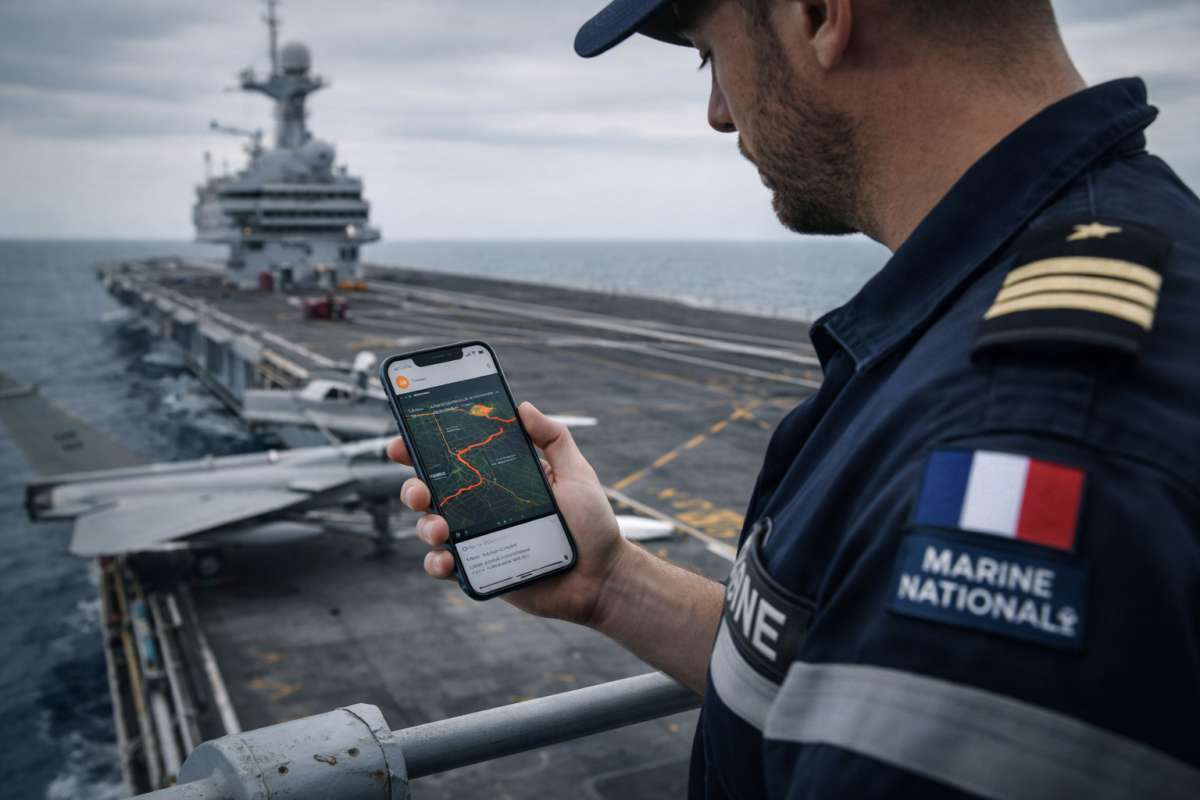
    El portaaviones francés Charles de Gaulle ha sido rastrado en tiempo real gracias la actividad de un oficial en la aplicación móvil Strava. Esta popular herramienta es usada habitualmente por aficionados al deporte para trazar sus rutas en bici, corriendo o incluso nadando.  

    El militar había salido a correr en la cubierta del barco con la app activada, lo que generó un trazado GPS que, al ser público, permitió identificar con bastante precisión la posición del buque. Cruzando esos datos con mapas y patrones de movimiento, fue posible seguir el desplazamiento del portaaviones prácticamente en directo, algo especialmente sensible en un contexto de operaciones militares.

    “El 13 de marzo, a las 10:35 de la mañana, en medio del oleaje, Arthur (nombre ficticio), un joven oficial de la Armada francesa, salió a correr dando vueltas a la cubierta del barco donde trabajaba. Para registrar su recorrido —algo más de 7 kilómetros en 35 minutos— utilizó el reloj inteligente que llevaba en la muñeca. Los datos recopilados se subieron a internet”, señala el rotativo francés. “Porque Arthur tiene un perfil en la aplicación deportiva Strava, y es público: cualquiera puede verlo”.

    A principios de marzo, pocos días después del inicio de la guerra entre Israel, EE.UU. e Irán, Emmanuel Macron anunció el despliegue de la fuerza naval francesa, incluyendo el mencionado portaaviones, además de tres fragatas y un buque de suministro.

    Quién sabe dónde

    No es la primera vez que los datos de tropas o distintos ejércitos se filtran mediante el uso de aplicaciones de fitness y, en concreto, de Strava. Pese a las advertencias en este sentido, muchos siguen compartiendo sus rutas y rutinas físicas por desconocimiento o inconsciencia. 

    El primer gran caso estalló en 2018, cuando el servicio publicó su mapa global de actividad —el llamado heatmap— que agregaba miles de millones de recorridos de usuarios por todo el mundo. Lo que pretendía ser una visualización curiosa del ejercicio físico acabó revelando algo mucho más sensible: en zonas remotas como Afganistán o Siria, donde apenas hay población civil usando la app, los únicos trazos luminosos correspondían a bases militares. 

    Esto permitió identificar instalaciones que no estaban claramente documentadas y, en algunos casos, incluso deducir su estructura interna, rutas de patrulla y hábitos diarios de los soldados. El escándalo fue inmediato porque no se trataba de un hackeo, sino de información pública agregada que, combinada, exponía detalles estratégicos.

  • Golpe al cibercrimen: clausurados más de 373.000 sitios fraudulentos de la dark web

    Golpe al cibercrimen: clausurados más de 373.000 sitios fraudulentos de la dark web

    Más de 373.000 sitios de la dark web han sido clausurados en una operación global liderada por autoridades alemanas y apoyada por Europol. La investigación contra la plataforma Alice with Violence CP comenzó en 2021. Desde entonces, las autoridades detectaron que el operador gestionaba sitios web fraudulentos que anunciaban material de abuso sexual infantil y ofertas de cibercrimen como servicio.

    Resultados

    Al cierre de esta edición los resultados de la operación son los siguientes:

    • 1 autor identificado que operaba la plataforma en la dark web.
    • 440 clientes identificados en todo el mundo.
    • Más de 373.000 sitios web de la dark web cerrados.
    • 105 servidores incautados.
    • Dispositivos electrónicos intervenidos, como ordenadores, teléfonos móviles y soportes de datos electrónicos.

    Una maraña de webs fraudulentas

    Los cinco años de investigaciones de las autoridades alemanas dieron sus frutos tras descubrirse que un solo individuo operaba más de 373.000 dominios .onion en la dark web. Un dominio onion es un tipo especial de dirección diseñada para ocultar la identidad y ubicación tanto del sitio como de sus visitantes.

    En todo el tiempo que han durado las pesquisas, el sospechoso anunció material de abuso sexual infantil en distintas plataformas accesibles a través de más de 90.000 de esos dominios. En ellas, se ofrecía contenido que supuestamente podía adquirirse en paquetes tras facilitar un correo electrónico y realizar un pago en Bitcoin. Cada paquete tenía un coste estimado de entre 17 y 215 euros, y prometía volúmenes de datos desde unos pocos gigabytes hasta varios terabytes. Sin embargo, se trataba de sitios  fraudulentos donde se ofertaba el material, pero nunca se entregaba.

    También se promocionaban servicios de cibercrimen, entre los que se incluían datos de tarjetas de crédito y acceso a sistemas extranjeros. El propósito consistía siempre en persuadir a los clientes para que realizaran pagos sin recibir ningún servicio a cambio.

    Residente en China

    Las investigaciones también se dirigieron contra el operador de la plataforma, un hombre de 35 años residente en la República Popular China. Las autoridades estiman que el individuo obtuvo más de 345.000 euros en beneficios de aproximadamente 10.000 clientes en todo el mundo que intentaron comprar el material anunciado. En su punto máximo, operó una red de hasta 287 servidores, de los que 105 estaban en Alemania. Se ha emitido una orden de detención internacional contra él.

    Al pagar por el material de abuso infantil, los propios clientes se convirtieron en sospechosos, a pesar de no haber recibido nunca el material. Los investigadores consideran que los individuos que buscan este contenido pueden representar objetivos de alto valor y proporcionar inteligencia crucial para las fuerzas de seguridad globales.

    Durante los años de investigación, las autoridades actuaron de inmediato cada vez que identificaron a niños en peligro. Por ejemplo, en agosto de 2023, la policía de Baviera registró el domicilio de un padre de 31 años que había transferido 20 euros para comprar un paquete de 70 GB de contenidos. El hombre fue condenado posteriormente.

    Europol

    Europol facilitó el intercambio de información, proporcionó apoyo analítico y coordinó la respuesta internacional. Además, desempeñó un papel clave en el rastreo de pagos con criptomonedas. Entre los 23 países participantes en la operación, se encuentran España, Alemania, Estados Unidos, Reino Unido, Ucrania, México, Canadá y Australia

  • Así es como la IA puede proteger las infraestructuras críticas de España en momentos de alta tensión geopolítica

    Así es como la IA puede proteger las infraestructuras críticas de España en momentos de alta tensión geopolítica

    Redes eléctricas, hospitales, transporte, telecomunicaciones o sistemas financieros dependen hoy de plataformas digitales complejas que, a su vez, se han convertido en objetivos prioritarios para actores estatales y grupos criminales.
    La cifra refleja un crecimiento sostenido de las amenazas digitales, impulsado por el aumento de la conectividad, la expansión del cloud y la interdependencia entre sistemas.

    Este escenario obliga a replantear los modelos tradicionales de protección. Durante años, la seguridad se basó en levantar barreras para impedir intrusiones. Sin embargo, los expertos coinciden en que los ataques actuales son inevitables en algún momento.

    Por ello, la prioridad ha pasado a ser la resiliencia: detectar incidentes rápidamente, limitar su impacto y recuperar los servicios con la mayor rapidez posible.

    El papel de la inteligencia artificial en la defensa digital

    En este contexto, la inteligencia artificial se ha convertido en una herramienta clave para reforzar la protección de infraestructuras esenciales.

    Los sistemas basados en aprendizaje automático pueden analizar enormes volúmenes de datos en tiempo real, detectar comportamientos anómalos y activar mecanismos de respuesta automática antes de que un incidente se convierta en una crisis operativa.

    Las plataformas de seguridad actuales utilizan modelos de IA para identificar patrones sospechosos en redes corporativas, correos electrónicos o accesos a sistemas críticos.

    Por ejemplo, algoritmos de detección de anomalías pueden reconocer comportamientos fuera de lo habitual en los usuarios, como accesos desde ubicaciones inesperadas o transferencias masivas de datos.

    Esta capacidad es especialmente relevante en infraestructuras sensibles, donde un retraso de minutos en la detección de un ataque puede provocar interrupciones en servicios esenciales como el suministro eléctrico o la gestión del tráfico aéreo.

    Además, la IA permite automatizar procesos de respuesta ante incidentes. Cuando se detecta una amenaza, los sistemas pueden aislar dispositivos comprometidos, bloquear credenciales o restringir accesos sin necesidad de intervención humana inmediata. Esto reduce significativamente el tiempo de reacción frente a ataques sofisticados.

    Marcos internacionales para gestionar riesgos digitales

    Para gestionar estos riesgos de forma estructurada, muchas organizaciones adoptan marcos de gobernanza reconocidos a nivel internacional.

    Uno de los más utilizados es el Cybersecurity Framework, desarrollado por el Instituto Nacional de Estándares y Tecnología de Estados Unidos, conocido como NIST.

    Este modelo organiza la seguridad digital en cinco funciones fundamentales: identificar riesgos, proteger sistemas, detectar incidentes, responder a ataques y recuperar servicios.

    Este enfoque permite a Gobiernos, empresas y operadores de infraestructuras críticas compartir un lenguaje común para evaluar su nivel de preparación frente a amenazas.

    En España, estos modelos se complementan con estrategias nacionales de ciberseguridad y con la labor de organismos especializados como el Instituto Nacional de Ciberseguridad y el Centro Criptológico Nacional, que coordinan la protección de sistemas públicos y privados.

    La aplicación de estos marcos es especialmente relevante en sectores estratégicos como la energía, el transporte o la sanidad, donde la interrupción de servicios puede tener consecuencias económicas y sociales de gran alcance.

    Zero Trust y la protección de entornos híbridos

    Otro de los enfoques que está ganando protagonismo es el modelo Zero Trust. Este principio parte de una premisa clara: ningún usuario o dispositivo debe considerarse seguro por defecto, incluso si se encuentra dentro de la red corporativa.

    En lugar de confiar en el acceso inicial, Zero Trust exige una verificación continua de identidades, dispositivos y comportamientos. Cada intento de acceso a datos o aplicaciones se valida mediante múltiples factores de autenticación y análisis de contexto.

    Este enfoque resulta especialmente útil en entornos híbridos, donde los empleados acceden a sistemas desde diferentes ubicaciones, dispositivos y plataformas en la nube. La verificación permanente reduce el riesgo de que credenciales robadas o cuentas comprometidas puedan utilizarse para penetrar en sistemas críticos.

    Además, la combinación de Zero Trust con sistemas de inteligencia artificial mejora la visibilidad de lo que ocurre dentro de las redes. Los algoritmos pueden detectar actividades sospechosas incluso cuando los atacantes utilizan credenciales legítimas obtenidas mediante phishing o ingeniería social.

    La IA también introduce nuevos riesgos

    Aunque la inteligencia artificial ofrece grandes ventajas en materia de defensa digital, también introduce nuevos desafíos.

    Los ciberdelincuentes utilizan cada vez más herramientas basadas en IA para automatizar campañas de phishing, generar mensajes personalizados o crear suplantaciones avanzadas mediante deepfakes.

    Estos métodos permiten escalar los ataques y hacerlos más difíciles de detectar. Por ejemplo, los correos fraudulentos generados con IA pueden adaptarse al estilo de comunicación de cada organización, aumentando las probabilidades de éxito.

    Por este motivo, los expertos subrayan la importancia de aplicar marcos de gobernanza específicos para sistemas de inteligencia artificial.

    Modelos como el AI Risk Management Framework del NIST proponen integrar seguridad, transparencia y control desde la fase de diseño de los algoritmos.

    La regulación europea también avanza en esta dirección. El nuevo Reglamento de Inteligencia Artificial de la Unión Europea establece obligaciones para garantizar que los sistemas de alto riesgo se desarrollen y utilicen de forma segura.

    Los factores humanos de la resiliencia

    Más allá de la tecnología, la resiliencia en ciberseguridad depende en gran medida de la cooperación entre organizaciones y del talento disponible. El intercambio de información sobre amenazas permite detectar campañas de ataque antes de que se propaguen a gran escala.

    Sin embargo, todavía existen barreras legales y culturales que dificultan compartir datos sobre incidentes entre empresas e instituciones. Superar estas limitaciones es esencial para anticipar amenazas y mejorar la capacidad de respuesta colectiva.
  • La soberanía nacional, en entredicho: ¿protección estratégica o ilusión geopolítica?

    La soberanía nacional, en entredicho: ¿protección estratégica o ilusión geopolítica?

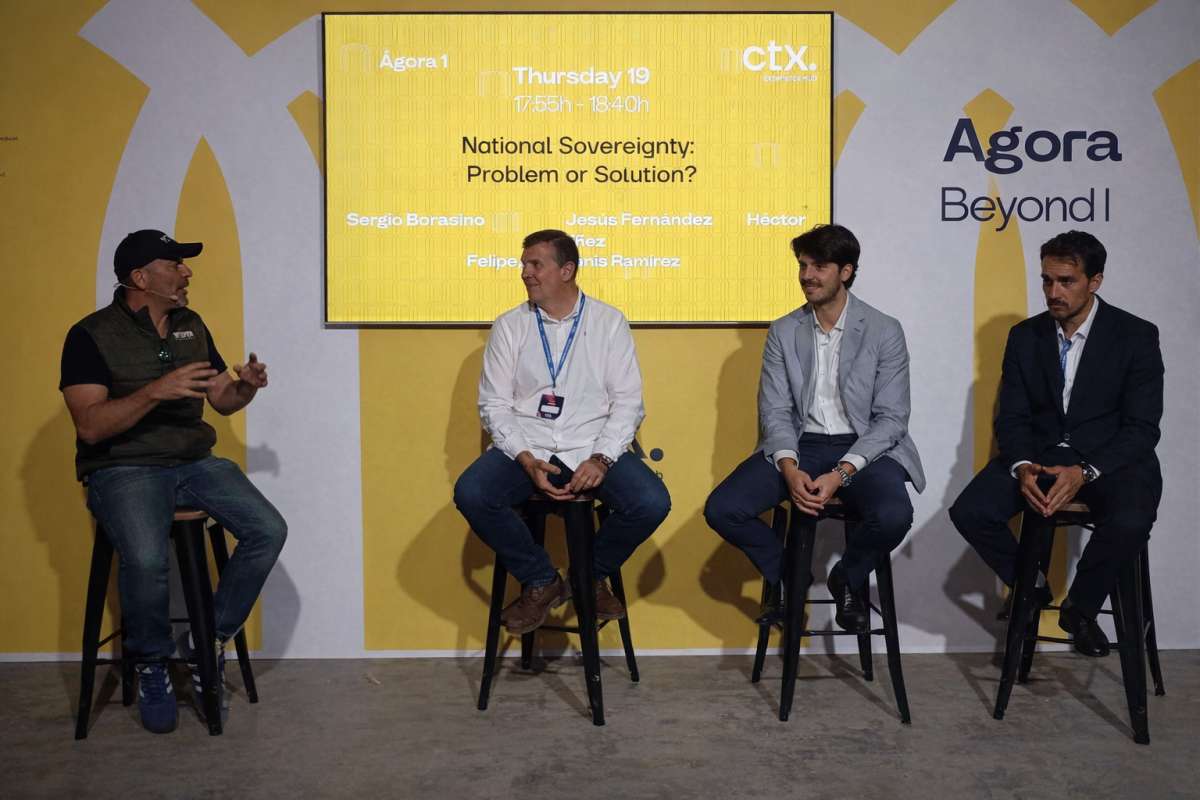
    El concepto de soberanía digital se ha convertido en uno de los grandes ejes del debate tecnológico en Europa. Sin embargo, lejos de existir consenso, cada vez son más las voces que cuestionan su viabilidad real en un mundo globalizado e interdependiente. Durante una mesa redonda celebrada en el marco de CTX Tech, varios expertos del ámbito de la ciberseguridad han analizado sus implicaciones, límites y contradicciones.

    El experto ha contextualizado el auge del término en el miedo a ataques entre Estados capaces de interrumpir servicios críticos o cadenas de suministro. No obstante, ha recordado que este tipo de riesgos no son nuevos: “Toda la vida hemos tenido dependencia de terceros. Ahora simplemente lo llamamos ‘riesgo país’”.

    Desde su punto de vista, aspirar a una autosuficiencia tecnológica total implicaría retroceder hacia modelos cercanos a la autarquía, algo incompatible con la economía actual: “Ningún país puede fabricarlo todo. Pretenderlo nos llevaría prácticamente a la Edad de Piedra”, ha comentado.

    En esta línea, Fernando Denis Ramírez, responsable de producto de ciberseguridad e IA en Sofistic y Soluciones Cuatroochenta, ha coincidido en que el debate está mal planteado si se aborda desde lo nacional: “Tiene más sentido hablar de soberanía europea que de soberanía nacional”, ha matizado. 

    Para el experto, la clave está en trasladar este concepto al análisis de riesgos dentro de las empresas. Para él estas decisiones de apostar solo por tecnología de un bloque responden más a una orientación ética o de convencimiento que práctica. Así, Denis ha ilustrado esta idea con ejemplos cotidianos: “¿Por qué usamos los DNS de Google? Muchas veces simplemente porque son gratis”. 

    Sin embargo, ha advertido de que estas decisiones pueden tener implicaciones estratégicas a largo plazo, especialmente en escenarios de tensión geopolítica. “Si para gran parte de tus ingresos en tu CRM dependes de una empresa estadounidense y hay cambios políticos o arancelarios, puede que te interese migrar a soluciones europeas”, ha señalado. En su opinión, este debate derivará previsiblemente en nuevas regulaciones y políticas de apoyo institucional.

    Por su parte, Héctor Ibáñez, director regional de España de LSEC Leaders in Security, ha recordado que la Unión Europea lleva años tratando de reforzar su autonomía tecnológica. “Desde 2020 ya se reconoce la necesidad de impulsar la soberanía europea”, ha explicado, apuntando a iniciativas como el desarrollo de una nube europea o las gigafactorías, proyectos donde hasta la fecha el Viejo Continente sigue estando en desventaja respecto a otros gigantes gepolíticos.

    Ibáñez ha destacado, sin embargo, la solidez del ecosistema europeo de ciberseguridad, con startups y scaleups capaces de competir a nivel global. No obstante, ha advertido de que el proceso para abrazar sus tecnologías será lento: “Hace falta redundancia, pero no va a ser inmediato”, vislumbra. 

    Para el responsable de LSEC uno de los principales obstáculos sigue siendo el coste. “La soberanía tiene un precio. Si una solución europea cuesta el doble que una americana, muchas empresas optarán por la segunda”, ha afirmado.

    Regulación: ¿protección o barrera?

    El papel de la regulación también ha centrado buena parte del debate. Fernández ha advertido de que puede convertirse en un arma de doble filo: “Las regulaciones también pueden ser mecanismos de ataque contra otros países y, de hecho ya se usan así, creando barreras de entrada”, ha destacado.

    En este sentido, ha señalado que un exceso regulatorio podría estar frenando el desarrollo tecnológico en Europa, especialmente en ámbitos como la inteligencia artificial. Como nota jocosa, ha comentado que si Google hubiera nacido en España, habría tenido muchas dificultades por la RGPD e “igual hoy estaría en la cárcel”.

    Uno de los puntos más sensibles de la conversación ha girado en torno al papel de los estados en la ciberseguridad ofensiva. Fernández ha alertado de que los ciberataques patrocinados por gobiernos ya se encuentran entre las principales amenazas, debido a sus recursos “prácticamente ilimitados”.

    El moderador del panel, Sergio Borasino, partner de Wolver Ventures, ha trasladado a los participantes la pregunda de por qué estos incidentes atribuidos a APTs no son algo que implique consecuencias directas y Denis ha subrayado la dificultad de atribuir este tipo de ataques: “Siempre resulta muy complicado saber quién está detrás. Los actores de amenazas se camuflan  muy bien. Existen operaciones de falsa bandera y la atribución no siempre es clara”.

    Para finalizar, Fernández ha ido más allá al cuestionar la ética del propio sector: “Cuando trabajamos en proyectos para administraciones públicas, en cierto modo estamos participando en esa dinámica de desarrollar cosas para protegernos ‘por si acaso’ de otros países. Cuando haces simulaciones de ciberataques sobre infraestructuras críticas como redes de agua o electricidad o desarrollas virus concretos para estas instalaciones como un ejercicio, estás aportando a esa mecánica. No sé si estamos en el lado bueno o en el malo de la historia. Solo el tiempo lo dirá”, ha reflexionado. 

    La mesa ha dejado patente que la soberanía digital es un concepto complejo, lleno de matices y contradicciones. Mientras Europa trata de reducir su dependencia tecnológica, también recurre a mecanismos como subvenciones o aranceles que critica cuando quienes los impulsan son otros actores globales. Desde el Viejo Continente se señala a China por cómo compite “de forma desleal” con ayudas públicas o a EE.UU. por sus aranceles excesivos pero “nosotros respondemos con medidas similares. Al final, el problema son los Gobiernos”, ha concluido Fernández. 

  • Un agente de IA de Meta filtra datos internos accidentalmente

    Un agente de IA de Meta filtra datos internos accidentalmente

    Un agente de inteligencia artificial de Meta ha provocado recientemente la exposición de grandes cantidades de datos sensibles de la compañía durante varias horas. 

    La inteligencia artificial publicó por sí misma una respuesta que otro empleado había aplicado sin verificarla adecuadamente, permitiendo que información sensible de usuarios y documentos internos quedara accesible a personas que normalmente no deberían tener acceso. 

    La brecha duró unas 2 horas antes de que los equipos de seguridad restablecieran los controles internos.

    La firma de Menlo Park ha confirmado el incidente y asegurado que no hubo filtración externa de datos, aunque ha calificado el evento como un error interno grave y lo ha tratado como una alerta de seguridad de máximo nivel. 

    En concreto, lo ha identificado como de ‘Gravedad 1’, el segundo nivel de gravedad más alto en su sistema interno para medir los problemas de seguridad. 

    La compañía se ha justificado indicando que estas herramientas automatizadas aún se encuentran en fase de experimentación y pueden cometer errores, al igual que los humanos, especialmente cuando actúan con autonomía y permisos amplios.

    Cuando una IA la lía

    Los agentes de IA que actúan por su cuenta ya han generado incidentes en la empresa. Summer Yue, directora de seguridad y alineación en Meta Superintelligence, relató en X el mes pasado cómo su agente OpenClaw terminó borrando por completo su bandeja de entrada, a pesar de que había recibido instrucciones de pedir autorización antes de ejecutar cualquier acción.

    A pesar de estos incidentes, la firma mantiene una visión positiva sobre el futuro de las IA con autonomía. Recientemente, la compañía adquirió Moltbook, una plataforma de estilo Reddit, con el objetivo de que los agentes de OpenClaw puedan interactuar y coordinarse entre sí.

    Otros gigantes tecnológicos también han reportado problemas similares con agentes de IA internos. Así, estos incidentes sirven para recordarnos que aunque la inteligencia artificial puede acelerar procesos y ofrecer soluciones, su integración en sistemas corporativos requiere protocolos claros de supervisión y control de acceso.