Blog

  • Ralph Lauren sufre un ataque de ransomware y se filtran 220 GB de datos

    Ralph Lauren sufre un ataque de ransomware y se filtran 220 GB de datos

    El conocido grupo de ransomware Shiny Hunters ha incorporado varias víctimas a su página de filtraciones en las últimas horas y, entre ellas, se encuentra la firma de ropa Ralph Lauren Corporation.

    El actor de amenazas asegura tener en su poder 220 GB de la compañía que contendrían datos de identificación personal de clientes (PII), historiales de compras y datos de transacciones financieras, así como información sobre lanzamientos futuros, detallando planes estratégicos y colecciones previstas para 2027 en adelante.

    Los cibermalos han dado a Ralph Lauren hasta el próximo domingo, 14 de junio, para que pague el rescate que les ha exigido o publicarán todos estos detalles y desatarán “problemas digitales adicionales”. Aunque no está claro a que se refieren, esto podría traducirse en ataques DDoS o campañas de acoso a clientes. 
    La cuantía que han pedido los extorsionadores no ha salido a la luz. Tampoco se ha conocido cuántos clientes podrían estar afectados ni de qué países.

    “No estamos bromeando. Tomen la decisión correcta, no se conviertan en el próximo titular de las noticias”, reza el mensaje de extorsión de la banda.

    En el momento de escribir este artículo desde la multinacional textil aún no se habían pronunciado respecto a este supuesto agujero de seguridad. 

    Si la empresa no paga, el mayor riesgo para los clientes será el phishing de alta precisión. Con nombres, correos e historiales de compra reales, los estafadores enviarán mensajes hiperpersonalizados suplantando a la marca para robar contraseñas y tarjetas de crédito, o intentarán hackear otras cuentas de los usuarios mediante la reutilización de claves.

    A nivel corporativo, la filtración de los lanzamientos previstos para 2027 abre la puerta al espionaje industrial y la falsificación. Redes ilegales podrían acceder a los diseños y planes estratégicos para replicar las colecciones de lujo de Ralph Lauren y lanzarlas al mercado pirata mucho antes de su estreno oficial.

  • Un ciberdelincuente anuncia la supuesta venta de una base de datos de Carrefour PASS España

    Un ciberdelincuente anuncia la supuesta venta de una base de datos de Carrefour PASS España

    Un actor de amenazas especializado en el comercio de datos robados ha puesto a la venta en un conocido foro de la dark web una base de datos que ―presuntamente― pertenece a Carrefour PASS España. Esta plataforma gestiona los servicios financieros, tarjetas de crédito y préstamos al consumo de la multinacional de origen francés en territorio español. 

    Según las afirmaciones del ciberdelincuente, el paquete comprometido no solo afecta a los clientes de la entidad, sino que incluye también información detallada de empleados y datos de la estructura interna de la organización.

    El atacante asegura que el volumen de la información supera los 300.000 registros independientes. Para respaldar la veracidad de su mensaje y atraer a posibles compradores, ha publicado una muestra de los datos en el mencionado foro.

    El formato expuesto revela que la filtración contiene campos altamente sensibles, entre los que destacan números de DNI españoles, nombres y apellidos completos, fechas de nacimiento, códigos de cuentas bancarias en formato IBAN, números de teléfono tanto móviles como fijos, correos electrónicos y direcciones postales físicas. 

    El perfil del atacante y el formato de la publicación, encabezada por expresiones habituales de saludo dirigidas a la comunidad criminal del foro y acompañada de muestras estructuradas, sugieren que se trata de un intermediario de datos (data broker) o un afiliado de grupos de ransomware con experiencia previa en este tipo de operaciones. 

    Al no incluirse demandas de rescate ni amenazas de cifrado de sistemas, la operación se perfila como un ataque estrictamente dirigido a la exfiltración y monetización directa de activos digitales en el mercado negro, donde la base de datos se vende al mejor postor o por una tarifa fija en criptomonedas. Hasta el momento, el vendedor no ha revelado detalles técnicos sobre el vector de entrada utilizado, los sistemas vulnerados o la cronología exacta de la intrusión.

    Riesgos para los afectados

    De confirmarse la autenticidad del conjunto de datos, el impacto para los afectados podría ser inmediato y severo. Disponer de forma conjunta del DNI y el IBAN facilita la ejecución de estafas financieras complejas, suplantaciones de identidad para la apertura de microcréditos online y campañas masivas de ingeniería social. 

    Los ciberdelincuentes suelen utilizar estos datos reales para realizar llamadas telefónicas fraudulentas (vishing) en las que se hacen pasar por el departamento de fraude de la propia entidad bancaria, ganándose la confianza de la víctima al dictarle sus datos personales correctos para así autorizar transferencias de dinero ilegítimas. 

    Por ahora, ninguna fuente oficial ha verificado de forma independiente la integridad absoluta de la base de datos ni si corresponde a un incidente de seguridad reciente o a una recopilación de datos antiguos.

    En el momento de escribir este artículo, Carrefour no se había pronunciado públicamente respecto a la posible brecha de datos. Desde Escudo Digital nos hemos puesto en contacto con la compañía para conocer más detalles de lo ocurrido y saber qué medidas ha tomado. En respuesta, desde la cadena de supermercados se nos ha respondido que, “tras el análisis realizado por los equipos de ciberseguridad te confirmamos que no existe evidencia de ninguna brecha de seguridad como tal”.

  • EE.UU. desmonta la pieza clave del grupo de ciberdelincuentes ruso Void Blizzard

    EE.UU. desmonta la pieza clave del grupo de ciberdelincuentes ruso Void Blizzard

    Un ciudadano ruso de 36 años, identificado como Denis Obrezko, ha sido acusado en EE.UU. de participar en una operación de ciberespionaje vinculada a intereses del Kremlin a través del grupo de ciberdelincuentes conocido como ‘Void Blizzard‘. 

    El caso, que se está tramitando en un tribunal federal de Boston, forma parte de una investigación más amplia sobre campañas de intrusión digital dirigidas contra organizaciones occidentales.

    Obrezko fue arrestado el pasado noviembre en Phuket (Tailandia) en una operación conjunta entre las autoridades locales y el FBI, después de que su habitación de hotel fuera registrada y se incautaran varios dispositivos electrónicos, incluidos portátiles, teléfonos móviles y monederos de criptomonedas. Posteriormente fue extraditado a EE.UU., donde ha comparecido por primera vez ante el juez esta semana.

    Según la acusación, el investigado habría desempeñado un papel de apoyo técnico dentro de la infraestructura utilizada por estos actores de amenazas. Su función no habría sido la de ejecutar los ataques directamente, sino facilitar parte del andamiaje de TI necesario para que el grupo pudiera operar de forma encubierta.

    Las autoridades estadounidenses sostienen que Obrezko habría contribuido a la adquisición y gestión de recursos digitales clave, como servidores privados virtuales y dominios de Internet, empleando transacciones en criptomonedas. Estos elementos habrían sido utilizados para habilitar campañas de intrusión contra múltiples objetivos internacionales.

    Las víctimas del hacker

    El FBI afirma en una declaración jurada que al menos 11 empresas estadounidenses han sido identificadas como víctimas directas de estas operaciones, aunque los investigadores creen que el alcance real es mayor. 

    Entre los sectores afectados se incluyen compañías tecnológicas, organismos públicos, contratistas de defensa, medios de comunicación, empresas de transporte, centros sanitarios y organizaciones no gubernamentales en Norteamérica y Europa.

    El modus operandi atribuido a Void Blizzard se basa en el uso de credenciales robadas o adquiridas ilegalmente para acceder a redes corporativas. Una vez dentro, los atacantes habrían exfiltrado correos electrónicos, documentos internos y otros datos sensibles con fines de inteligencia o espionaje.

    Tras su detención, diplomáticos rusos visitaron a Obrezko en prisión y solicitaron su repatriación. Además, Rusia lo incluyó en una lista internacional de personas buscadas, lo que añade una dimensión geopolítica al asunto, todavía en desarrollo. 

  • OceanLotus, el grupo de ciberespionaje vinculado a Vietnam que ahora vigila incluso a inversores de bolsa

    OceanLotus, el grupo de ciberespionaje vinculado a Vietnam que ahora vigila incluso a inversores de bolsa

    OceanLotus, también conocido como APT32, es uno de los grupos de ciberespionaje más activos y sofisticados de Asia. Los investigadores llevan siguiendo su actividad desde hace más de una década y consideran que sus operaciones están alineadas con los intereses estratégicos del Gobierno de Vietnam, aunque las autoridades del país nunca han reconocido oficialmente ningún vínculo con el grupo, como suele ocurrir con estos colectivos de amenazas persistentes avanzadas.

    A diferencia de los ciberdelincuentes que buscan obtener beneficios económicos mediante fraudes o extorsiones, OceanLotus se dedica principalmente al espionaje digital. Su objetivo es infiltrarse en organizaciones, empresas y organismos públicos para robar información sensible, permanecer oculto durante largos periodos de tiempo y monitorizar las actividades de sus víctimas sin levantar sospechas.

    A lo largo de los años, el APT vietnamita ha atacado a ministerios, agencias gubernamentales, empresas tecnológicas, organizaciones de derechos humanos, periodistas, activistas y disidentes políticos. Sus campañas se han detectado en países como EE.UU., China, Filipinas, Alemania y otros Estados del sudeste asiático.

    El modus operandi de este actor de amenazas combina técnicas de ingeniería social con malware desarrollado específicamente para sus operaciones. Habitualmente, los atacantes envían correos electrónicos cuidadosamente elaborados para engañar a sus objetivos o comprometen páginas web frecuentadas por las víctimas. Cuando una persona abre un archivo aparentemente legítimo o descarga una supuesta actualización de software, el malware se instala de forma silenciosa en el sistema.

    Con el paso del tiempo, el grupo ha perfeccionado sus métodos y ha recurrido a ataques cada vez más sofisticados. Entre ellos se encuentran las campañas conocidas como watering hole, en las que comprometen sitios web visitados por sus objetivos, el aprovechamiento de vulnerabilidades de software e incluso ataques a la cadena de suministro, una técnica especialmente peligrosa porque permite distribuir malware a través de aplicaciones legítimas.

    La bolsa o la vida

    Precisamente una de sus campañas más recientes ha llamado la atención de los investigadores por dirigirse contra inversores bursátiles. Según descubrió la firma de seguridad ESET, OceanLotus logró comprometer el sistema de actualizaciones de FireAnt MetaKit, una plataforma utilizada por inversores vietnamitas para seguir los mercados financieros. Los atacantes consiguieron que el programa descargara una falsa actualización que instalaba una puerta trasera denominada SPECTRALVIPER, una herramienta diseñada para tomar el control remoto de los equipos infectados.

    Lo más llamativo es que los atacantes no intentaron comprometer a todos los usuarios de la aplicación. Aunque el software contaba con una amplia base de clientes, los investigadores comprobaron que únicamente determinados inversores recibieron finalmente la carga maliciosa, lo que apunta a una selección muy específica de los objetivos.

    La intrusión fue posible porque el sistema de actualizaciones de FireAnt MetaKit no incorporaba algunas medidas de seguridad consideradas básicas. Los expertos descubrieron que determinados archivos no estaban protegidos mediante mecanismos adecuados de autenticación y verificación, lo que permitió a la banda modificar el proceso de actualización para distribuir malware sin despertar sospechas.

    Una vez instalado, SPECTRALVIPER recopilaba información sobre el sistema comprometido, descargaba componentes adicionales y se ocultaba dentro de procesos legítimos de Windows para dificultar su detección. Después establecía contacto con servidores controlados por los atacantes, desde donde podía recibir órdenes y enviar la información robada.

    La campaña fue destapada gracias a un error poco habitual cometido por los propios atacantes. Durante el análisis de una de las muestras de malware, los expertos encontraron información interna que normalmente se elimina antes del despliegue de este tipo de herramientas. Ese descuido permitió reconstruir parte de la infraestructura utilizada por OceanLotus y comprender mejor el funcionamiento de SPECTRALVIPER.

    La investigación también reveló que el grupo había conseguido permanecer durante más de un año dentro de la red de una importante empresa vietnamita del sector de las infraestructuras y el transporte sin ser detectado. 

    Los expertos consideran que esta campaña refleja una evolución en los intereses del grupo. Tradicionalmente, OceanLotus había centrado gran parte de sus esfuerzos en objetivos extranjeros, organizaciones de la sociedad civil y personas consideradas de interés para Vietnam. Sin embargo, las operaciones identificadas durante los últimos años muestran un creciente interés por empresas e individuos dentro del propio país, incluidos inversores y compañías vinculadas a sectores estratégicos.

  • Los hackers usan reels virales y tiktoks para distribuir malware

    Los hackers usan reels virales y tiktoks para distribuir malware

    Todo lo que sea ‘masivo’ siempre llama la atención de los piratas informáticos, ya que saben que detrás de ello siempre se encuentra un gran volumen de potenciales víctimas. 

    Así, los amigos de lo ajeno están volcando sus esfuerzos en los vídeos cortos, al estilo de stories, reels, shorts o tiktoks que son tan consumidos hoy en día, particularmente entre los usuarios más jóvenes.

    Lo que están haciendo los hackers en particular es promocionar tutoriales y tucos falsos que prometen un acceso gratuito a versiones de pago de Spotify o Microsoft Word.

    Sin embargo, la realidad para los que siguen estos clips y tratan de ahorrarse unos euros acaba siendo muy distinta. En lugar de entrar en estas herramientas por la puerta grande lo que hacen es instalar malware que roba información u obtiene datos sin fin para scams. 

    Música pegadiza y voces de IA

    Los cibermalos se apoyan en voces generadas por IA y se apropian del branding de estos programas para que sus engaños sean más creíbles. De hecho, lo hacen tan bien que para algunos estos vídeos pueden ser indistinguibles de las cuentas de soporte de la herramientas oficiales. 

    Así, instan a los usuarios a abrir Windows PowerShell y ejecutar comandos específicos. Finalmente, el proceso acaba en la infección de Vidarstealer, un poderoso servicio de malware-as-a-service que obtiene credenciales, datos financieros y tokens de navegadores. 

    La otra estrategia es algo más populachera y abandona el enfoque profesional. En este caso suben vídeos más casuales que están acompañados con canciones bastante conocidas.

    Esta campaña pone de manifiesto cómo los actores de amenazas se están moviendo más allá de los clásicos emails de phising, aprovechándose de la confianza en en contenidos virales de redes sociales. 

    Así, los expertos de reversinglab, quienes han dado cuenta de estas nuevas técnicas, proponen que las empresas formen a sus empleados para educarlos e instruirlos en esta nueva tendencia de engaños. Asimismo, se insiste en la importancia de no dar permisos a cualquiera. 

  • Alerta sobre una campaña de adware que infecta más de 50.000 páginas web y redirige a estafas y malware

    Alerta sobre una campaña de adware que infecta más de 50.000 páginas web y redirige a estafas y malware

    La investigación, realizada por el equipo de inteligencia de amenazas de NordVPN, revela que los ciberdelincuentes están utilizando sitios de alto riesgo para rastrear la actividad de los visitantes, mostrar publicidad invasiva y redirigirlos hacia páginas de phishing, descargas de malware y otras estafas online.

    La operación se concentra principalmente en plataformas que ofrecen contenido gratuito o pirateado, como servicios de streaming ilegales, portales de torrents, foros clandestinos y páginas para adultos.

    Los expertos advierten de que el adware actual ha evolucionado hasta convertirse en una compleja infraestructura diseñada para obtener beneficios mediante la recopilación masiva de datos y la exposición constante de los usuarios a contenidos fraudulentos.

    Una amenaza que convierte cualquier clic en un riesgo

    El funcionamiento de esta campaña va mucho más allá de la publicidad molesta. El código malicioso se ejecuta mediante una etiqueta de JavaScript que comienza a trabajar desde el momento en que un usuario accede a una página comprometida.

    A partir de ese instante, recopila información del dispositivo, descarga configuraciones desde servidores remotos y activa distintos formatos publicitarios.

    Uno de los aspectos más preocupantes es que prácticamente cualquier clic realizado dentro de la página, incluso sobre elementos que no son anuncios, puede desencadenar un redireccionamiento hacia sitios fraudulentos, campañas de phishing o descargas de programas maliciosos.

    “Si no pagas por un producto, probablemente tú seas el producto”, explica Marijus Briedis, director de tecnología de la compañía responsable del estudio. “Esta campaña muestra cómo los ciberdelincuentes convierten la atención de los usuarios, sus datos personales y sus hábitos de navegación de riesgo en ingresos a escala industrial. Lo que parece un streaming o una descarga gratuita puede convertirse rápidamente en una puerta de entrada al rastreo, las estafas y el malware”.

    Recopila una enorme cantidad de información personal

    Los investigadores detectaron que el sistema crea un identificador persistente para cada visitante, permitiendo reconocerlo incluso sin utilizar cookies y aunque vuelva a acceder en diferentes sesiones.

    La información recopilada resulta especialmente amplia. El adware obtiene datos sobre el hardware y el software del dispositivo, incluyendo modelo de la tarjeta gráfica, número de núcleos del procesador, memoria RAM, resolución de pantalla, sistema operativo, navegador utilizado, fuentes instaladas, idioma, zona horaria y capacidad de almacenamiento.

    También analiza el comportamiento del usuario. Registra la procedencia de la visita, las páginas consultadas, la profundidad del desplazamiento, los clics realizados e incluso busca indicios de que el navegador tenga instaladas carteras de criptomonedas como MetaMask.

    Además, el kit incorpora técnicas capaces de detectar sensores como acelerómetros o giroscopios e incluso intenta averiguar si el usuario mantiene sesión iniciada en determinados servicios mediante diferentes comprobaciones técnicas.

    Publicidad invasiva y técnicas para pasar desapercibido

    La campaña distribuye una gran variedad de formatos publicitarios, desde ventanas emergentes ocultas hasta banners, anuncios nativos, vídeos promocionales, mensajes integrados en la página y notificaciones push del navegador.

    Según los investigadores, estos anuncios no solo resultan intrusivos, sino que pueden conducir a páginas adaptadas al perfil de cada víctima, aumentando la eficacia de los fraudes.

    El código también incorpora sistemas para evitar ser detectado. Por ejemplo, identifica cuándo quien visita la página es un robot de un buscador y desactiva temporalmente el comportamiento malicioso para que el sitio continúe apareciendo como seguro en los resultados de búsqueda.

    Asimismo, descarga configuraciones dinámicas desde servidores externos y utiliza un código altamente ofuscado, dificultando considerablemente su análisis por parte de los especialistas en ciberseguridad.

    Incluso intenta esquivar los bloqueadores de anuncios

    Uno de los elementos más sofisticados consiste en la detección automática de bloqueadores de publicidad.

    Cuando identifica que el navegador dispone de este tipo de herramientas, el sistema cambia automáticamente de estrategia utilizando nuevos dominios generados de forma periódica. Gracias a este mecanismo logra esquivar muchas listas de bloqueo utilizadas por programas de seguridad y extensiones de los navegadores.

    Los especialistas señalan que cada mes cientos de miles de usuarios se enfrentan a intentos de infección o actividades relacionadas con esta infraestructura, una muestra del crecimiento que está experimentando este tipo de amenazas.

    Cómo reducir el riesgo de infección

    Los expertos recomiendan evitar páginas que ofrezcan películas, series, programas o cualquier otro contenido premium de forma gratuita o mediante servicios piratas, ya que constituyen uno de los principales canales de distribución del adware.

    “Evita las páginas web que ofrezcan contenido premium pirateado o ‘gratuito’. Estos entornos se usan habitualmente para distribuir adware, malware y campañas de phishing”, aconseja Marijus Briedis.

    El responsable tecnológico también recomienda “utilizar programas de protección de confianza para bloquear anuncios y rastreadores”, así como “tener cuidado con las notificaciones del navegador” y rechazar cualquier solicitud procedente de páginas sospechosas.

    Por último, insiste en la importancia de “mantener actualizados tu navegador y tus herramientas de seguridad”, ya que las versiones más recientes incorporan mecanismos capaces de detectar scripts maliciosos, redireccionamientos engañosos y descargas potencialmente peligrosas antes de que comprometan el dispositivo.
  • Lazarus ya no solo roba criptomonedas: ahora podría estar armando a bandas de ransomware

    Lazarus ya no solo roba criptomonedas: ahora podría estar armando a bandas de ransomware

    Investigadores de la empresa de ciberseguridad AhnLab han hallado indicios de que el grupo de amenazas persistentes norcoreano Lazarus podría estar compartiendo herramientas y acceso a sistemas comprometidos con la banda de ransomware Gunra, que ha centrado sus ataques en organizaciones de Corea del Sur.
    Los investigadores encontraron numerosas coincidencias técnicas entre ambas campañas, como el uso de los mismos servidores de mando y control, herramientas para elevar privilegios o incluso la misma huella digital de una clave SSH. 

    No obstante AhnLab señala que estas similitudes podrían deberse a una colaboración, al uso de infraestructura compartida o a la compraventa de accesos entre ciberdelincuentes, no necesariamente a que los dos colectivos sean el mismo. 

    Por otro lado, los atacantes comprometieron al menos 15 páginas web legítimas para infectar a sus visitantes mediante ataques conocidos como watering hole, en los que un usuario puede verse afectado simplemente por acceder a un sitio web de confianza si tiene instalado software vulnerable.

    La firma de ciberseguridad advierte de que el riesgo no se limita a las organizaciones atacadas. 

    “El software de seguridad financiera surcoreano que actualmente está siendo explotado se utiliza no solo en numerosos entornos empresariales, sino también en muchos ordenadores personales”, ha explicado la compañía. 

    Asimismo, AhnLab recuerda que “las vulnerabilidades pueden activarse simplemente cuando un usuario accede a una página específica”, por lo que tanto empresas como particulares que utilicen versiones vulnerables del software pueden quedar expuestos.

    Quién es quién

    Lazarus Group es el nombre con el que la comunidad de ciberseguridad identifica a uno de los grupos de amenazas persistentes avanzadas (APT) más activos y sofisticados del mundo. Se cree que opera bajo el control del Reconnaissance General Bureau (RGB), el principal servicio de inteligencia de Corea del Norte.

    Su actividad comenzó a detectarse alrededor de 2009, aunque alcanzó notoriedad internacional en 2014 con el ataque contra Sony Pictures Entertainment, llevado a cabo en represalia por el estreno de la película The Interview, una sátira sobre Kim Jong-un.

    Desde entonces, el grupo ha evolucionado desde operaciones de sabotaje y espionaje hacia campañas destinadas a obtener financiación para el régimen norcoreano mediante robos a bancos, plataformas de criptomonedas y otros activos digitales.

    En cuanto a Gunra se trata de un grupo de ransomware mucho más reciente. Su aparición pública se produjo en abril de 2025, cuando comenzó atacando empresas surcoreanas.

    Los investigadores que le han seguido la pista indican que este grupo de extorsión desarrolló su herramienta maliciosa a partir del código fuente filtrado de Conti v2, uno de los ransomware más importantes de los últimos años. Posteriormente, evolucionó hacia un modelo Ransomware-as-a-Service (RaaS), lanzado en enero de este año. 

  • Google deberá indemnizar a un usuario que cayó en una tienda falsa anunciada en su buscador

    Google deberá indemnizar a un usuario que cayó en una tienda falsa anunciada en su buscador

    Un tribunal del Estado alemán de Baviera ha considerado a Google responsable después de que un usuario fuera víctima de una estafa a través de una tienda online que resultó ser fraudulenta. 
    Finalmente, decidió hacerse con el producto en dicho ecommerce, desembolsando casi 500 euros. Pero nunca recibió el artículo porque la tienda no existía realmente, era un mero timo. 

    Se daba el caso, además, de que la web ya había sido identificada como falsa por una organización de protección al consumidor, la cual había comunicado previamente esta información a Google. Pero eso no hizo que Google retirara sus anuncios de su buscador. 

    Debido a ello a compañía de Mountain View ha sido condenada a indemnizar al usuario, identificado como Harald K. 

    La empresa fundada por Larry Page y Sergey Brinn deberá reembolsarle el importe de la compra y asumir también los costes judiciales (que ascenderían a 200 euros).

    El tribunal consideró que existe una relación jurídica especial entre ambas partes y que la compañía tecnológica tiene la obligación de proteger a sus usuarios. Esta obligación se basa en el artículo 241, apartado 2, del Código Civil alemán (BGB). Y ese deber no se habría cumplido al no garantizar que sus usuarios no fueran estafados.

    La firma no se ha quedado satisfecha con el caso y un portavoz ha dejado caer que está valorando presentar un recurso, porque los jueces han dictado su veredicto sin tener en cuenta su posición.¿Base para otras sentencias?

    En cualquier caso, la sentencia podría suponer un precedente legal importante para otros litigios de este tipo, al atribuir responsabilidad a un motor de búsqueda por los daños sufridos por un usuario a causa de publicidad fraudulenta.

    Lo cierto es empieza a ser común que los ciberdelincuentes usen estos resultados pagados de Google para colocar páginas falsas y herramientas maliciosas, como hemos comentado en varias ocasiones en Escudo Digital. Es lo que se conoce como ‘malvertising’. 

    Así, esta sanción económica, aunque casi testimonial, puede hacer que la compañía tecnológica se ande con mucho más cuidado a la hora de permitir estos contenidos de ahora en adelante. 

  • Falsas webs de Solana, Luno y TradingView usan JavaScript para crear malware directamente en el navegador

    Falsas webs de Solana, Luno y TradingView usan JavaScript para crear malware directamente en el navegador

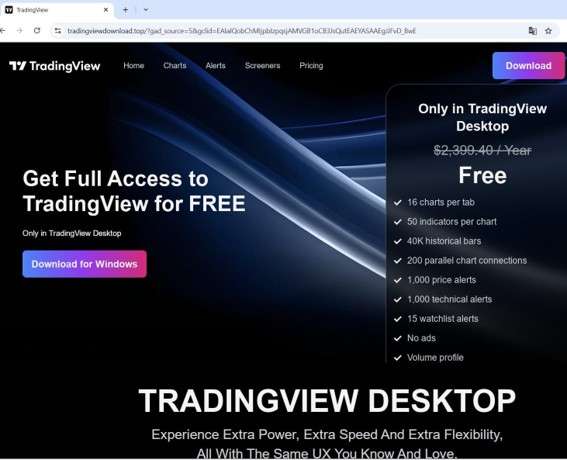
    Falsas webs de Solana, Luno y TradingView emplean JavaScript para difundir malware directamente en el navegador. En lugar de enviar directamente el archivo malicioso al dispositivo, los atacantes consiguen que sea el propio navegador de la víctima el que construya el ejecutable en memoria.

    Su actividad se concentra especialmente en Asia-Pacífico y América Latina, con los traders minoristas y los propietarios de criptomonedas entre sus principales objetivos.

    Un sistema diseñado para esquivar a los investigadores

    La campaña incorpora mecanismos de filtrado destinados a identificar quién visita las páginas fraudulentas.

    Los usuarios considerados objetivos potenciales pueden acceder al contenido preparado por los atacantes, mientras que investigadores, sistemas automatizados, escáneres y bots de seguridad son enviados a páginas vacías.

    Confiant describe la técnica como el uso del navegador a modo de “una cadena local de ensamblaje”.

    Esta arquitectura permite que una parte importante de la creación del malware ocurra dentro del equipo de la víctima.

    Las páginas fraudulentas presentan aparentemente un botón convencional para descargar una aplicación.

    Sin embargo, una biblioteca ReactJS prepara el navegador para iniciar un procedimiento de descarga controlado por los atacantes.

    En una primera etapa se registra un Service Worker que funciona como gestor de la descarga.

    Paralelamente, un SharedWorker actúa como motor encargado de ensamblar progresivamente el archivo a partir de diferentes componentes.

    Cada archivo de malware puede tener un hash diferente

    La segunda fase añade otra particularidad destinada a complicar la detección. El SharedWorker solicita una respuesta denominada “/config”, utilizando parámetros aleatorios de semilla y tamaño generados específicamente para cada sesión.

    “‘/config’ es una respuesta ensambladora en lugar de una respuesta normal de descarga”, explican los investigadores. Esta proporciona al navegador la plantilla y los elementos necesarios para construir localmente el ejecutable.

    La rotación de los parámetros permite generar archivos con hashes diferentes. De esta manera, dos víctimas podrían terminar descargando variantes que, aunque procedan de la misma operación, no presenten exactamente la misma huella digital.

    Los componentes obtenidos remotamente se combinan con bytes creados de forma local para generar la carga maliciosa a partir de una versión limpia del ejecutable Bun.

    Una vez completado el proceso, el archivo resultante se entrega mediante el Service Worker utilizando una ruta perteneciente al mismo origen.

    “Desde el punto de vista del navegador, el usuario está descargando un ejecutable desde el dominio de la página de destino”, señalan los investigadores.

    El malware terminado nunca viaja por la red

    La estrategia presenta una ventaja importante para los ciberdelincuentes: el ejecutable completamente ensamblado no necesita transmitirse como tal a través de Internet.

    Esto puede dificultar que determinadas herramientas de seguridad detecten el archivo durante su transferencia y complica posteriormente el análisis de la campaña.

    SourTrade también ha ido evolucionando. Sus primeras variantes empleaban StreamSaver para entregar las cargas maliciosas, pero desde abril los responsables de la operación habrían migrado hacia un sistema basado en Service Worker desde el mismo origen.

    Aunque Confiant no detalla qué malware concreto está distribuyéndose actualmente, existen antecedentes relacionados con campañas que empleaban StreamSaver.

    Las cargas analizadas anteriormente podían interceptar tráfico de red, recopilar cookies y contraseñas, registrar pulsaciones del teclado, realizar capturas de pantalla y sustraer información de monederos de criptomonedas.

    También disponían de mecanismos para mantener la persistencia en los dispositivos infectados.

    El perfil de las víctimas convierte en especialmente peligroso el robo de credenciales y wallets.

    Los usuarios de plataformas financieras deberían evitar instalar aplicaciones procedentes de anuncios en redes sociales o resultados patrocinados. Descargar el software desde el sitio oficial y comprobar la firma digital y el editor del instalador añade una barrera adicional frente a estas campañas.

  • EE.UU. restringe la entrada de robots avanzados e inversores de potencia extranjeros por motivos de seguridad nacional

    EE.UU. restringe la entrada de robots avanzados e inversores de potencia extranjeros por motivos de seguridad nacional

    La Comisión Federal de Comunicaciones de EE.UU (FCC) ha ampliado la lista de equipos tecnológicos considerados un posible riesgo para la seguridad nacional al incluir los robots avanzados y los inversores de potencia fabricados en el extranjero. 

    La medida forma parte de la estrategia de la FCC para limitar la entrada de tecnologías que, por su origen o sus capacidades de conexión, podrían representar un riesgo para la ciberseguridad, el espionaje o la cadena de suministro.

    La llamada Covered List recoge desde hace años equipos y servicios de fabricantes que las autoridades estadounidenses consideran potencialmente problemáticos desde el punto de vista de la seguridad nacional.

    Aunque la FCC no vincula esta decisión a una amenaza concreta o a un ciberataque en curso, sí señala que responde a las crecientes preocupaciones sobre la seguridad de dispositivos conectados producidos fuera de territorio americano. 

    El organismo cita investigaciones previas que han puesto de manifiesto riesgos como el acceso remoto no autorizado, la exposición de cámaras y micrófonos, el robo de datos o posibles impactos sobre infraestructuras críticas, especialmente en el caso de los inversores de potencia utilizados en instalaciones eléctricas.

    Los que ya estaban quedan exentos

    No obstante, el organismo ha querido evitar que esta decisión afecte a los usuarios que ya utilizan este tipo de dispositivos. Por ello, ha aprobado una exención que permitirá que todos los robots avanzados e inversores de potencia que ya habían sido autorizados antes de su inclusión en la lista puedan seguir recibiendo actualizaciones de software y firmware, al menos hasta el 1 de enero de 2029.

    En la práctica, esto significa que podrán continuar obteniendo parches de seguridad para corregir vulnerabilidades. Sin la mencionada exención, miles de dispositivos podrían haber quedado expuestos a fallos de seguridad o problemas de funcionamiento.

    “La Oficina de Ingeniería y Tecnología considera que existen circunstancias especiales que justifican una excepción a las normas generales y que el interés público se ve mejor protegido al eximir estas modificaciones de Clase I y Clase II de las prohibiciones vigentes”, recoge el aviso. 

    La decisión sigue la misma línea adoptada por la agencia durante los últimos meses con otras categorías de productos conectados. La Comisión ya había concedido exenciones similares para drones, componentes de drones y routers incluidos en la Covered List.